
新型Android RAT「Mirax」、スマートフォンを完全に乗っ取り、銀行パスワードとワンタイムパスワードを窃取
「Mirax」と呼ばれるリモートアクセス型トロイの木馬(RAT)が、Androidスマートフォンを乗っ取り、銀行のパスワードを盗み、ワンタイムパスワード(OTP)を横取りして、不正送金を実行しています。 2026年3月から9月にかけて、META地域の個人向け銀行の顧客のうち、数千台の端末が感染しました。攻撃活動はイー
「Mirax」と呼ばれるリモートアクセス型トロイの木馬(RAT)が、Androidスマートフォンを乗っ取り、銀行のパスワードを盗み、ワンタイムパスワード(OTP)を横取りして、不正送金を実行しています。 2026年3月から9月にかけて、META地域の個人向け銀行の顧客のうち、数千台の端末が感染しました。攻撃活動はイー
「Hirudo」と呼ばれる新たなAndroidマルウェアが確認されました。正規の銀行アプリを、セキュリティチェックを無効化した改変版にすり替えることで、銀行口座の認証情報を盗み取ります。 研究者らは、8種類の銀行アプリの悪意あるコピーを特定しました。これらはフッキングエンジンを利用し、証明書情報の差し替えや空のリスト
ジャーナリストが自分のスマートフォンがハッキングされたと疑ったとき、まず問題になるのは、攻撃の痕跡が残っているかどうかです。GoogleはAndroid 17の「高度な保護機能(Advanced Protection)」に6つの機能を追加しました。その1つは、証拠のコピーを端末の外に保管する機能です。
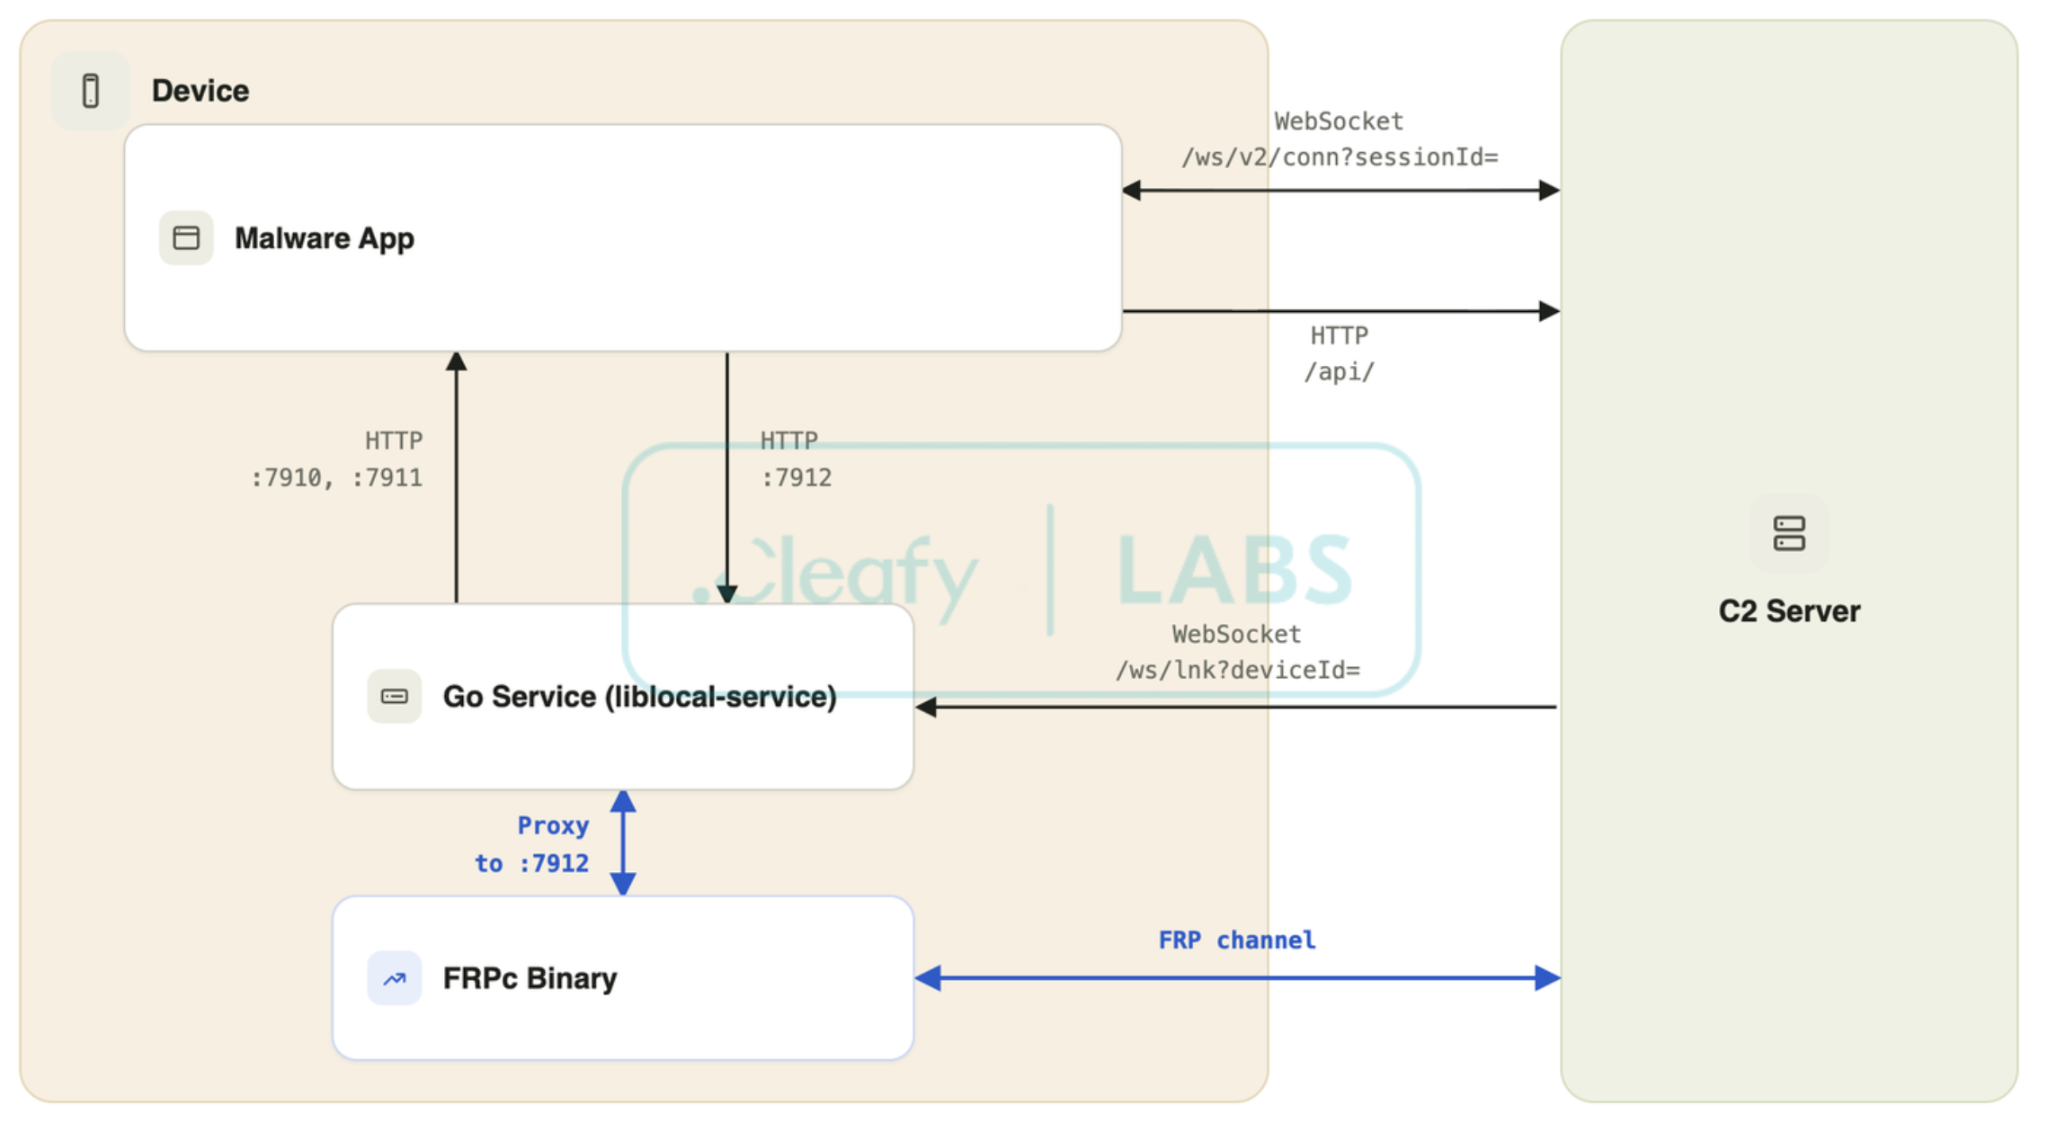
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは