「Hirudo」と呼ばれる新たなAndroidマルウェアが確認されました。正規の銀行アプリを、セキュリティチェックを無効化した改変版にすり替えることで、銀行口座の認証情報を盗み取ります。
研究者らは、8種類の銀行アプリの悪意あるコピーを特定しました。これらはフッキングエンジンを利用し、証明書情報の差し替えや空のリストの返却によって、アプリ署名、ユーザー補助機能(Accessibility)、Play Integrityの各チェックを回避します。
攻撃者はHirudoを使って、認証情報の窃取、感染した端末のリアルタイム遠隔操作、メッセージの収集、スクリーンショットの取得、音声の録音を行えます。
モバイルセキュリティ企業ThreatFabricが本日公開したレポートによると、Hirudoは少なくとも7つのインドネシアの銀行になりすましていることが確認されています。一方、このマルウェアは中国、インド、メキシコ、モロッコ、タイの金融機関も標的にしています。
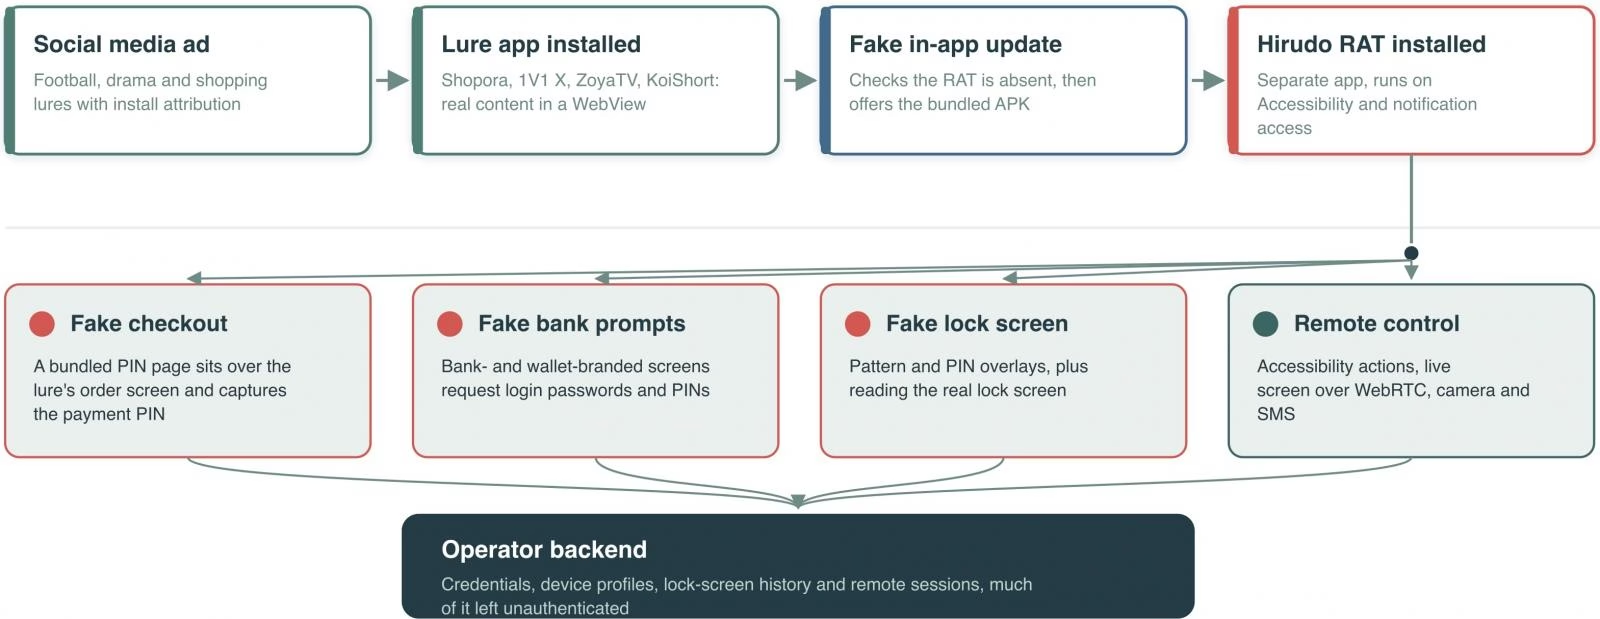
マルウェアは通常、ショッピング(Shopora)、アダルトコンテンツ(1V1 X)、ショートドラマ(ZoyaTV、KoiShort)などのアプリを通じて配布されます。これらのアプリは一見正規のもので、うたっている機能も実際に提供します。
研究者らによると、こうしたアプリはHirudoのローダーとして機能します。偽の「アップデート」通知を表示し、ユーザー補助サービスを含む権限の付与を求める画面へ誘導します。
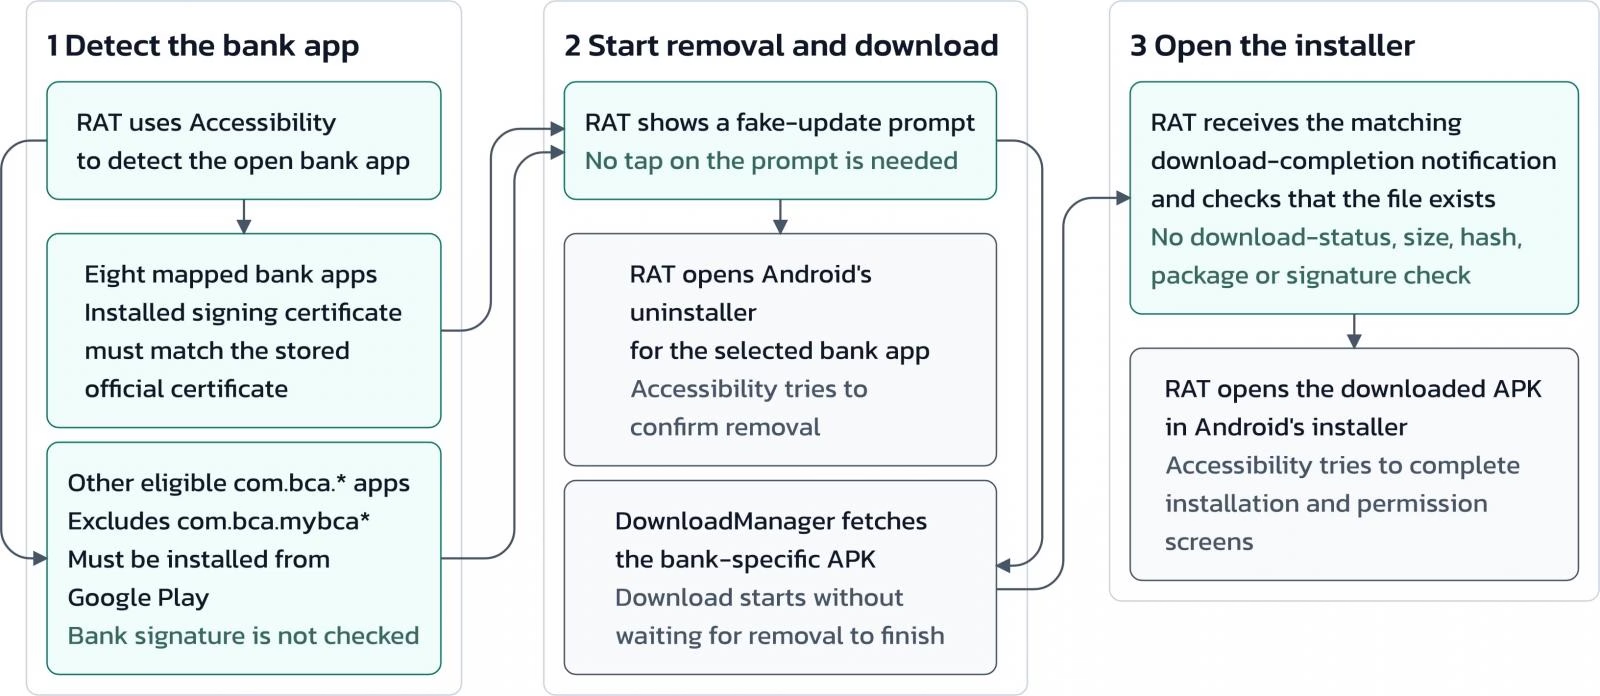
Hirudoはインストールされると、本物の銀行アプリのアンインストーラーを起動し、パッチを適用したコピーをダウンロードします。そのうえで、ユーザー補助の権限を悪用してインストールを実行します。
ThreatFabricは、この工程がマルウェアにとって繊細でリスクの高いものだと説明しています。被害者が2つの段階で処理を中断できるためです。
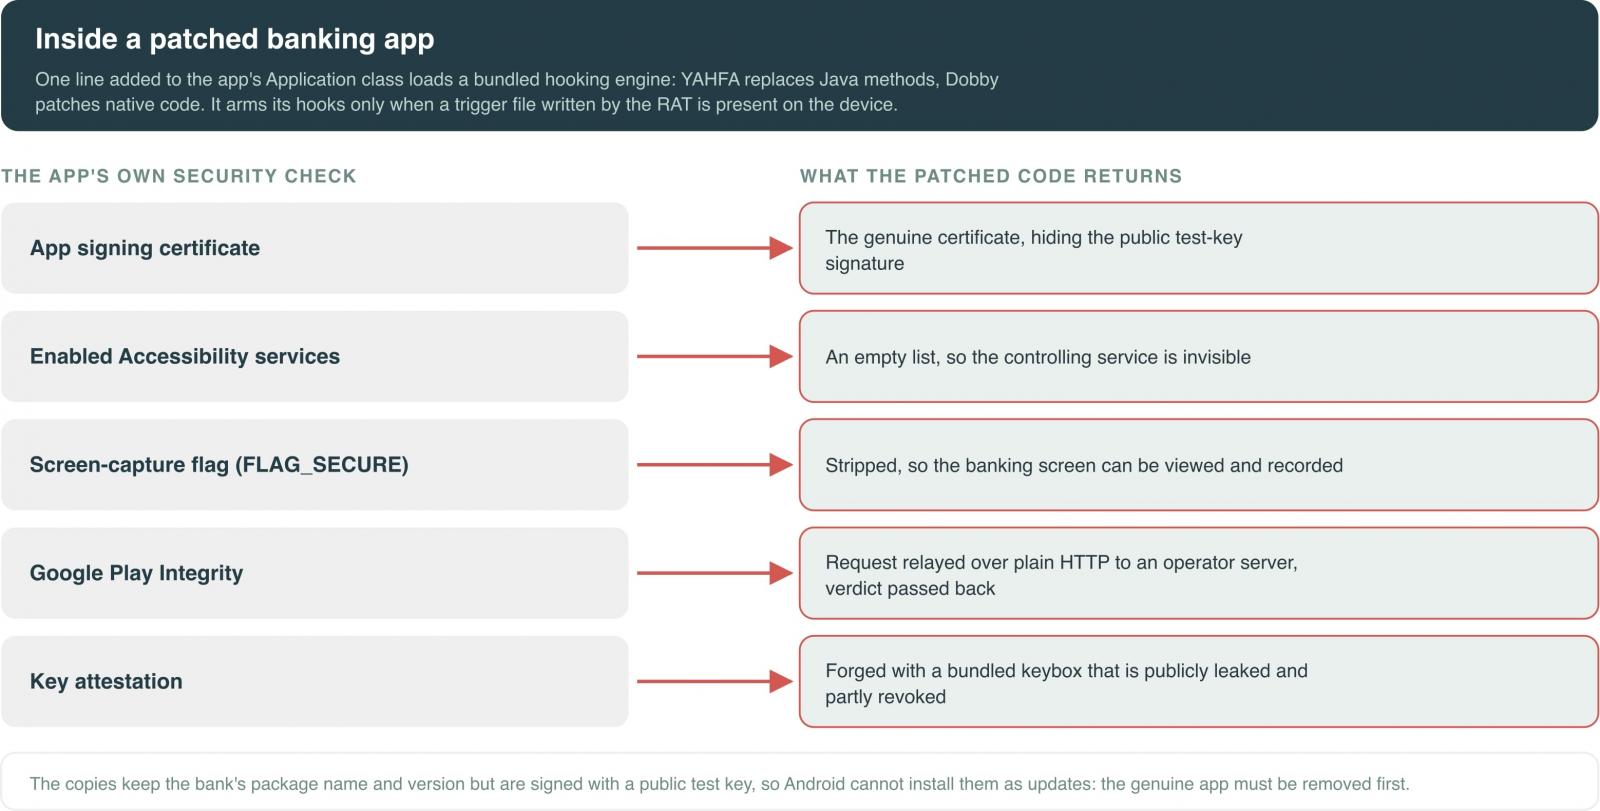
ThreatFabricによると、銀行アプリの悪意あるコピーは元のアプリのコードをほぼそのまま保持しています。ただし、オープンソースのフレームワークであるYAHFAとDobbyを基に構築されたフッキングエンジンを読み込みます。
パッチ適用済みのアプリは起動時に、次の回避動作を実行します。
- 問い合わせを受けると、本物の署名証明書を偽の情報に差し替える
- 有効化されているユーザー補助サービスを隠蔽する
- スクリーンショット保護を解除し、リモートでの閲覧や録画を可能にする
- キー構成証明(key attestation)の証明書を改ざんし、Play Integrityのリクエストを攻撃者が管理するサーバー経由で中継する
研究者らは「エンジンが銀行アプリ自身のプロセス内で動作するため、アプリの防御機構が逆手に取られる」と指摘しています。
ただしThreatFabricは、こうした回避手法には一定の限界があると説明しています。
組み込まれている構成証明のkeyboxはすでに公開・流出しており、Googleもその証明書のうち2件を侵害済みとして登録しています。このため、サーバー側の失効チェックによって、これらの偽造を検知できます。
Hirudoは端末上で動作を開始すると、銀行のパスワード、決済用PIN、端末のロック解除情報、SMSメッセージを盗み取れます。さらに、画面を攻撃者へストリーミング配信し、両方のカメラへのアクセスも可能にします。
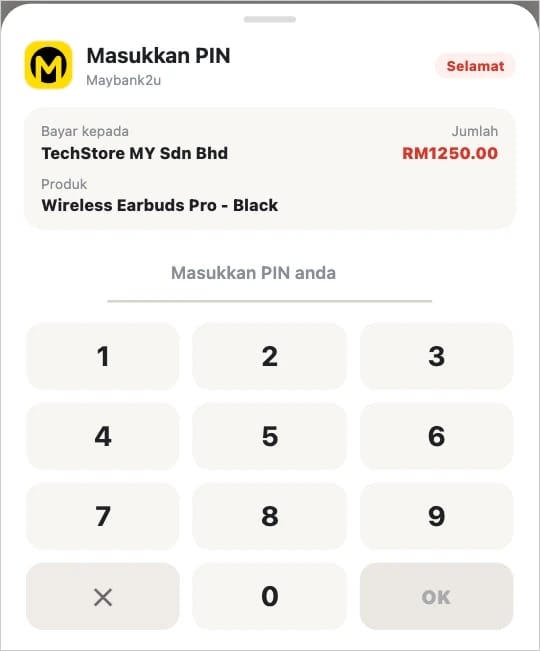
このマルウェアの偽のチェックアウト画面は、決済用PINを収集したうえで、偽の「支払い成功」画面を表示します。被害者を欺きながら、データを盗み出す仕組みです。
ThreatFabricによると、Hirudoは現時点ではインドネシアの銀行アプリを標的としています。保護されていないバックエンドパネルからは、数千件のアプリ認証情報のエントリに加え、端末情報、ロック画面情報、金融プロファイルのデータが見つかりました。ただし、被害者数は不明です。
研究者らは「Hirudoは、AndroidバンキングマルウェアがOSやアプリの堅牢化に立ち向かう手法が、意図的に一段階エスカレートしたことを示している」と述べています。攻撃の焦点は、端末レベルの整合性チェックから、銀行アプリ自体に組み込まれたセキュリティ機構へと移っています。
研究者らは、銀行に対して次の対策を推奨しています。整合性と構成証明をサーバー側で検証すること、チェックをセッションや保護対象の操作に紐づけること、そして行動分析と取引リスクの管理を維持することです。
Androidユーザーは、端末を常に最新の状態に保ち、非公式のAndroidストアから入手したAPKファイルをインストールしないよう強く推奨されます。あわせて、Play Protectによるスキャンを定期的に実行することも重要です。