新たに確認された「Bazuka」は、モジュール式のAndroid向けバンキングトロイの木馬です。銀行の認証情報を窃取し、SMSの認証コードを傍受します。さらに、大規模言語モデル(LLM)を使って、侵害したデバイスの優先順位付けをオペレーターに支援させています。
ThreatFabricがこのフレームワークを発見したのは2026年10月下旬です。近距離無線通信(NFC)のカード中継アプリに関するインシデントを調査していました。
Bazukaは、ドロッパー(ダウンローダー)、コアペイロード、23個のモジュールで構成されています。分析したフレームワークには、自動で決済を行う機能はありませんでした。AIの統合は、どの感染デバイスを調べるかというオペレーターの判断を支援するためのものです。同様の用途は、RATHatのAIを使った被害者スコアリングにも見られます。
AI活用の新型バンキングトロイの木馬「Bazuka」
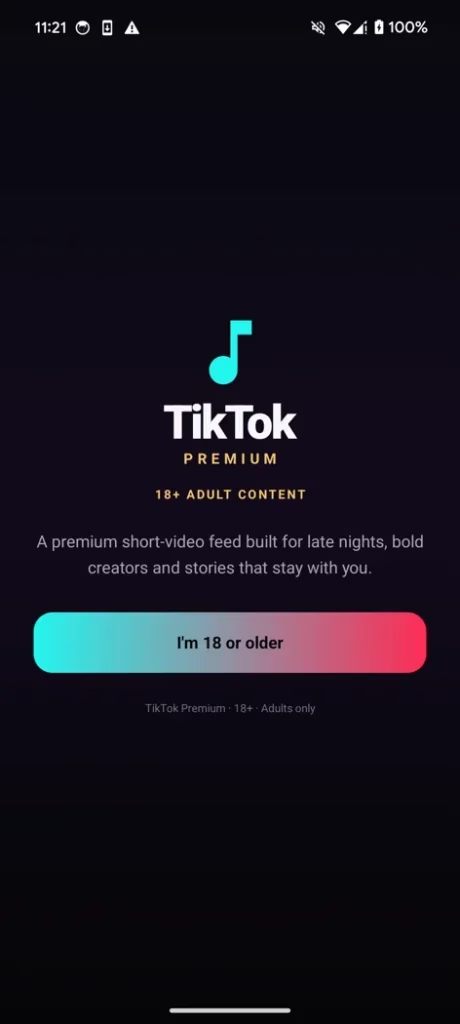
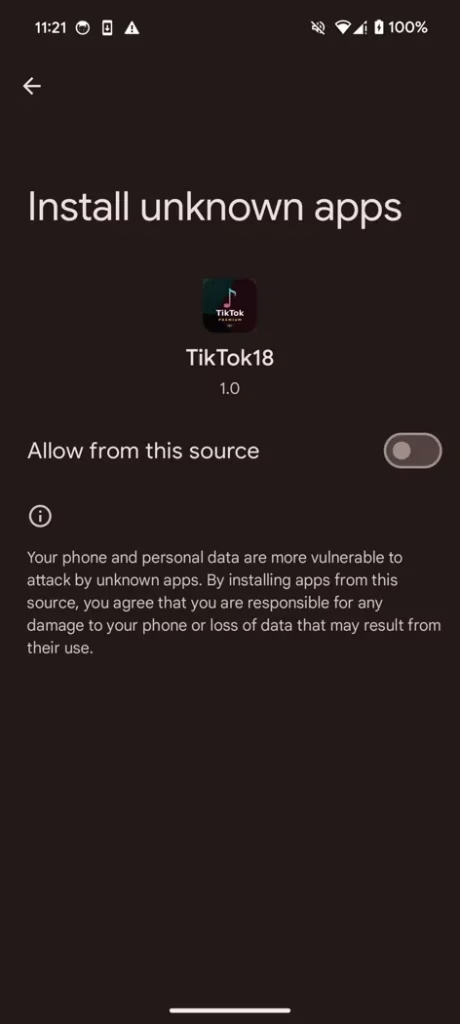
ThreatFabricは、2種類の配布経路を確認しました。1つ目の検体は、成人向けコンテンツアプリ「TikTok18+」を装い、公式ストア以外からのアプリのインストール許可を要求したうえで、別のAndroidパッケージ(APK)を取得します。
2つ目の検体は、コアペイロードを直接ダウンロードし、確認された中継攻撃で使われたNFCモジュールを読み込みます。オペレーター用パネルには、被害者を勧誘するためのアフィリエイトアカウントがありました。また、最小限のマニフェスト権限でAPKを生成するビルダー設定も備えていました。
ThreatFabricはこれらの設定について、開発者がBazukaをGoogle Play経由で配布しようと考えていた証拠だと解釈しています。ただし、実際に配布したことを示す証拠は見つかっていません。
Bazukaは、コアと追加モジュールをDalvik Executable(DEX)バイトコードとして、AndroidのInMemoryDexClassLoader経由で読み込みます。これにより、すべての機能を最初のAPKに同梱しなくても、キャンペーンごとに必要なモジュールを読み込めます。
コアは感染デバイスのフィンガープリントを取得します。また、コマンド&コントロール(C2)通信とデータ窃取を2本のWebSocketチャネルに分離しており、どちらもChaCha20-Poly1305認証付き暗号で保護されています。
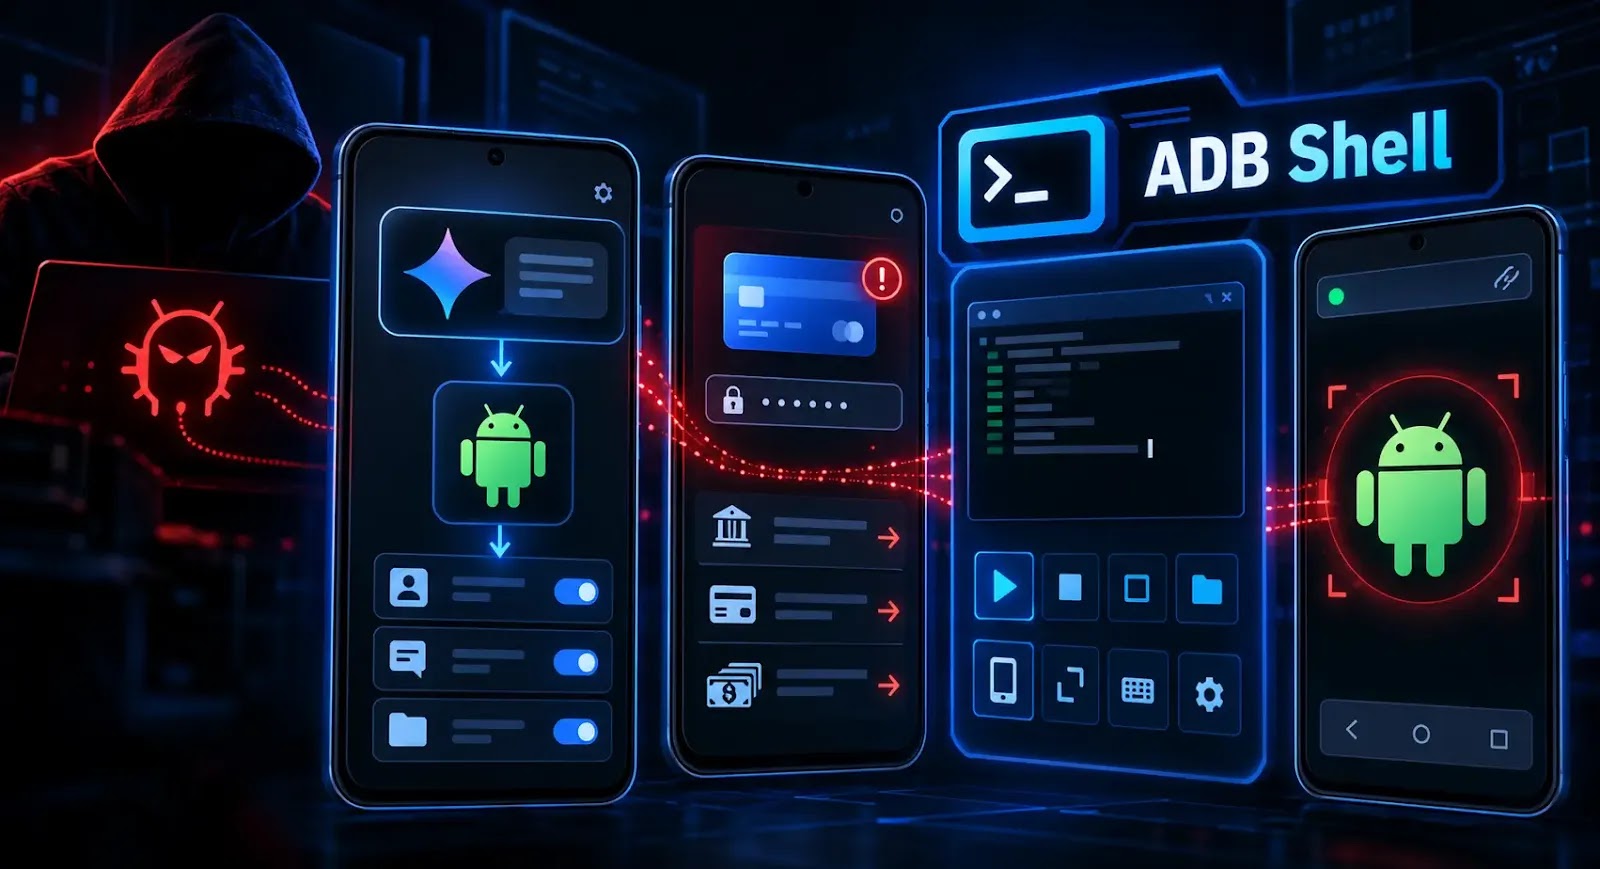
データ用チャネルは、画面ストリームなどの窃取データを送信します。研究者らは、Androidのユーザー補助サービス(Accessibility Service)とAndroid Debug Bridge(ADB)が悪用され、権限の取得やデバイスの操作に使われていることも確認しました。一方で、ホストアプリを削除した後もBazukaのモジュールが残り続けることは、実証されていません。
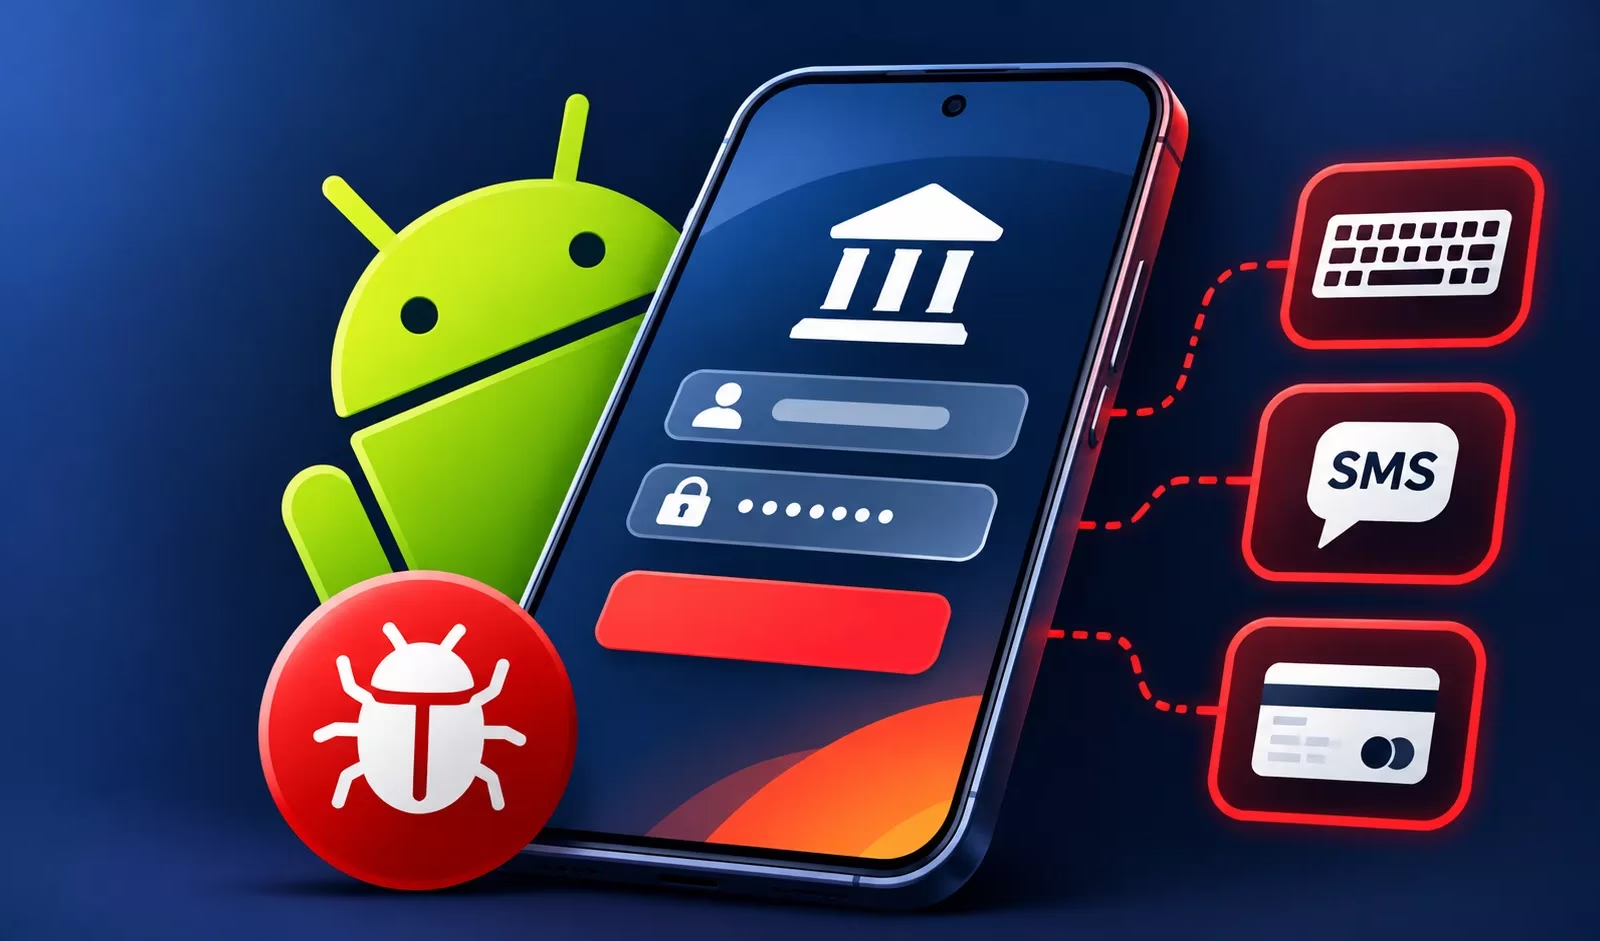
Bazukaのinput_recorderモジュールは、入力内容からパスワードやカード番号を探し出します。標的アプリがフォアグラウンドにある間は、入力されたテキストを記録します。
ほかのモジュールは、SMSメッセージの読み取りやワンタイム認証コードの傍受を行います。ロック画面のPIN、パスワード、パターンも収集します。
RemControlが使う認証情報フィッシング用のオーバーレイに加え、Bazukaは偽のログインページだけに頼りません。以前に取得したホーム画面やロック画面の画像を、オーバーレイとして表示することもできます。このフレームワークは、リモートでの画面閲覧やデバイス操作にも対応しています。
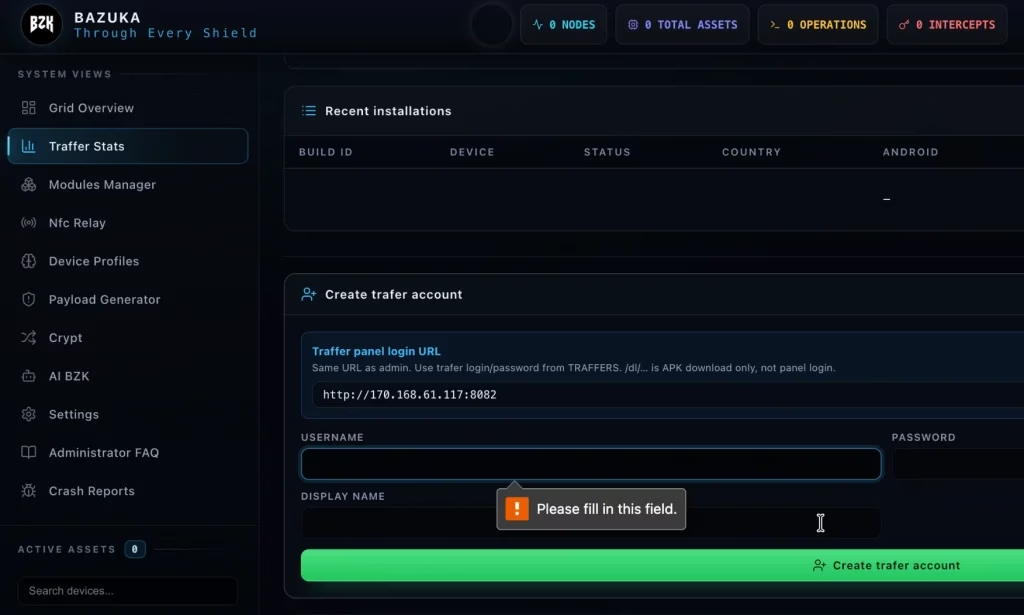
LLMの統合部分は、認証情報を収集するモジュールではなく、オペレーター用パネルにあります。パネルは、ローカルでホストされるモデルと、API経由で利用するモデルの両方に対応しています。
オペレーターは、感染デバイスの状態を問い合わせたり、標的としての価値を示すスコアを求めたりできます。ArcticRATのAIを使った金融面のトリアージにも、同様の仕組みが見られます。
ThreatFabricは、認証なしでBazukaのフロントエンドを調べられました。しかし、被害者データにアクセスするには、バックエンドで認証が必要でした。研究者らは、モデルが自律的に認証情報を盗んだり、取引を実行したりした証拠は見つけていません。
インシデント対応担当者にとって最大のリスクは、侵害された端末1台から、銀行のパスワードと、口座を守るためのSMSコードの両方が漏えいしかねない点です。
確認されたNFC中継は、これとは別の不正の経路を加えます。調査担当者は、銀行口座の乗っ取りの兆候だけでなく、不審な非接触カード取引にも注意する必要があります。
16,000以上のSOCチームが、ANY.RUNで脅威調査を効率化し、手作業を削減しています。 自社チームで試す
翻訳元: https://gbhackers.com/ai-powered-bazuka-banking-trojan-android-users/