北朝鮮のリモートワーカーとみられる人物が、バージニア州に実在するかのように見せかけた架空の建設会社と、リアルタイムのAI顔交換とみられる技術を使い、米国企業との契約獲得を狙っていました。
この会社は「The Great House」で、バージニア州リンチバーグを拠点に、住宅・商業施設の建設およびエンジニアリングサービスを宣伝していました。Silent Pushは、この作戦が北朝鮮の収益獲得を目的としていたと分析しています。
調査の対象は1つのフロント企業と、その運営者との2回の通話です。報告書では、受注した契約や支払いは確認されていません。
北朝鮮のITワーカーが架空の建設会社を設立
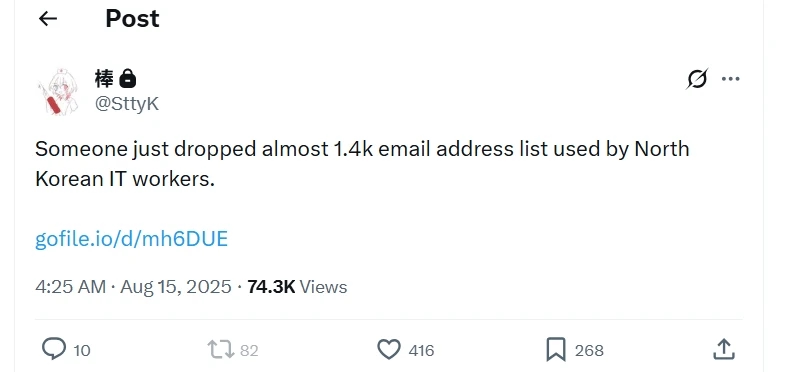
アナリストは、WHOISの登録者情報をピボットしてthegreathouse[.]usにたどり着きました。北朝鮮のITワーカーに結び付けられ、公表されている約1,400件のメールアドレスのリストに含まれるアドレスを、ドメイン登録記録から検索する手法です。
devtop0109[@]gmail[.]comで検索したところ、2025年10月18日に登録された1つのドメインが見つかりました。研究者は、過去のウェブスキャン結果や、同社のLinkedInでの活動も調べています。
同社のサイトは、10年以上の事業実績、200社を超える顧客、6万平方フィート以上の施工実績をうたっていました。ドメインの登録時期だけでは、これらの主張が偽りだと証明することはできません。それでも、調達担当チームが実績を独自に検証する十分な理由になります。
問い合わせページでは、画面上に表示される文章と内部のHTMLに食い違いがありました。表示されていたのは市外局番434のバージニア州の番号ですが、tel:リンクの宛先は市外局番479のアーカンソー州の番号でした。
ドメインの登録情報には、マサチューセッツ州の市外局番351の3つ目の番号と、ニューヨークの住所が記載されていました。アナリストは見込み客を装い、サイトに掲載されていたTelegramアカウントに連絡を取りました。
「Edward」と名乗る男は、約25分に及んだ最初の通話の間ずっとカメラをオフにしたままで、本人確認にも応じようとしませんでした。
2回目の通話では、Edwardはビデオをオンにしました。アナリストは、映像に重なりのような層や、「折り畳み」と表現する顔の歪みを確認しており、いずれもリアルタイムの顔オーバーレイと整合する特徴です。Edwardは口元をたびたびフレームの外に出し、体を後ろに倒すとアーティファクトがより鮮明になりました。
顔の前に手をかざすよう求められても応じず、まもなく映像を切断しました。この遮蔽テストは顔の一部を一時的に隠す方法で、リアルタイムのディープフェイク映像に生じる合成の不具合を浮かび上がらせることがあります。
Silent Pushは、このフロント企業をContagious Interviewのマルウェア配布キャンペーンと比較しました。同キャンペーンは、偽のコンサルティング会社や悪意あるリポジトリを使い、求職者にBeaverTail、InvisibleFerret、OtterCookieを送り込むものです。
マルウェア削除サービス
The Great Houseは、この構図を逆にしていました。開発者を採用する雇用主ではなく、有償の仕事を求めるベンダーを名乗ったのです。アナリストは、マルウェアの配布は確認していません。
このケースは、FAMOUS CHOLLIMAによる米国内のラップトップファームとも異なります。ラップトップファームでは、米国内の協力者が雇用主から支給された端末を預かり、海外のワーカーが遠隔操作していました。
調達担当チームにとって最も有効な対策は、独自の検証です。Silent Pushは、取引開始前に、州の免許当局に直接問い合わせて請負業者のライセンスを確認し、事業所の住所や電話番号を登録記録と照合するよう推奨しています。
ビデオ通話では、担当者に横を向いてもらったり、顔を一時的に隠してもらったりするよう依頼する方法があります。そのうえで、輪郭の歪みや、発話とずれた口の動きがないかを確認します。
拒否された場合は追加の確認が必要ですが、それだけで北朝鮮の関与と断定することはできません。米国の組織は、北朝鮮のリモートワーカーによる活動の疑いがある場合、FBIのインターネット犯罪苦情センター(IC3)に報告できます。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://gbhackers.com/north-korean-fake-construction-company-ai-deepfakes/