米国政府は、北朝鮮による「FaceStealer」と呼ばれるソーシャルエンジニアリングのキャンペーンを阻止しました。このキャンペーンでは、4億ドル超の暗号資産が盗まれています。
攻撃ではディープフェイクやClickFixなど複数のソーシャルエンジニアリング手法を使い、暗号資産やWeb3分野の関係者、オープンソースの開発者を狙っていました。
FaceStealerのキャンペーンは18カ月にわたって続きました。米国はその後、攻撃を支えていたクラウドベースのインフラを押収しました。
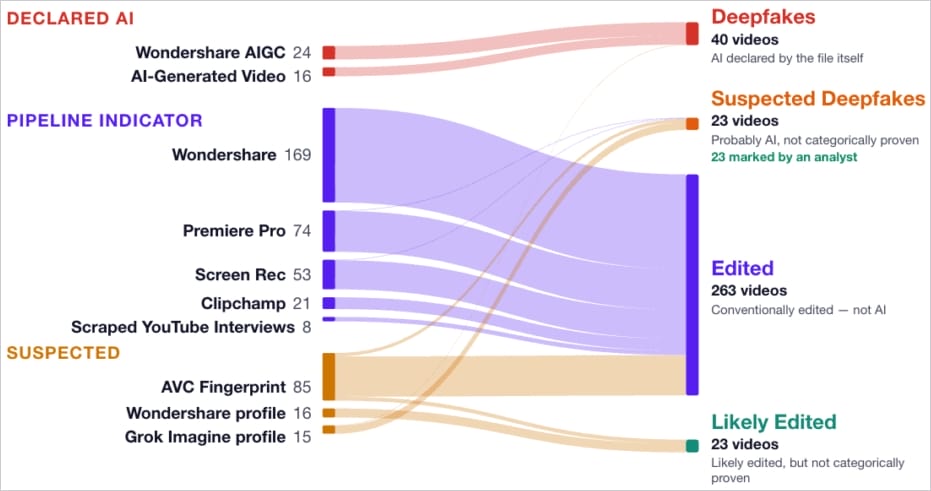
米当局は、ハッカーがIT関係者の様子を密かに録画したウェブカメラ映像を900本以上特定しました。被害者はこの大規模な北朝鮮の作戦にだまされた人々です。
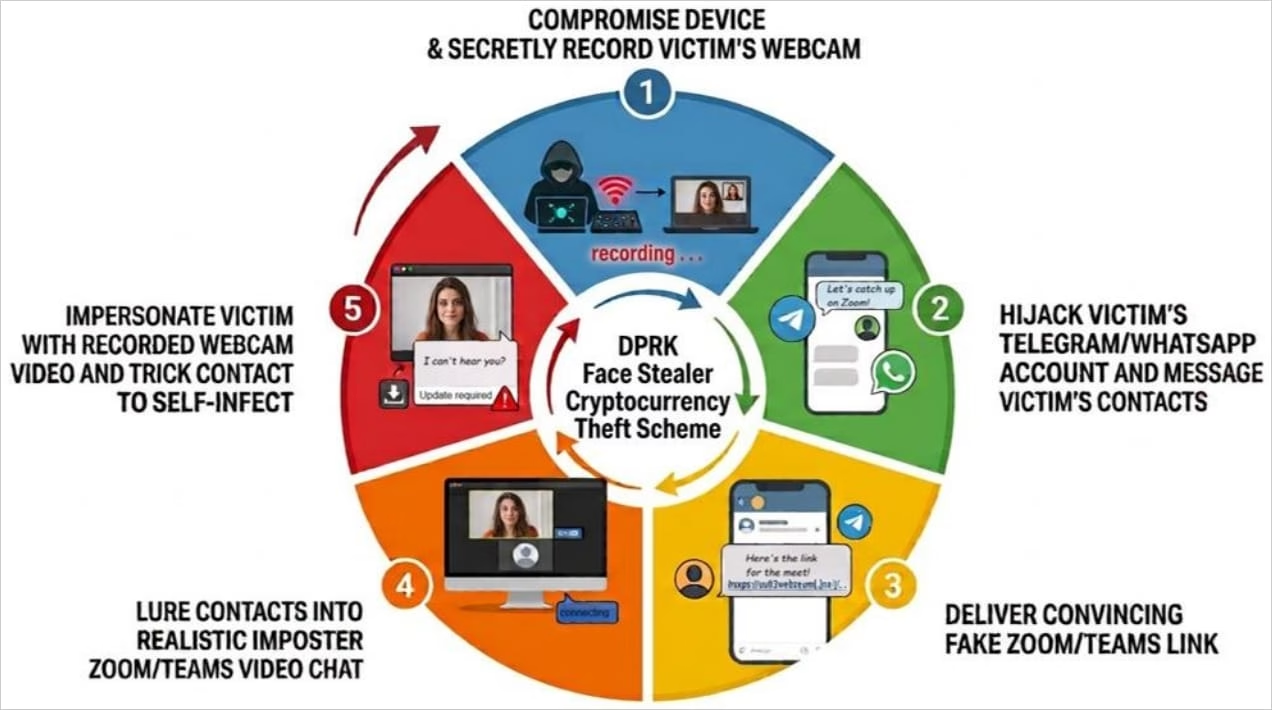
今週初めに出されたFBIの注意喚起によると、北朝鮮の攻撃者はTelegram、LinkedIn、Slack、Discordのアカウントを乗っ取り、さまざまな口実でビデオ会議に被害者を招待していました。
ビデオ通話では、標的が知っている人物や、すでに被害に遭った人物の録画映像も攻撃者が見せていました。
FBIの説明では、標的が会議の開始を待っている間に、ハッカーが密かに映像を録画します。この映像は、のちに別の標的に対して使われました。会議では、見覚えのある複数の人物の録画映像を流し、次の段階で現在の被害者に圧力をかけることもありました。
その直後、ハッカーは技術的な問題が起きたと主張し、偽のエラーメッセージを表示します。これを口実に、悪意のある「修正」を実行させようとします。
標的は、更新プログラムやインストーラーなどの修正を装ったリンクに誘導されます。リンク先でマルウェアに感染すると、暗号資産のデータに加え、Zoom、Google Meet、Microsoft Teamsといったビデオ会議プラットフォームのアカウント認証情報が盗まれます。
このマルウェアは、被害者の連絡先リスト、ソーシャルメディア、コミュニケーションアプリ、ウェブカメラ映像にもアクセスできます。
FBIによると、攻撃者は最初の侵害から数カ月、場合によっては1年以上たってから個人を標的にすることもありました。暗号資産の保有額が増えるのを待っていたとみられます。
ArticWolfの研究者は、FaceStealerのキャンペーンをハッカーグループ「BlueNoroff」によるものと断定しました。研究者らはほかの誘い文句も挙げています。財務書類、偽のPDFビューアー更新、本人確認の要求、セキュリティ監査などで、いずれも標的に「修正」を実行させるためのものです。
研究者は、58カ国で677人の標的を確認しました。特に多かったのは、企業の創業者や上級幹部です。
サイバーセキュリティ企業のHuntressも、2025年にBlueNoroffによる同様のキャンペーンを確認しています。このとき攻撃者はZoom通話を利用し、企業幹部に独自開発のmacOS向けマルウェアを感染させました。
FBIの報告書では、ある事例が取り上げられています。ハッカーは、週間ダウンロード数が数千万回に上る人気のオープンソースJavaScriptライブラリのメンテナーを、偽のTeams会議に誘い込みました。会議には複数の参加者がおり、その中には開発者の顔見知りも含まれていました。これにより、メンテナーは侵害されました。
この攻撃は早期に検知されたため阻止できました。ただしFBIは、npmやRustのcrateのエコシステムで開発者を狙った試みがほかにも複数あったことを確認したとしています。
Amazonの脅威アナリストも、2026年7月の報告書で、複数のオープンソースソフトウェアのサプライチェーン攻撃がBlueNoroffによるものだと結論づけています。
こうした攻撃への対策として、次の点が推奨されています。会議には招待コードを使い、公式アプリからのみ参加します。想定外の招待は、別の手段で独自に確認します。明確に必要な場合を除き、ウェブカメラはオフにしておきます。そして、技術的な問題の「修正」として提示されたスクリプトは実行しないでください。
これとは別の発表として、米司法省は、民間企業と協力して、64億ドル規模のBinance暗号資産窃取事件のうち27億ドル超を凍結したと明らかにしました。
司法省はすでに、「そのうち12億ドル超を押収または差し止めるための裁判所の許可を得ている」としています。