米国司法省とFBIは、北朝鮮による標的型ソーシャルエンジニアリング攻撃「FaceStealer」を支えるクラウドインフラを押収しました。この攻撃は、過去18か月間で4億ドル超の暗号資産窃取に関与していたとされています。
2026年11月12日に発表されたこの措置は、Binanceからの約60億ドルの窃取事件にも対応するものです。FBIは、この事件を「TraderTraitor」と呼ばれる北朝鮮軍系のハッカー集団の犯行と断定しています。
FBI、北朝鮮のFaceStealerを摘発
FaceStealerは、Sapphire Sleet、UNC1069、Dangerous Password、CryptoCore、APT38、BlueNoroff、Stardust Chollimaとして追跡されている国家支援の攻撃グループの犯行とされています。攻撃者は、過去の被害者から乗っ取ったTelegram、LinkedIn、Slack、Discordの正規アカウントを悪用します。そして被害者の知人にメッセージを送り、近況報告のための通話を持ちかけます。
続いてCalendlyの招待状を送り、会議の直前にはタイポスクワッティングを用いた偽のZoomまたはTeamsのリンクを送付します。研究者は、ファイルレスのPowerShellを使ったAI生成のZoomルアーを使うキャンペーンでも、同様の手口を確認しています。
標的が偽のセッションに参加すると、攻撃者は過去の被害者のWebカメラ映像を密かに録画したものを再生します。これにより、信頼できる同僚が会議に参加しているように見せかけます。同時に、新たな標的のカメラ映像も録画します。
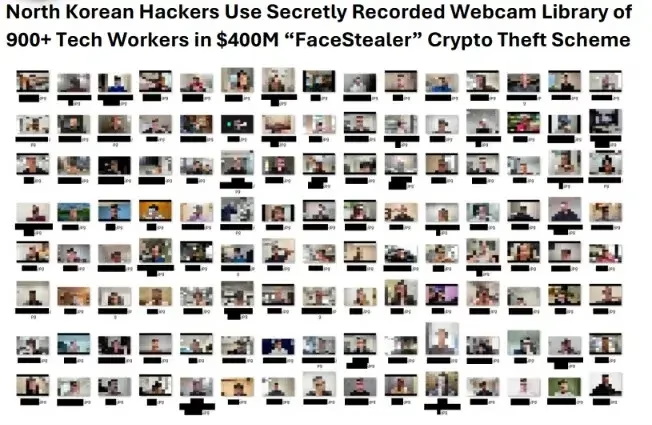
捜査当局は、こうした映像を900本以上押収したとしています。攻撃者は「スーパーインテリジェンス」を使い、著名な暗号資産・Web3関係者のディープフェイクを作成する動きも見せています。ただし、手口は依然として盗んだ本物の映像に大きく依存しています。
感染手順は単純です。信頼できる知人になりすました攻撃者が、被害者の音声に不具合があると主張し、「修正」の手順を案内します。その修正とは、更新プロンプトやスクリプト、あるいはターミナルに貼り付けるコードです。その結果、Cookie窃取ツール、キーロガー、画面キャプチャツール、バックドアが仕込まれます。複数のケースでは、攻撃者は数か月、場合によっては1年以上も待ってからウォレットの資金を抜き取り、その間は残高が増えていくのを監視していました。
FBIのFLASH勧告は、防御側に対して次の対策を求めています。通話には招待コードを使い公式アプリから参加すること、ホストを確認できるまでWebカメラをオフにしておくこと、会議の不具合を直すためにコマンドを貼り付けないことです。
このキャンペーンは、ソフトウェアのサプライチェーンにも及んでいます。FBIによると、攻撃者は今年に入り、主要なオープンソースJavaScriptライブラリのメンテナーを偽のTeams通話に誘い込みました。
攻撃者はその後、週間ダウンロード数が数千万件に上るパッケージに悪意ある依存関係を公開しようとしましたが、迅速な検知により攻撃は阻止されました。npmやRust cratesのメンテナーも標的になっています。
Binance関連では、米国の機関と民間パートナーが27億ドル超を凍結しました。そのうち12億ドル超については、裁判所が押収または拘束を認めています。TraderTraitorは、ブリッジ、ミキサー、取引所を通じた資金洗浄を続けており、主にEthereumに換金しています。FBIは、暗号資産サービスプロバイダーに対し、特定されたアドレスに関連する取引をブロックするよう求めています。
被害者は、新しいシードフレーズを使った新規ウォレットへ資金を移し、メッセージングアカウントを多要素認証で保護したうえで、知人に警告し、キーワード「FaceStealer」を添えてIC3.govに通報してください。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に阻止 -> 16K SOCの脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/fbi-disrupts-north-korean-facestealer-attacks/