
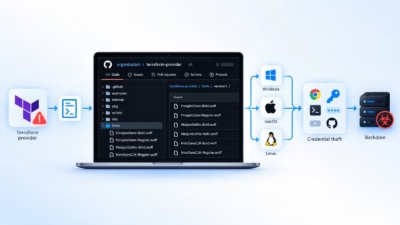
トロイの木馬化されたTerraformプロバイダー、開発者の認証情報を狙うクロスプラットフォーム型マルウェアを配布
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
ThreatLabzは2026年7月、開発者のシステムに認証情報窃取型マルウェアとバックドアを送り込む悪意あるTerraformプロバイダーを発見しました。 このキャンペーンは、信頼されたインフラ構築のワークフローを悪用してmacOSを感染させるほか、LinuxとWindowsの端末にも感染を広げます。その結果、ブラ
ブロックチェーン調査員のZachXBT氏は、北朝鮮のLazarus Groupによる暗号資産の窃取事件で、合計10億ドル超を洗浄した中国系の組織犯罪シンジケートに潜入したと明らかにしました。 同氏は報酬を支払う顧客を装って情報を収集しました。この情報は、盗まれた資産の追跡と、2025年2月に発生したBybitへの攻撃
ブロックチェーン調査員のZachXBT氏は、北朝鮮系のLazarus Group(ラザルス・グループ)に代わって暗号資産のマネーロンダリングを行っているとみられる中国の組織犯罪ネットワークに潜入したと明らかにしました。この潜入調査により、Bybitから盗まれた1,200万ドル超を扱ったウォレットが判明しました。 潜入
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
北朝鮮とつながりのある脅威アクターTraderTraitorが、macOSマルウェアキャンペーンの対象を仮想通貨企業以外にも拡大し、GitHub上でホストされた偽の就職面接用プロジェクトを通じてインドのITサービス企業を標的にしていたことが判明しました。 SentinelOneの調査によると、攻撃者はFLATROOF

週末に発生した約3億ドル相当の暗号資産の盗難は北朝鮮のハッカーに帰属していると考えられており、業界は複数の有名なプラットフォームを巻き込んだ広範な事件の影響に取り組んでいます。 攻撃は土曜日の午後、ブロックチェーン・セキュリティ企業がKelpという暗号資産プラットフォームから2億9,000万ドルが流出し