AIが発見した脆弱性をめぐり、再び警鐘が強まっています。この脆弱性が実際に悪用されれば、インターネットの広い範囲が不安定になる恐れがあります。
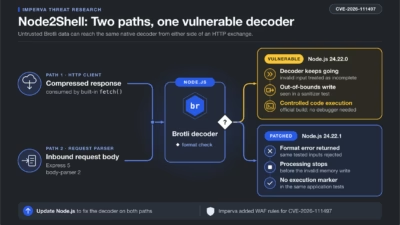
問題の重大な脆弱性はCVE-2026-111497です。Googleが開発したBrotli解凍ライブラリに存在し、このライブラリはオープンソースソフトウェアを基盤とする多くのコンポーネントやアプリケーション、クラウドサービスに組み込まれています。バッファオーバーフローの脆弱性で、OpenAIの「Codex Security」が発見し、Node.jsが10月21日のセキュリティアドバイザリで公表しました。悪用されると、システムのクラッシュやリモートコード実行を引き起こす可能性があります。
実際のネットワークで、この脆弱性が悪用されている事例は確認されていません。ただし、懸念は高まっています。脆弱なバージョンのBrotliに依存する複数のベンダーやソフトウェアパッケージは、それぞれのシステムで悪用されるリスクに対処するため、緊急パッチを相次いで公開しました。MicrosoftやPythonもその一例です。
Wizの研究者は「クラウド環境の91%にCVE-2026-111497の影響を受けるリソースがあり、82%には公開状態のNode.jsインスタンスがある」と警告しています。
watchTowrの脅威インテリジェンス責任者であるジェイク・ノット(Jake Knott)氏は、攻撃対象領域は「きわめて広大」だとしたうえで、「悪用による影響の大小は、そのソフトウェアにおける実装方法と使われ方に完全に左右される」と述べています。
Rapid7 Intelligenceのバイスプレジデント、クリスティアン・ベーク(Christiaan Beek)氏は、Brotliの脆弱性が特に懸念される理由として、多くのオープンソースライブラリと同様に、事実上「目立たない場所」に潜んでいる点を挙げました。
「Brotliのようなコンポーネントが自社の技術にどれほど深く組み込まれているか、ほとんどの企業は把握していません。圧縮ライブラリの脆弱性と聞けば、退屈な話に思えるかもしれません。しかし、日々の業務を支えるアプリケーションに影響しうると気づけば、見方は変わります」と同氏は語ります。「小さなコンポーネントが非常に大きな事業リスクを生む。これが現代のソフトウェアの厄介な現実です」
この脆弱性は「Node2Shell」あるいは「Broccoli2Shell」と名付けられました。緊急対応を引き起こした脆弱性としては、最新の事例です。先週は、「PHP2Shell」と名付けられた2件の重大なPHPの脆弱性をめぐり、防御担当者や研究者が高い警戒態勢を敷きました。こちらも、月曜日の午後時点で実際の悪用は確認されていません。
こうした「緊急事態」が周期的に、しかも頻繁に繰り返されるようになり、組織や防御担当者は大きな不利を強いられています。
VulnCheckの研究担当バイスプレジデント、ケイトリン・コンドン(Caitlin Condon)氏はCyberScoopの取材に対し、次のように話しました。「何が本物で、何がデタラメなのか。ここ数カ月、とりわけこの1週間は、それを見極めようとする防御担当者であふれるチャンネルやスレッドに数多く参加してきました。その経験から断言できます。こうした事態が人に与える負担は現実のもので、はっきりと表れており、コミュニティが今すぐ予測できる範囲をはるかに超える波及効果をもたらすでしょう」
同氏は続けます。「注目を集める脆弱性の公表も、誇張された悪用可能性の想定も、コミュニティ内の論争も、武器化をめぐる競争も、どれも新しいものではありません」
「今までと違うのは、AIが複雑な発見を、しかも説明が不十分なことが多いまま、はるかに高い頻度で次々に出していることです。ノイズは指数関数的に増えています。そのため、誇張された脆弱性の発見を否定することも、実際の本番環境の構成で広く悪用可能な脆弱性を見極めることも、はるかに難しくなりました」
研究者らは、常に緊急対応モードに置かれることで、防御担当者や組織にさらなるストレスがかかっていると認めています。
ベーク氏は次のように述べます。「あらゆることが緊急事態に見える段階に来てしまいました。すべてが重大になれば、企業は本当に重要なことを見失いかねません。本当のコストはパッチ適用だけではありません。業務への絶え間ない支障、リソースの転用、そしてどの業務システムを最優先で対応すべきかという難しい判断です」
専門家はこの状況を「新たな常態」とも捉えています。広範囲に深刻な影響を及ぼしうる、影響の大きな脆弱性が今後も見つかるとみているためです。
ノット氏は「ごく近い将来、防御担当者は、本当の緊急事態と、広く使われる製品やライブラリで騒がれている脆弱性との区別がつかなくなるのではないかと懸念しています」と述べました。
専門家は、各組織が自社固有のリスクに目を向け、自社環境におけるBrotliの脆弱性の潜在的な影響を見極めるよう助言しています。
ベーク氏は「攻撃者はCVSSスコアを気にしません。彼らが気にするのは、何を侵害し、妨害し、金に換えられるかです。防御の優先順位も、まさにその視点で決めるべきです」と話しています。