Microsoftは、開発プラットフォーム「.NET」向けに定例外(OOB)のセキュリティ更新プログラムを公開しました。この更新には、重大なバッファオーバーフロー脆弱性の修正が含まれています。
同社は10月25日、.NET 8、9、10、および11 Release Candidate 3向けの更新プログラムを公開しました。侵害のリスクを低減するため、利用者には可能な限り早急に更新を適用するよう呼びかけています。
今回の更新には、新たに公開された2件の脆弱性に対するパッチに加え、10月のパッチチューズデーで完全には修正されていなかった2件の脆弱性に対するパッチも含まれています。
影響を受ける各.NETバージョンにはそれぞれ単一の更新プログラムが用意されています。.NET 11 RC2を利用している場合は、RC3に更新することでこれらの修正を適用できます。
.NETは、開発者がアプリやクラウドサービスを構築するために使える無料のオープンソースフレームワークです。Microsoftが管理しており、Windows、Linux、macOSで動作します。
更新で重大なバッファオーバーフロー脆弱性に対処
新たに修正された脆弱性の1つがCVE-2026-111497です。この脆弱性は、すべてのOS上の.NET 8、9、10、11に影響します。
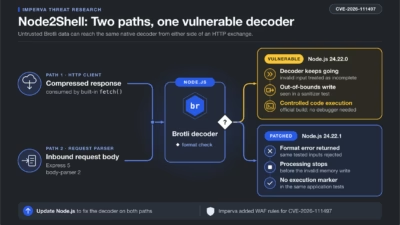
問題は、.NETが使用するBrotli解凍アルゴリズムに存在します。認証されていない攻撃者がプロセスメモリの読み取りや破壊を行い、情報漏えい、サービス拒否、権限昇格を引き起こす可能性があります。
Microsoftによると、ASP.NET Coreのリクエスト解凍、HttpClientの自動レスポンス解凍、またはSystem.IO.CompressionのBrotli APIを通じてBrotli圧縮データを処理するアプリケーションが影響を受ける可能性があります。
この脆弱性のCVSSスコアは、重大レベルの9.2です。Google製Brotliのバージョン1.0.3から1.2.0を使用している場合も、Brotliライブラリやバイナリを利用可能な最新版に更新する必要があります。
Brotliは2015年にGoogleの2人のエンジニアが設計したもので、開発者がアルゴリズムによる圧縮を高速化できるようにすることを目的としています。
今回のOOB更新ではCVE-2026-114148にも対処しています。この脆弱性では、権限を持つ攻撃者が、影響を受ける.NETのtarballに含まれる安全でない所有者メタデータを悪用し、ローカルで権限を昇格させる可能性があります。
CVE-2026-114148は.NET 7から11に影響しますが、対象はLinuxシステムのみです。アドバイザリによると、.NET 10と.NET 11ではソースビルド用tarballのみが影響を受けます。.NET 8と.NET 9では、ASP.NET Coreのtarball経由で入手したASP.NET Core配布物も影響を受けます。これには、.NETをソースからビルドしていないユーザーも含まれます。
執筆時点でCVSSスコアは割り当てられていませんが、CVE採番機関(CNA)によって登録済みです。
さらにMicrosoftは、10月13日のパッチチューズデーで公開した2件の脆弱性についても、修正を再発行しました。対象は、.NET 8から11に影響するメモリ破損の脆弱性CVE-2026-70197と、.NET 10および11に影響するコードインジェクションの脆弱性CVE-2026-102870です。
開発者向けの対応ガイダンス
Microsoftは今回の更新を受け、.NETユーザーに対し、アプリケーションとビルド環境の更新方法について次のように助言しています。
- フレームワーク依存アプリケーションの場合、使用している.NETバージョンの更新済みランタイムをインストールし、アプリケーションを再起動する
- 自己完結型アプリケーションは、更新済みランタイムで再ビルドして再公開する
- コンテナは、更新済みの.NETコンテナイメージを使って再ビルドし、再デプロイする
- 使用している.NETバージョンの更新済みソースビルド成果物を入手し、パッケージを再ビルドしてtarballの所有者に関する修正を反映する
- .NET 8および9でASP.NET Coreのtarballを使用している場合は、該当する.NETバージョンの更新済みASP.NET Core Runtime tarballを使ってインストールを更新する
画像クレジット:II.studio / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/microsoft-patch-update-net-flaw/