Microsoftは、.NETの4件の脆弱性に対処する緊急のスケジュール外セキュリティ更新プログラムを公開しました。Brotliのバッファーオーバーフローに加え、10月に公開した更新で修正が不完全だった脆弱性も含まれます。
セキュリティ脆弱性パッチ適用
更新の対象は、.NET 8、.NET 9、.NET 10、および.NET 11 Release Candidate 3です。Microsoftは、できるだけ早く更新するよう推奨しています。
.NETのセキュリティ更新
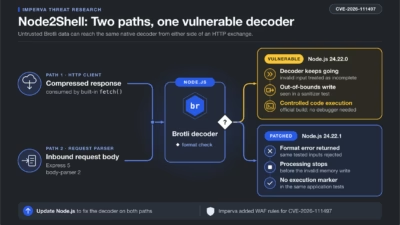
CVE-2026-111497は、全プラットフォームの.NETにおけるBrotli展開処理の実装に影響します。このバッファーオーバーフローの脆弱性を悪用されると、認証されていない攻撃者がプロセスメモリの読み取りや破壊を行える可能性があります。その結果、情報漏えい、サービス拒否(DoS)、権限昇格につながるおそれがあります。
Brotli圧縮データを処理する際、ASP.NET Coreのリクエスト展開、HttpClientのレスポンス自動展開、System.IO.CompressionのBrotli APIの利用といった機能で、アプリケーションが危険にさらされる可能性があります。
ただし、リクエスト展開とレスポンス自動展開は、既定では有効になっていません。Microsoftは、この問題が.NET Frameworkには影響しないことを確認しています。
2件目の脆弱性CVE-2026-114148は、Linux向け.NETのtarballに含まれる所有権メタデータが安全でないことに起因します。ローカルの攻撃者が、影響を受けるインストール環境を悪用してファイルを改ざんし、権限を昇格させる可能性があります。
.NET 10と.NET 11では、この問題の影響を受けるのはソースビルド用tarballのみです。.NET 8と.NET 9では、ASP.NET Core tarball経由でインストールしたASP.NET Core ディストリビューションも対象に含まれます。そのため、.NETをソースからビルドしていない環境も影響を受けます。
Microsoftは、2件のセキュリティ情報も再発行しました。2026年10月13日に公開した更新では、根本的な脆弱性が完全には解消されていなかったためです。CVE-2026-70197はSocketAsyncEventArgsに関するメモリ破損の問題で、.NET 8、.NET 9、.NET 10、.NET 11に影響します。
CVE-2026-102870はBlazor WebAssemblyデバッガーに関連し、.NET 10と.NET 11に影響します。最新リリースでは、この2件の修正が含まれています。
修正済みのリリースは、.NET 8.0.33、.NET 9.0.22、.NET 10.0.14、.NET 11 Release Candidate 3です。現在.NET 11 RC2を使用している開発者は、これらの修正を適用するためにRC3へアップグレードする必要があります。
フレームワーク依存アプリケーションの場合は、更新後のランタイムをインストールしたうえで、アプリケーションを再起動してください。一方、自己完結型アプリケーションは、再ビルドと再公開が必要です。新しいホストランタイムをインストールしても、アプリケーションに同梱されたランタイムは置き換わらないためです。
コンテナー環境では、更新済みの.NETイメージを使って再ビルドし、再デプロイする必要があります。ソースビルドを利用している場合は、更新された成果物を入手してパッケージを再ビルドしてください。
さらに、.NET 8と.NET 9でASP.NET Core tarballを使用している場合は、ソースからコンパイルしているかどうかにかかわらず、更新されたランタイムtarballをインストールする必要があります。
管理者は、`dotnet –list-runtimes`コマンドでインストール済みのランタイムを確認できます。ただし、自己完結型アプリケーションとコンテナーは、ホストにインストールされたランタイムに依存せず、それぞれが独自のランタイムを持つため、個別に確認が必要です。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
監査セキュリティ
翻訳元: https://gbhackers.com/microsoft-issues-emergency-net-security-updates/