専用ブラウザを売りにしたリモートアクセス型トロイの木馬(RAT)が確認されました。攻撃者は盗んだセッションを再利用し、被害者のIPアドレスから接続しているように見せかけることができる可能性があります。
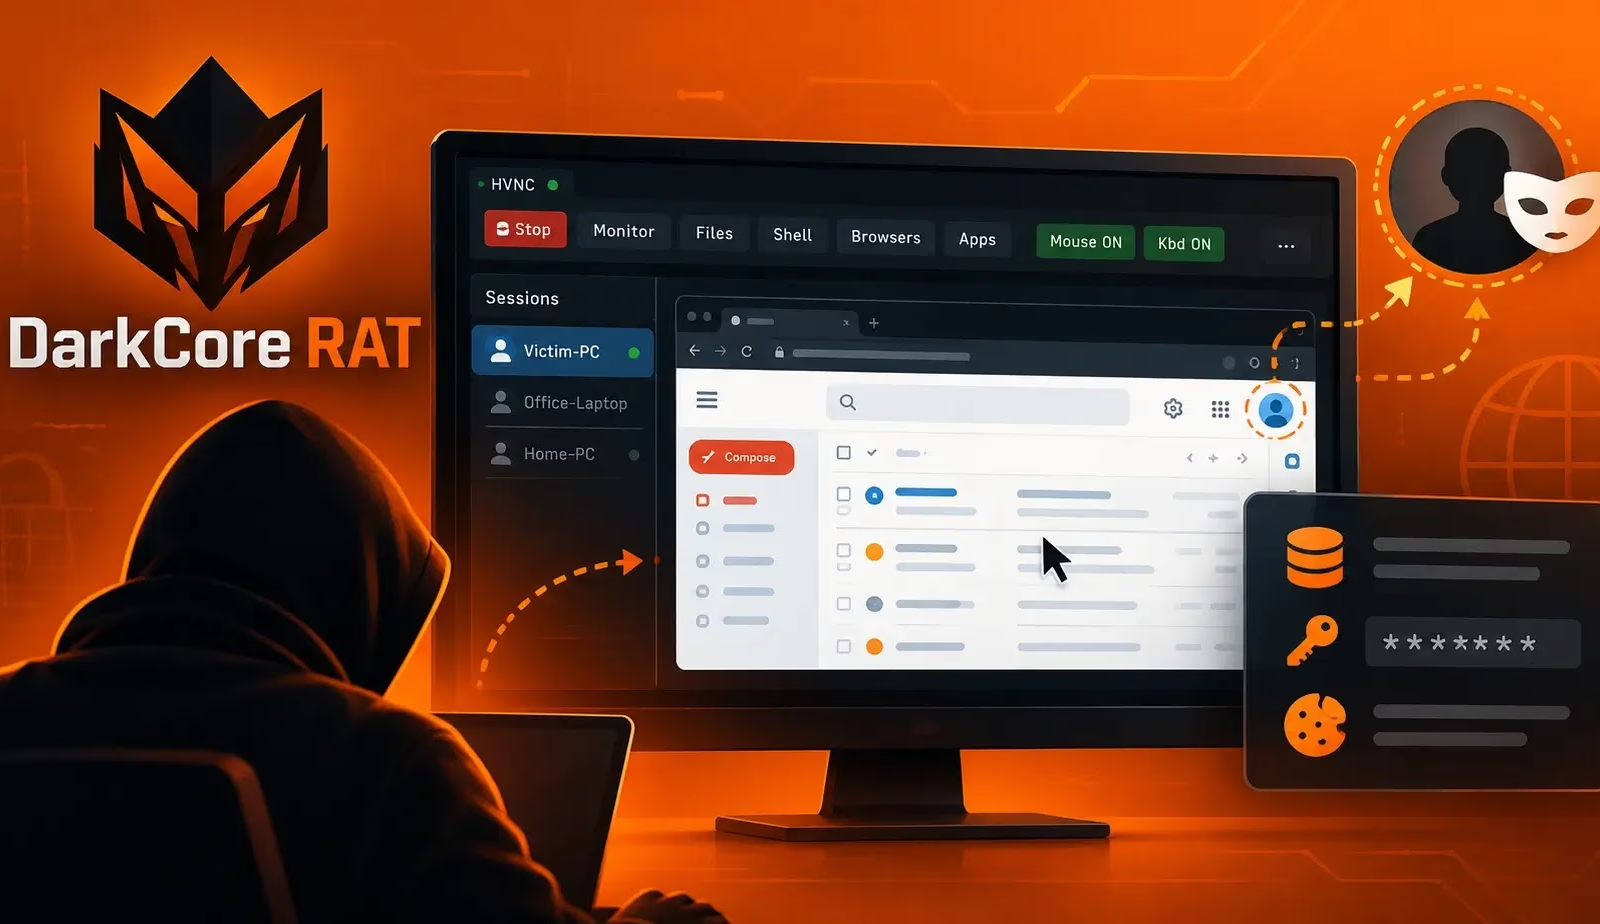
宣伝されている機能は、Gmail、WhatsApp、YouTube、MediaFireなどのサービスを標的としています。アカウントの乗っ取りを通常のユーザー操作に偽装できる恐れがあります。
このマルウェアは、2026年8月11日付のサイバー犯罪マーケットプレイスの出品に登場しました。販売者は、認証情報の窃取、ファイル転送、隠しデスクトップの操作、リバースプロキシ機能を売り込んでいます。
認証情報マネージャーのスクリーンショットには118行が表示されていました。ただし研究者は、これだけでは何人の被害者が侵害されたのかは確定できないと強調しています。
この仕組みにより、リクエストは被害者の回線から送信されたように見えます。プロキシは、そのセッションに関連する最後のブラウザウィンドウが閉じられると停止するとされています。
DarkCoreは、隠しVNC(hidden virtual network computing)、いわゆるHVNCも宣伝しています。この機能を使うと、オペレーターは隠されたWindowsデスクトップ上のブラウザを、ユーザーに画面を見せることなく操作できます。販売者のスクリーンショットには、このインターフェース経由でChromeからGmailにアクセスする様子が写っていました。
しかしBlackFogは、こうした宣伝上の機能と、検証済みの調査結果とを区別しています。入手した実行ファイルの解析では、モジュールの読み込み機構は確認できました。一方、専用ブラウザが宣伝どおりに動作することまでは、独自に確認できていません。
研究者は、付属するPdfView.lnkというショートカットファイルも調べました。このファイルはPDFアイコンで偽装され、説明文には「PDF Report Launcher」と記されています。
開くと最小化されたコマンドウィンドウが起動します。難読化されたコマンドを使い、正規の世界銀行(World Bank)のレポートと、別の実行ファイルをダウンロードします。
このドキュメントはおとりです。その裏でショートカットは、update[.]cdnlinks[.]orgからReportPDFReader.exeの取得を試みます。
さらに、ダウンロードした両ファイルからZone.Identifierメタデータの削除も試みます。これによりWindowsの警告が減る可能性があります。おとりの文書のダウンロードに失敗しても、実行ファイルのダウンロードは続行されます。
リモートでホストされているペイロードが、解析したサンプルと一致するかどうかは、研究者も確認できていません。ショートカットがもともとどのように配布されたのかも不明です。
解析されたペイロードは、署名のない64ビットのWindows実行ファイルで、DARKCORE01というマーカーを含みます。デコードされた設定では、217.156.8[.]148のポート43592と、TCP通信で直接接続するよう指定されています。このビルドでは、TorとWebSocketのオプションに加え、インストールとスタートアップ永続化の設定も無効です。
設定フィールドにはbackgroundTaskHost.exeとbackgroundTaskHostが使われています。正規のWindowsプロセス名を借用したものです。
追加モジュールは、メモリ上に直接読み込まれるほか、「dc」で始まる一時的なDLLファイル経由でも読み込まれます。マルウェアは読み込み後にこのDLLの削除を試みると、BlackFogは説明しています。
防御側は、cmd.exeがcurlを起動してPDFや実行ファイルを一時フォルダにダウンロードする挙動を調査し、プロセスの親子関係やネットワーク接続と突き合わせて分析する必要があります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。自社チームで試す
翻訳元: https://cyberpress.org/darkcore-hijacks-browser-sessions/