
AIを悪用したハッカーが脆弱性を突き、日本で過去最多のサイバー攻撃が急増
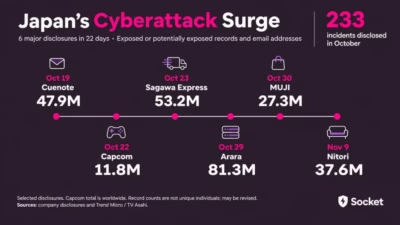
日本では2026年10月、公表されたセキュリティインシデントが233件に上り、過去の月間最多件数の約2.4倍を記録しました。研究者らは、アプリケーションのバックエンドを狙ったAI支援型の攻撃も確認しています。クラウドセキュリティソリューション MMリサーチ研究所の推計によると、10月に公表されたインシデントで流出した
日本では2026年10月、公表されたセキュリティインシデントが233件に上り、過去の月間最多件数の約2.4倍を記録しました。研究者らは、アプリケーションのバックエンドを狙ったAI支援型の攻撃も確認しています。クラウドセキュリティソリューション MMリサーチ研究所の推計によると、10月に公表されたインシデントで流出した
日本は記録的なサイバー攻撃の波に直面しています。2026年10月に公表されたセキュリティインシデントは233件に達し、これまでの月間最多件数の約2.4倍となりました。 エム・エム・リサーチ研究所(MM Research Institute)の推計によると、同月に公表されたインシデントで流出した、または流出した可能性の
ロシア関連のハッカーが、正規のウェブサイトを通じて脆弱なiPhoneおよびAndroid端末を狙っていたことが、セキュリティ研究者の調査で明らかになりました。スパイ活動を目的としたキャンペーンとみられます。サイバーセキュリティ企業のSekoiaは11月4日付のレポートで、この攻撃をロシア対外情報庁と関連するハッキン
Boxは、組織が最も重要な業務プロセス全体でエージェントを活用する方法を変革する新機能を発表しました。同社は、エージェント型ワークフローを自律的に構築・管理・最適化する「Box Architect」を披露しました。これにより、組織が最重要プロセスでAIを展開する方法が一新されます。 Architect
Webサイトやウェブアプリケーションの構築・ホスティングに広く使われているクラウドプラットフォームのVercelは、Device Bound Session Credentials(DBSC)の導入と、Vercel Securityレビューの公開ベータ版の提供開始を発表しました。 盗まれたセッションC
2026年8月中旬以降、企業ユーザーから有効なGoogleセッションを窃取するフィッシング攻撃が確認されています。防御側がリンクの安全性を判断する際に頼る指標は、すべて「問題なし」という結果を返していました。攻撃者が意図的にそうなるよう攻撃チェーンを構築していたためです。 このキャンペーンを特定したのは、Materi
今日の脅威に本当に対応するサイバーセキュリティ意識向上のヒント9選サイバーセキュリティ意識向上月間(Cybersecurity Awareness Month)には、例年さまざまなアドバイスが寄せられます。しかし、企業の読者にとって最も役立つのは、現在の攻撃の実態に即した助言です。攻撃は、日常の習慣や信頼しているワーク
ハッカーが盗み出したサインインセッションを再利用(リプレイ)し、79の組織のMicrosoft 365環境に侵入しました。被害者のパスワードを知らなくても、業務アカウントに入り込める手口です。Ethicalhacking tools セキュリティ企業Huntressによると、このキャンペーンは2026年7月14日から
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
専用ブラウザを売りにしたリモートアクセス型トロイの木馬(RAT)が確認されました。攻撃者は盗んだセッションを再利用し、被害者のIPアドレスから接続しているように見せかけることができる可能性があります。 宣伝されている機能は、Gmail、WhatsApp、YouTube、MediaFireなどのサービスを標的としていま
すべての記事を読み込みました