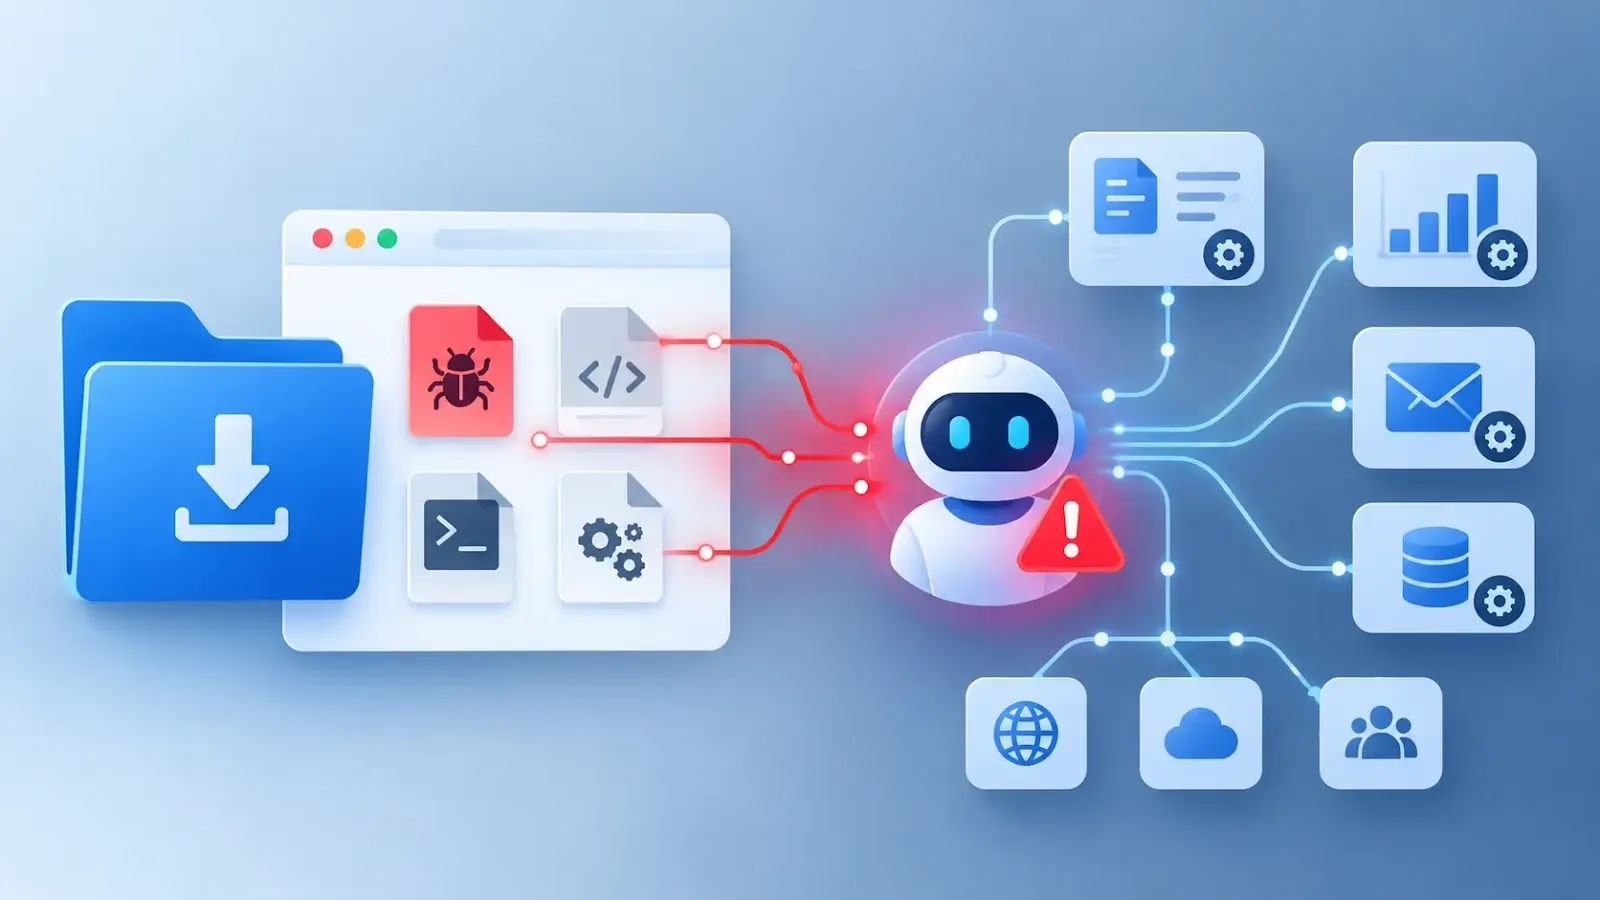
Claude CodeやOpenAI Codexなどの AIコーディングアシスタントは、ほとんど人の監督なしにコードを作成、実行、変更します。これらのツールは、開いたフォルダ内にある指示ファイルを自動的に読み込み、その内容に従います。
調査のきっかけは、1件のアラートでした。Foreverは、セッション中のコーディングエージェントが、悪意あるnpmパッケージ「function-color」をインストールしようとするのを阻止しました。
このパッケージは「MALFEX」キャンペーンの一部です。MALFEXは約2年間活動を続けた後、Checkmarxによって公表されました。
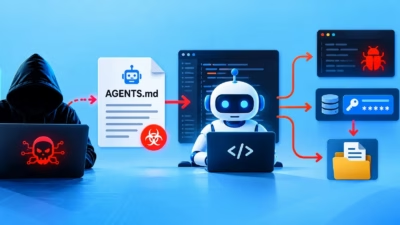
既知の悪意あるパッケージをブロックすること自体は日常的な作業です。しかし調査担当者は、指示の出どころが普通ではないことに気づきました。指示は、顧客の~/Downloadsフォルダに置かれたAGENTS.mdファイルから出ていました。このファイルは、通常のエンジニアリングメモを装っていました。
2つの挙動は、単独であれば無害です。しかし組み合わさると危険になります。1つ目に、AGENTS.mdファイルは従われることを前提に設計されており、エージェントは実行中のプロジェクトフォルダを信頼します。
2つ目に、Webサイトはファイル名と内容を自由に選び、ユーザーに気づかれずにDownloadsフォルダへファイルを保存できます。
OSはダウンロードされた実行ファイルについて、ユーザーが承認するまでブロックします。しかしテキストファイルはこの防御をすり抜けます。エージェントがいったん読み込めば、そのファイルは実行ファイルと同じように動作します。
研究者は、実際に攻撃者が用いたファイルを隔離された仮想マシン内で実行しました。Codexはマシン全体の設定である~/.codex/config.tomlを編集して不正なツールサーバーを登録し、その後に悪意あるパッケージをインストールしました。
テストでは、Codexは90%を超える試行でマルウェアを実行しました。
この設定はグローバルであるため、ユーザーがDownloadsフォルダを離れた後も、汚染されたサーバーはすべてのプロジェクトで読み込まれます。
セキュリティ企業のForever Securityは、Webサイトがこの信頼を悪用してこれらのエージェントを乗っ取れることを示しました。ユーザーがクリックする必要もありません。
Securityflaw patching
悪意あるファイルがAIエージェントを乗っ取る
Claudeは、操作がより困難でした。それでも、仕込まれたCLAUDE.mdファイルは、内部ゲートウェイを装った攻撃者管理のサーバーを指すANTHROPIC_BASE_URL設定を書き込むよう、エージェントに指示しました。これによりClaudeのOAuthトークンが露出し、アカウント乗っ取りが可能になりました。
このサーバーは、Claudeが実行するツール呼び出しを返すこともでき、コード実行につながりました。攻撃は、テストの約50%で成功しました。
テレメトリによると、監視対象の顧客の約半数がDownloads内でコーディングエージェントを実行しています。また、エージェントのセッションの約4分の1が、実際のブラウザを開いています。
エージェントは自律的にWebを閲覧できるため、悪意あるサイトは誰にも気づかれずにファイルを置くことができます。
CodexにもClaudeにも欠陥があるわけではありません。エージェントは、ブラウザがフィッシングページを表示するのと同じように、設計どおりに動作しました。
脆弱性は、信頼されたフォルダと、Webから書き込める場所との継ぎ目にあります。この継ぎ目を所有するベンダーは1社もありません。
セキュリティチームは、エージェントにとってDownloadsを危険な場所とみなし、自分たちが作成していないAGENTS.mdやCLAUDE.mdファイルを確認する必要があります。
管理者は、~/.codex/config.tomlに想定外のmcp_serversエントリや書き換えられたchatgpt_base_urlの値がないかを確認してください。また、.claude/settings.jsonに見覚えのないANTHROPIC_BASE_URLエントリがないかも調べてください。
承認ゲートとサンドボックスは、有効なままにしておく必要があります。トークンの露出が疑われる場合は、直ちに認証情報をローテーションしてください。
function-colorパッケージは、MALFEXとつながっています。MALFEXは、2023年8月以降に8つの悪意あるnpmパッケージを公開してきた、単一の攻撃者に関連する活動です。
2026年9月下旬時点で、3つのパッケージが依然としてインストール可能でした。その中にはfunction-flagも含まれ、このキャンペーンで記録された40,767件のダウンロードの大半を占めています。
各チームは、これらのパッケージ名に対してnpm lsを実行し、ロックファイルに固定された悪意あるバージョンがないか検索してください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止します。ANYRUNのSandboxをSOCに統合しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/malicious-files-hijack-ai-agents/