
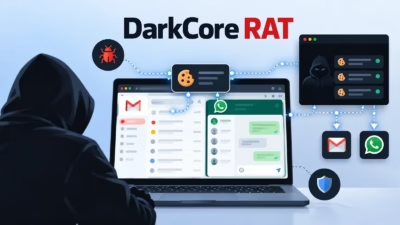
ハッカーはDarkCore RATでパスワードなしにGmailやWhatsAppのセッションを乗っ取り可能
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
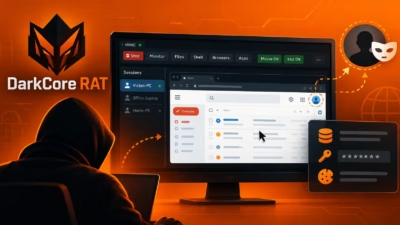
専用ブラウザを売りにしたリモートアクセス型トロイの木馬(RAT)が確認されました。攻撃者は盗んだセッションを再利用し、被害者のIPアドレスから接続しているように見せかけることができる可能性があります。 宣伝されている機能は、Gmail、WhatsApp、YouTube、MediaFireなどのサービスを標的としていま
BlackFogは、企業全体で生成AIやエージェント型AIの利用を管理・制御できるよう、AIセキュリティ機能を拡充した「ADX Vision 2.0」の提供開始を発表しました。 従業員は、AIツールを単に操作する段階から、意思決定を行い企業データに基づいて動作するエージェントを展開する段階へと移行し
隠しデスクトップはWindowsの正規機能であり、専門ソフトウェアで利用されることが多いものの、マルウェアに悪用されるケースも見られます。 MedusaHVNCは、マルウェア・アズ・ア・サービス(MaaS)として販売されているリモートアクセス型トロイの木馬(RAT)です。専用サイトとTelegramチャンネルを通じて
BlackFogは、macOS向けADX Visionの一般提供開始を発表しました。シャドウAIの検出・ガバナンス・防止プラットフォームをAppleエンドポイントへ拡張するものです。今回のリリースにより、企業はWindowsとmacOSの両デバイスに対して、一元化されたAIデータ損失ポリシーを適用し、
OnyxC2スティーラーは今年初めにサイバー犯罪ネットワーク上に出現し、月額250ドルから利用できるMalware-as-a-Service(MaaS)として提供されています。 OnyxC2のレンタル料金はスティーラーの中でも高価格帯に位置しますが、その価格はステルス性と広範なターゲット範囲によって正当化されています