BlackFogは、企業全体で生成AIやエージェント型AIの利用を管理・制御できるよう、AIセキュリティ機能を拡充した「ADX Vision 2.0」の提供開始を発表しました。
従業員は、AIツールを単に操作する段階から、意思決定を行い企業データに基づいて動作するエージェントを展開する段階へと移行しつつあります。これに伴い、企業が直面するセキュリティ課題も変化しています。従来の対策は、プロンプトインジェクションや不正なデータ流出、AIが企業データをどう扱っているかを十分に把握できないといったリスクへの対応を想定して設計されていません。
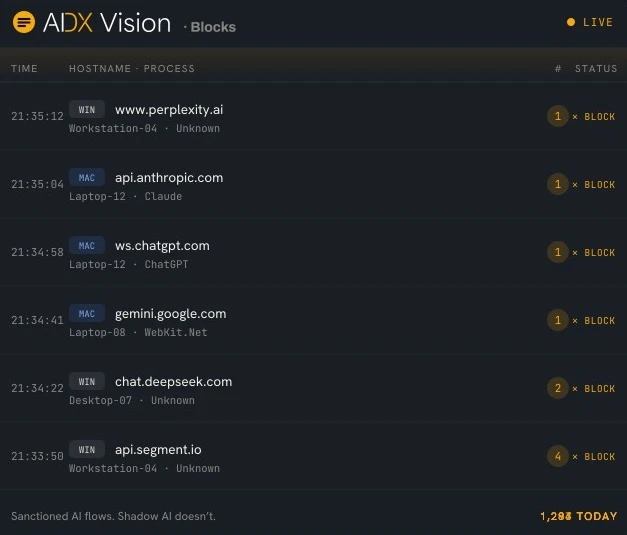
ADX Vision 2.0は、エンドポイント上で直接動作する、企業AI向けの独立した制御レイヤーを提供します。データがAIサービスに届く前に制御できるため、従業員とAIエージェントのどちらが開始したやり取りであっても、すべてのAI利用について可視化、ガバナンス、監査が可能になります。しかも、どのツールやモデルを使っているかにかかわらず、AIがデータに対して何を許可されるかを決定できます。
今回のリリースは、ADX Visionが備えるシャドーAIの検出・制御機能を土台としています。自律性を高めるAIシステムの導入が進むなか、より広範なセキュリティおよびガバナンスのレイヤーへと拡張した形です。
7層のプロンプト保護
ADX Vision 2.0には、プロンプトインジェクションの試みや、その他の悪意あるプロンプト、改ざんされたプロンプトを特定するための7層の保護機能が導入されています。
- コンテキスト切り替え保護
- 難読化対策
- ジェイルブレイク検出
- データ流出対策
- 危険なプロンプトパターンの検出
- あいまいキーワード検出
- 構造異常の検出
これらの保護機能は、従業員が作成したプロンプトにも、従業員に代わってAIエージェントが生成したプロンプトにも同じように適用されます。送信内容を人間が確認しない自律型ワークフローにも、セキュリティを広げられます。
企業単位または部門単位でカスタム制御を適用することも可能です。クレジットカード番号や社会保障番号(SSN)、業界特有の用語といった機密情報を識別できます。
制御と監査性の強化
ADX Vision 2.0では、AIへのリクエストを、承認済みで正式にライセンスされたLLMサービスへリダイレクトできます。従業員がAIの恩恵を受けることを妨げずに、AIポリシーの徹底を図れます。たとえば、従業員が個人のChatGPTアカウントを開いた場合、自動的に会社のエンタープライズAIインスタンスへ誘導できます。これにより、企業データを承認された環境内にとどめられます。
さらに、主要なフロンティアLLM向けに、オプションのプロンプト監査機能も導入されました。AIシステムと共有される情報について、可視性と説明責任が高まります。規制が進化するなかで、ガバナンスやコンプライアンスの要件にも対応できます。
BlackFogのCEOであるDarren Williams博士は、次のように述べています。「AIは、従業員が操作するものから、従業員に代わって意思決定し行動するものへと急速に変わりつつあります。これによってセキュリティの前提が変わります。エージェントが従業員に代わってプロンプトを送信する場合、改ざんされた指示や機密データの漏えいに気づく人間はそこにいません。ADX Vision 2.0は、人間が書いたプロンプトと同じ保護をエージェントのプロンプトにも適用して検査します」
トークンの可視化と説明責任
ADX Vision 2.0は、複数のLLMにまたがるトークン消費を一元的に表示する機能も備えています。どこで、誰がトークンを消費しているのかを把握できます。これは財務計画やコスト効率の向上に役立ちます。また、攻撃者が盗んだAPIキーや認証情報でAIサービスにアクセスし、組織の負担で利用量を膨らませる「トークン窃取」の可能性を見つける手がかりにもなります。
翻訳元: https://www.helpnetsecurity.com/2026/10/01/blackfog-adx-vision-2-0/