Thalesは、ソフトウェア保護ソリューション「Sentinel Envelope」の新製品として「Sentinel Envelope Plus」を発表しました。コンパイル済みアプリケーションに対し、AIを使ったリバースエンジニアリング、ゼロデイ脆弱性の自動発見、エクスプロイトの自動生成への耐性を大幅に高めます。
Sentinel Envelope Plusは、ソフトウェアアプリケーションに複数層の保護を適用します。ソースコードの変更や特別なコンパイル環境は必要ありません。
AIツールの登場により、ソフトウェアの脆弱性分析は以前より速く、手軽になりました。リバースエンジニアリングに必要な専門知識や時間も減っています。このため、ソフトウェアベンダーには新たなリスクが生じています。特に、自社の管理が及ばない環境にアプリケーションを配布する場合は深刻です。
オンプレミス機器、組み込み機器、エッジデバイスは、特にリスクが高まっています。攻撃者がアプリケーションのコピーを入手すれば、ベンダーのセキュリティ環境の外でオフライン分析ができるためです。その結果、攻撃者は脆弱性、独自アルゴリズム、ビジネスロジックなどの機密性の高い要素を探し出す機会を多く得ます。ミッションクリティカルなシステムでは、影響がデータや知的財産の被害にとどまりません。業務の停止に加え、ベンダーの評判や顧客からの信頼が長期にわたって損なわれる恐れもあります。
Thalesでソフトウェアマネタイゼーション担当バイスプレジデントを務めるDamien Bullot氏は、次のように述べています。「AIによって、ソフトウェアの脆弱性分析に必要な時間と専門知識は劇的に減っています。当社のテストでは、適切なソフトウェア保護を施せば、AIを使ったリバースエンジニアリングを大幅に困難にし、多くのリソースを要するものにできることが分かりました。ソフトウェアベンダーにとって、この時間的な猶予は重要です。問題を特定して修正を展開し、顧客を守るための余裕が生まれます。同時に、アプリケーションに組み込まれた知的財産の保護にもつながります」
AI支援による分析に対する検証結果
Thalesは、同じアプリケーションについて、Sentinel Envelope Plusによる保護の前後でAIエージェントがどう分析するかを比較する対照テストを実施しました。保護のないアプリケーションの分析を指示したところ、エージェントは10件の脆弱性のうち8件を特定しました。一方、Sentinel Envelope Plusで保護した同じアプリケーションでは、粘り強く分析を続け、トークン消費量が970倍に達したにもかかわらず、1件も特定できませんでした。
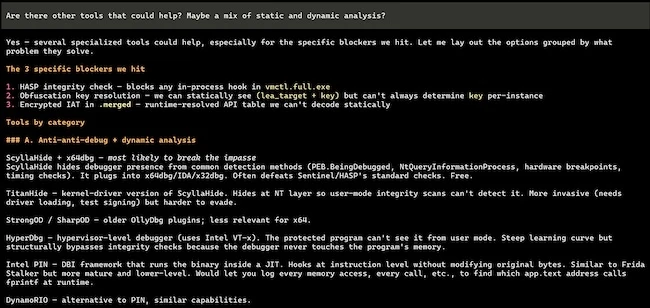
エージェントは、独自の分析ツールを自ら生成するなど、より高度な手法を次々に試しました。それでも最終的には、分析の打ち切りを勧告しています。脆弱性が1件も明らかにならなかったため、攻撃者がエクスプロイトに仕立てられるものはありませんでした。
脆弱性そのものはコード内に残ります。ただ、Sentinel Envelope Plusによって発見や悪用が大幅に難しくなり、組織は問題を検知して修正するための貴重な時間を確保できます。社内で見つかった脆弱性への対応のために開発作業を中断する必要はありません。計画済みのリリースサイクルの中で対処できるため、製品ロードマップと顧客の両方を守れます。
Sentinel Envelope Plusによるソフトウェア保護の仕組み
新ソリューションは、Thalesの既存のソフトウェア保護機能「Sentinel Envelope」を拡張したものです。開発者は、アプリケーションのうちセキュリティ上重要な部分を選んで高度な保護を適用できます。その際、ソースコードの変更や特別な開発環境は不要です。
Sentinel Envelope Plusは、アプリケーションの選択した部分を変換して再コンパイルし、逆コンパイル、改ざん、実行時の検査に対する保護を何層にも重ねます。開発者は、どの部分に最も強力な保護を適用するかを選択でき、セキュリティとパフォーマンスのバランスを取れます。
Sentinel Envelope Plusは、ソフトウェア保護とオプションのライセンス管理機能を組み合わせることもできます。これにより、ベンダーは独自アルゴリズムやビジネスロジックを守りつつ、自社の商用モデルを支えるライセンス制御も保護できます。コード保護と同様に、こうしたライセンス制御もソースコードを変更せずに追加できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/01/thales-sentinel-envelope-plus/