DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。
宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス経由で中継します。これにより、不正な操作が被害者本人による正規のアクセスのように見えてしまいます。
今回の調査結果は、サイバー犯罪マーケットプレイスの広告と、Windows実行ファイルおよび付随する悪意あるショートカットの分析を組み合わせたものです。
重要な点として、研究者らはマルウェアの一部のコンポーネントについては検証しましたが、宣伝されているブラウザー機能のすべてが実際に動作することまでは確認していません。
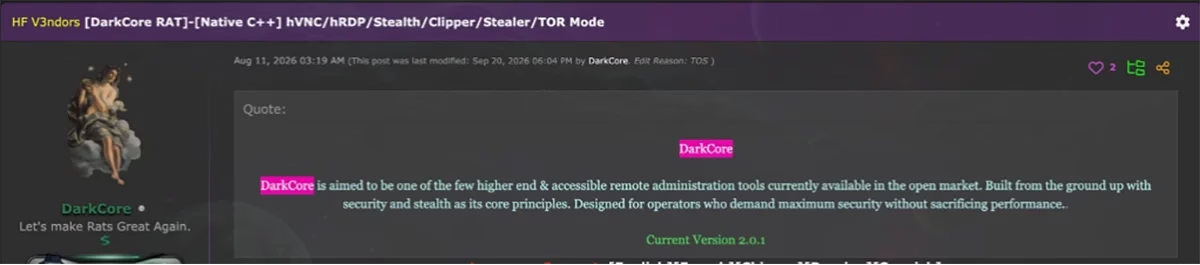
2026年8月11日付の出品情報は、DarkCoreをC++ネイティブのインプラントと説明しています。認証情報の窃取、ファイル転送、隠しデスクトップの操作、リバースプロキシに対応するとされています。
販売者が示したスクリーンショットには118行の認証情報が表示されていました。ただし、この件数から侵害された被害者の人数を確定することはできません。
中心的な脅威は、セッションハイジャックです。攻撃者は新たにログインするのではなく、認証済みセッションを表すCookieを再利用します。
Microsoftは、盗まれたセッションCookieによって、多要素認証(MFA)を通過済みのユーザーになりすませることを文書で説明しています。
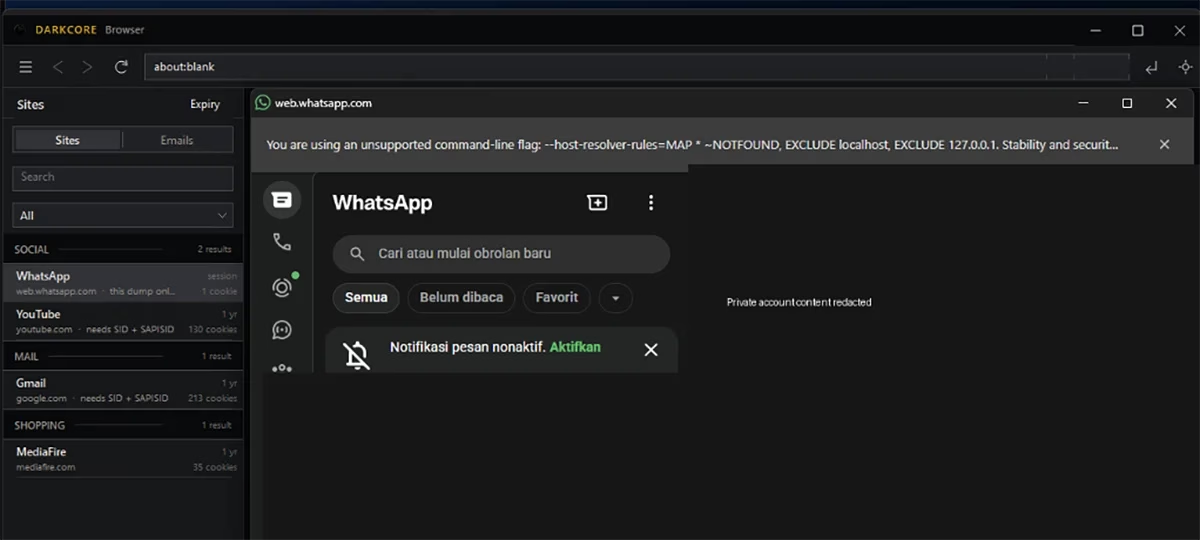
BlackFogのセキュリティ研究者がDarkCoreを発見しました。宣伝されているブラウザーの対応サービスには、WhatsApp、YouTube、Gmail、MediaFireが挙げられています。変更履歴(チェンジログ)によると、オペレーターは盗んだCookieを注入し、被害者のネットワーク接続を使ってブラウジングできます。
Securityflaw patching
DarkCore RATのセッション悪用
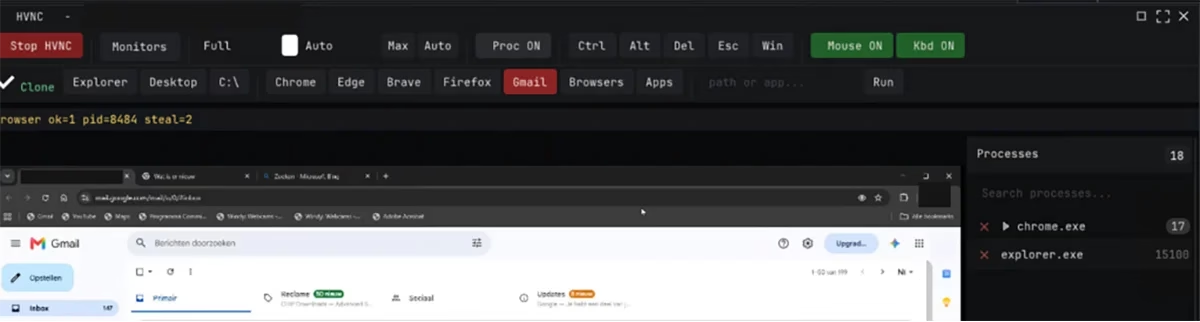
これとは別に、隠しVNC(HVNC)を使うと、非表示のWindowsデスクトップ上で動作するブラウザーを操作できます。
販売者の画像には、このインターフェース経由でGmailを開いた様子が写っています。いずれの手法も、エンドポイントへの侵入が前提です。これらのサービスで新たに見つかった脆弱性を悪用するものではありません。
付随するショートカットファイルPdfView.lnkは、「PDF Report Launcher」を装い、PDFアイコンを使用しています。
実行すると最小化されたコマンドウィンドウが開き、世界銀行の正規レポートと実行ファイルをダウンロードします。
コマンド内ではcurl.exeとSTARTを、文字列のスライス、文字の除去、CALL展開によって隠蔽しています。
おとりの文書は一時的なPDFとして開かれ、その裏では別のコマンドがupdate[.]cdnlinks[.]orgからReportPDFReader.exeを取得します。
ショートカットはいずれのファイルを起動する前にも、Zone.Identifier代替データストリームの削除を試みます。これにより、ダウンロードに関する警告が表示されにくくなる可能性があります。
これらの処理は互いに独立しています。文書の取得に失敗しても、ペイロードのダウンロード試行は妨げられません。
研究者らは、リモートでホストされている実行ファイルが、分析したサンプルと一致するかどうかは確認できていません。ショートカットの当初の配布方法も不明です。
署名のない64ビットのWindowsサンプルには、DARKCORE01というマーカーと、リモートデスクトップおよびHVNCに関連するインターフェースが含まれています。
研究者らは、キーバイトをローテーションし、.data2セクション内の758バイトをXORするデコーダーを解析し、設定情報を復元しました。
復元した設定では、217.156.8[.]148:43592との直接TCP通信が指定されています。TorとWebSocketのオプションは無効です。
名称フィールドにはbackgroundTaskHost.exeとbackgroundTaskHostが使われており、正規のWindowsプロセスを模倣しています。ただし、このビルドではインストールと永続化(スタートアップ)のフラグは無効です。
追加モジュールは、メモリ上にマッピングするか、DLLとして書き出してから読み込むことができます。ディスクを使う経路では、「dc」で始まるファイル名を作成し、LoadLibraryAで読み込んだ後、削除を試みます。
より広い教訓として、認証済みセッションが侵害された場合、パスワード保護だけでは被害を食い止められません。Microsoftは、認証情報のリセットや攻撃者による変更内容の調査とあわせて、侵害されたセッションを失効させることを推奨しています。
今回の調査では、防御側はショートカットの実行、不審なcurlによるダウンロード、復元したコマンド&コントロール(C2)のエンドポイント、一時的なDLLの動作を相関させて分析すべきです。一方で、宣伝されているアカウント乗っ取り機能については、独立して実証された結果ではなく、さらなる検証が必要な主張として扱う必要があります。
侵害指標(IoC)
| 指標 | 役割 |
|---|---|
hxxps://update[.]cdnlinks[.]org/ReportPDFReader.exe |
PdfView.lnkに設定された実行ファイルのダウンロード元 |
217.156.8[.]148:43592 |
提供された実行ファイルに設定されている直接TCP接続のC2 |
2deedea02811bb8e288db1a96aac44bbfb533fd624b25f000823fa92baabd9a1 |
SHA-256:ReportPDFReader.exe |
5102c02a158bd53649de66ecf627966f744e4fd46240523eb6cd11c348b2dfab |
SHA-256:PdfView.lnk |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりすることを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANY.RUNのサンドボックスをSOCに統合しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/darkcore-rat-sessions/