
新種のmacOSマルウェア、Chromeプロファイルを複製し被害者のログイン済みセッションでブラウジング
新たに報告されたmacOS向けインプラント「GhostProfile」は、ブラウザープロファイルを複製し、ChromeまたはFirefoxの隠しコピーを遠隔操作します。これにより攻撃者は、被害者の認証済みセッションを使ってブラウジングできます。 研究者らは、このマルウェアを被害者の画面をミラーリングしない「隠しVNC
新たに報告されたmacOS向けインプラント「GhostProfile」は、ブラウザープロファイルを複製し、ChromeまたはFirefoxの隠しコピーを遠隔操作します。これにより攻撃者は、被害者の認証済みセッションを使ってブラウジングできます。 研究者らは、このマルウェアを被害者の画面をミラーリングしない「隠しVNC
Pythonベースのインフォスティーラー・ビルダーが確認されました。攻撃者はこのツールを使い、ブラウザーの認証情報、決済カード情報、セッションCookie、Discordトークン、Wi-Fiパスワード、さらに広範なシステム情報を盗み出す、カスタマイズ済みのWindows向けペイロードを生成できます。 このパッケージは
Anthropicは、インフォスティーラー型マルウェアによってログインセッションが侵害されたユーザーについて、Claudeアカウントからのロックアウトを開始しています。 「今回のキャンペーンで確認されているマルウェアには、Windows上ではVidar、Lumma(LummaC2)、StealC、Re
Tom Stacey氏は、プロキシ、CDN、バックエンドアプリケーションがHTTPトラフィックを解析する方法の違いによって、注入された改行文字が重大なデシンクロナイゼーション(desync)脆弱性へと変わり得ることを実証しました。 CRLF(carriage return and line feedの略)とは、HTT
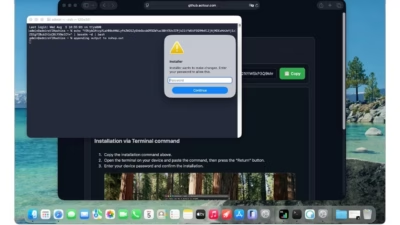
新たに確認されたmacOS向け情報窃取マルウェア「AmnesiaStealer」が、GitHubのダウンロードページを偽装したClickFixソーシャルエンジニアリングキャンペーンを通じてユーザーを標的にしています。 このマルウェアはパスワードの窃取、ブラウザデータの収集、永続化、さらには認証済みChromiumブラ
「TELEPUZ」と名付けられた急速に進化するマルウェアファミリーが確認されています。これはモジュール構造を持つ軽量な脅威で、ClickFix-VIDAR感染チェーンを通じて勢いを増しています。 コマンド&コントロール(C2)基盤の規模は比較的小さいものの、開発と拡散のペースからは、大規模な運用へと発展しつつある兆候

Googleは、Device Bound Session Credentials(DBSC)をWindowsのChromeブラウザで正式に一般提供開始しました。 このアーキテクチャ上の刷新は、現代のサイバーセキュリティにおいて最も広く見られる脅威の一つ――セッションCookieの窃取とトークン流出――に対する強力な防

攻撃者は悪意のあるChrome拡張機能を使用して、人気のHRおよびERPプラット...
悪意ある ソフトウェアの設計者たちが、皮肉にも自らのインフラ内で見落と...

Chromeウェブストアで、生産性向上やセキュリティツールを装った企業向けHRお...