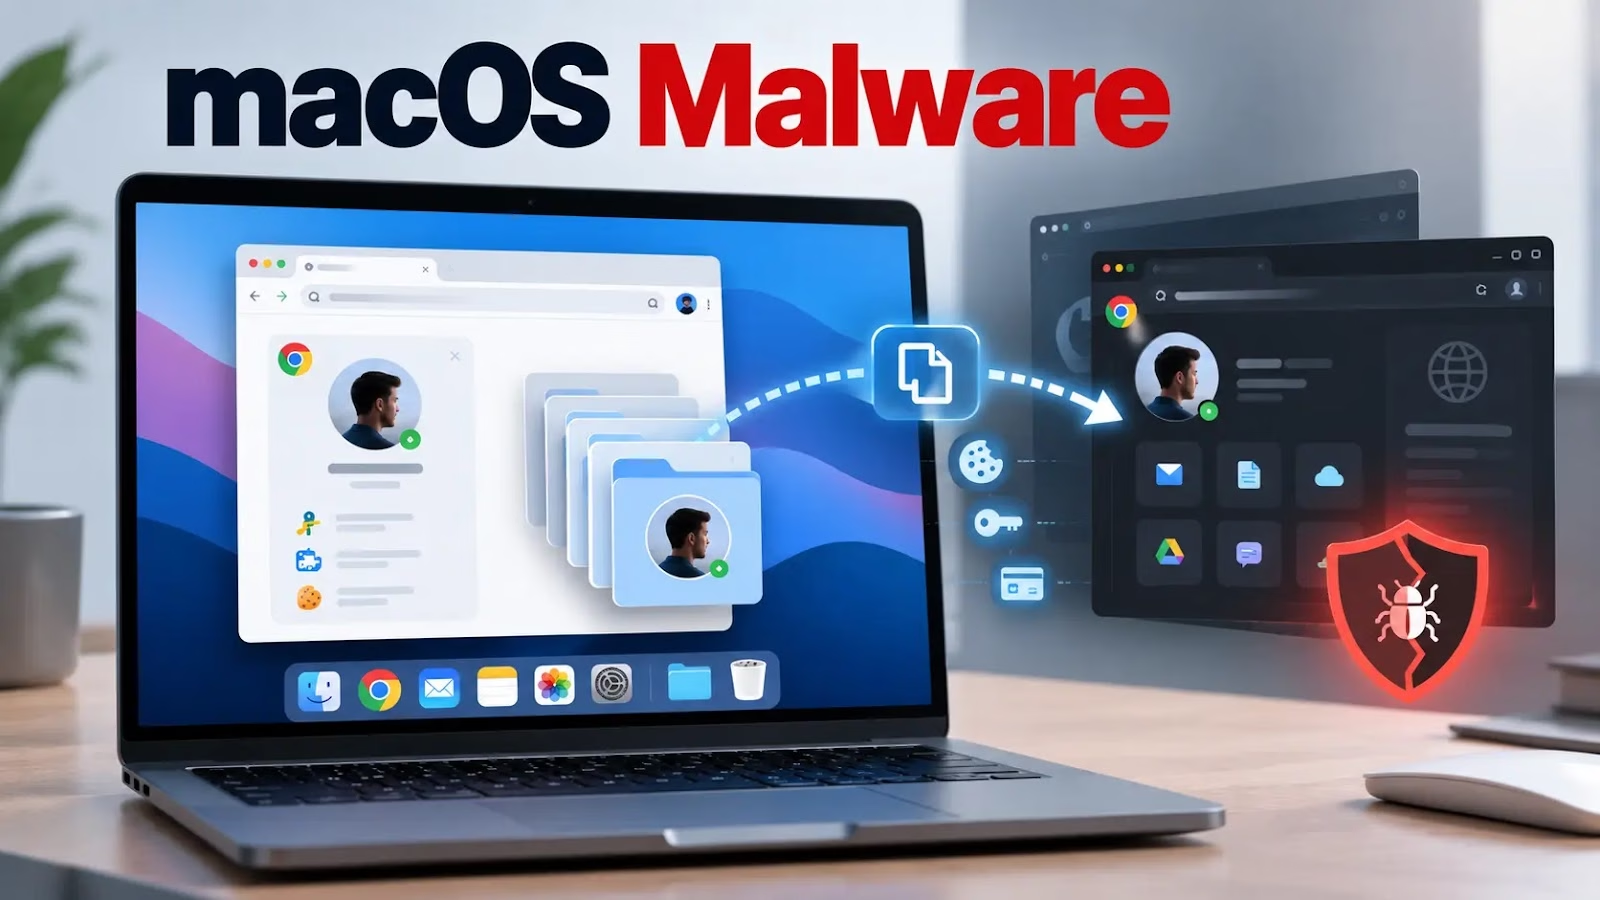
新たに報告されたmacOS向けインプラント「GhostProfile」は、ブラウザープロファイルを複製し、ChromeまたはFirefoxの隠しコピーを遠隔操作します。これにより攻撃者は、被害者の認証済みセッションを使ってブラウジングできます。
研究者らは、このマルウェアを被害者の画面をミラーリングしない「隠しVNC型」インプラントだと説明しています。
報告によると、GhostProfileはデスクトップを晒す代わりに、使い捨てのブラウザープロファイルの複製を作成し、Chrome DevTools Protocol(CDP)とWebDriver BiDiを通じて、そこから起動したブラウザーを制御します。
Moonlockが提供した開示情報によると、この「ゴースト」ブラウザーは被害者のCookieを引き継いでいます。そのため攻撃者は、被害者が普段使うブラウザーのウィンドウに操作の様子を表示させることなく、ログイン済みのサービスを操作できます。
ここが重要な点です。GhostProfileは、後で使うために認証情報を収集するだけのツールではなく、対話的にブラウザーを制御するインプラントだと説明されています。
報告された設計に基づけば、攻撃者は被害者のブラウザーからコピーした認証状態を保ったまま、Webサイトを閲覧できる環境を手に入れることになります。Moonlockの最初の説明は、ライブログインとプロファイルの複製を特に強調しています。
このため、既存のセッションが有効なままのアカウントは、再度パスワードを求められることなく侵害される恐れがあります。
ただし、今回の開示では、すべてのWebサイトが複製されたセッションを受け入れることや、デバイスに紐づく保護を回避できること、追加の認証要求が不要になることまでは確認されていません。
こうした結果は、ブラウザー、セッションの実装、サービス側の制御によって左右されます。
基盤となるプロトコル自体は正規の自動化インターフェースです。MozillaのWebDriver BiDiのドキュメントには、ブラウジングコンテキストの制御、スクリプトの実行、ページ要素の操作、ネットワークアクティビティの監視といった機能が記載されています。
WebSocketベースの双方向通信により、自動化クライアントはコマンドを発行しながらブラウザーのイベントを受信できます。GhostProfileはこの制御モデルを転用し、秘匿的なアクセスに利用しているとされています。
Moonlock Labはこのマルウェアを公表しました。マルウェア研究者の@malwrhunterteamから提供されたサンプルを受け取った後の10月12日のことです。
Googleはこれまでにも、攻撃者がリモートデバッグを悪用してCookieを抜き取る手口を文書化しています。
ChromeをハイジャックするmacOSマルウェア
Chrome 136以降、このブラウザーは、デフォルトのデータディレクトリーに対する--remote-debugging-portおよび--remote-debugging-pipeを、標準外の--user-data-dirが指定されない限り受け付けなくなりました。
Googleによると、この別ディレクトリーは異なる暗号鍵を使用するため、既存のChromeデータはこの攻撃経路から保護されます。
この変更を踏まえると、GhostProfileのプロファイル複製という主張は技術的に重要ですが、それだけで説明がつくわけではありません。
公開されている開示情報では、このインプラントがブラウザーのバージョンをまたいで利用可能な認証情報をどのように保持するのか、あるいは暗号化による保護策とどう相互作用するのかは示されていません。
ディレクトリーを複製しただけで、Chromeの保護機能が破られた証拠だと断定すべきではありません。
関連するSpecterOpsの調査では、実行中のChromeまたはEdgeのプロセス内でCDPを有効にする、Windows向けの別のポストエクスプロイト手法が説明されています。
この調査は、エンドポイントが侵害された後にブラウザー制御インターフェースがもたらす広範な危険性を示しています。しかし、GhostProfileの実装を明らかにするものではなく、両者の攻撃活動を結び付けるものでもありません。
Moonlockは、このサンプルが「今のところFUDのようだ」と述べました。完全に検知されていないという意味とみられます。ただしこれは予備的な観察にすぎず、あらゆるアンチウイルスを回避できることや、エンドポイント防御を持続的にすり抜けられることを示す証拠ではありません。
入手可能な最初の報告には、検知率の母数やテスト手法、より広範な主張を裏付ける証拠は示されていません。
提供された開示情報では、感染経路、永続化の仕組み、コマンド&コントロール(C2)インフラ、被害の範囲、攻撃者の帰属についても不明のままです。提供された抜粋には、ハッシュ値もネットワーク上の痕跡も含まれていません。
したがって、GhostProfileで報告されている新規性は具体的です。通常のデスクトップをミラーリングするのではなく、認証済みの複製ブラウザーを秘密裏に操作する点にあります。
この新たに報告されたmacOS向けインプラントの実装、信頼性、運用上の影響範囲を明らかにするには、最初の説明を超えたサンプルのさらなる分析が必要です。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/macos-malware-hijacks-chrome/