- Elastic Security Labsが、2025年5月から活動しているブラジルのバンキングマルウェアキャンペーン「REF9334」を発見
- マルウェア「Kremlin」は偽の文書と悪意あるChrome/Edge拡張機能を展開し、銀行データを窃取
- 1,515件の感染が確認され、そのうち98%がブラジルに集中
Elastic Security Labsのセキュリティ研究者らは、ブラウザ拡張機能を利用してユーザーを侵害し、機密情報を窃取する新たなブラジルのバンキングマルウェアキャンペーンを発見しました。
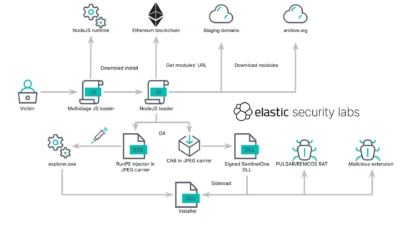
今週公表された詳細なレポートによると、このキャンペーンは少なくとも2025年5月から活動しているとのことです。「REF9334」と名付けられたこのキャンペーンは、銀行関連文書、請求書、業務文書を装った偽ファイルを使って被害者にマルウェアをインストールさせ、その結果ChromeとEdgeブラウザに悪意ある拡張機能が展開される仕組みになっています。
研究者らはこのマルウェアを「Kremlin」と命名しました。ブラウザの認証情報、クッキー、セッション情報を窃取し、ブラウザの活動を監視して、スクリーンショットを取得するほか、被害者が訪問したウェブサイトからも情報を盗み出すことができます。しかし、このキャンペーンの主な狙いはブラジルの銀行利用者を標的にすることにあります。
千件規模の被害
このマルウェアは、標的環境に潜伏し居座り続けるために念入りな工夫を施しています。例えば、まずサンドボックス内で動作しているかどうかを確認し、サンドボックスだと判断した場合は実行を停止します。逆に実際のユーザーのコンピューター上で動作していると判断すると、「AVSync System Inc.」という名前の拡張機能を展開し、被害者にブラウザ上でアンチウイルスのアドオンが動作していると誤認させようとします。
また、固定のC2サーバーを使用せず、代わりにイーサリアムのブロックチェーン上に情報を保存します。これにより、運用者と感染マシン間の通信を遮断することがはるかに難しくなります。
調査の過程で、Elasticの研究者らはこのマルウェアが使用していたドメインの1つを制御下に置くことに成功し、1,515件のシステムが感染していたことを発見しました。そのほぼすべて(98%)がブラジル国内でした。さらに、ネットワークカナリアドメインを登録し、自社のウェブホストへ向けることに成功し、その結果ローダーはサンドボックス内にあると誤認しました。Elasticはこれについて、「感染は初期アクセスの段階を超えて進行していない」と説明しています。
侵害の痕跡(IoC)の全リストはこちらのリンクから確認できます。