
新型Androidバンキングマルウェア「RemControl」、欧州とカナダのユーザーを標的に
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
巧妙なClickFixキャンペーンが少なくとも31の正規ビジネスサイトを侵害し、Polygonブロックチェーンを使ってコマンド&コントロール(C2)サーバーの所在を特定するPowerShellバックドアを配布していることが分かりました。 研究者らによると、この攻撃活動は少なくとも2025年11月から続いていたとみられ
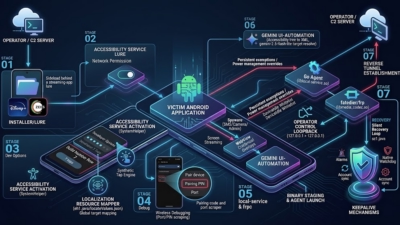
RatHatは新たに確認されたAndroid向けバンキングマルウェアファミリーで、Accessibility(ユーザー補助機能)の悪用、ローカルのAndroid Debug Bridge(ADB)ペアリング、ネイティブなシェルレベルのコンポーネント、そして生成AIを活用したインターフェース自動化を組み合わせています。
Elastic Security Labsが、2025年5月から活動しているブラジルのバンキングマルウェアキャンペーン「REF9334」を発見マルウェア「Kremlin」は偽の文書と悪意あるChrome/Edge拡張機能を展開し、銀行データを窃取1,515件の感染が確認され、そのうち98%がブラジルに集中Elas
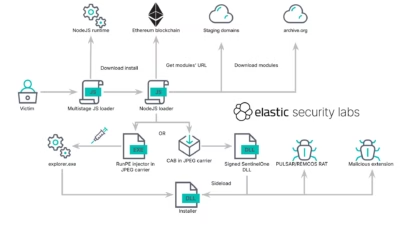
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa

インドネシアが、GoogleのWork Profile機能を悪用して銀行のセキュリティ対策を回避する新たなAndroidバンキングマルウェアの手口の初期実験場として浮上しています。Group-IBによると、同社の研究者は2月から7月にかけてインドネシアで約1,469台の侵害されたデバイスと1,281件の侵害された可能性
Androidマルウェア「ToxicPanda」が新たな悪意ある機能を備えて進化し、標的とするアプリを349個に拡大するとともに、167種類のリモートコマンドへの対応を追加しました。 このマルウェアは現在、VPNサービスの権限を要求し、通過するネットワークトラフィックを制御できるローカルインターフェースを作成します。
BTMobは、WebSocketを用いたコマンド&コントロール(C2)通信によって、攻撃者が感染デバイスへリアルタイムでコマンドを送信できるAndroid遠隔操作型トロイの木馬(RAT)です。 このマルウェアは、より広範なCraxsRATおよびSpySolrのエコシステムと関連があり、銀行口座情報の窃取、デバイス監視
Gen Threat Labsは、攻撃者が正規のアカウント、ブラウザ設定、ブロックチェーンデータを攻撃経路の一部として悪用した2026年上半期の2つのキャンペーンを追跡しました。 Gen Threat Reportは、デジタル環境を形作る最大級のサイバー脅威を検証する半年ごとのレポートで、世界中の消費者に影響を及ぼす
イタリアで展開されている新たなN26を騙る詐欺キャンペーンにおいて、Copybaraが悪用されていることが判明しました。この攻撃はビッシング(音声フィッシング)、リアルタイムのフィッシング制御キット、そして多段階のAndroidドロッパーを連携させ、Androidのアクセシビリティサービスを悪用することで被害者のスマ
すべての記事を読み込みました