KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。
Anti-malwaresoftware
KREMLINという名称ではあるものの、このツールキットにロシアとの明確な関連性は見られません。攻撃キャンペーンはポルトガル語のアーティファクトを利用し、ブラジルの銀行12社を装ったおとりを使用しているほか、インフラの活動時間帯もサンパウロの営業時間に合わせたものとなっています。
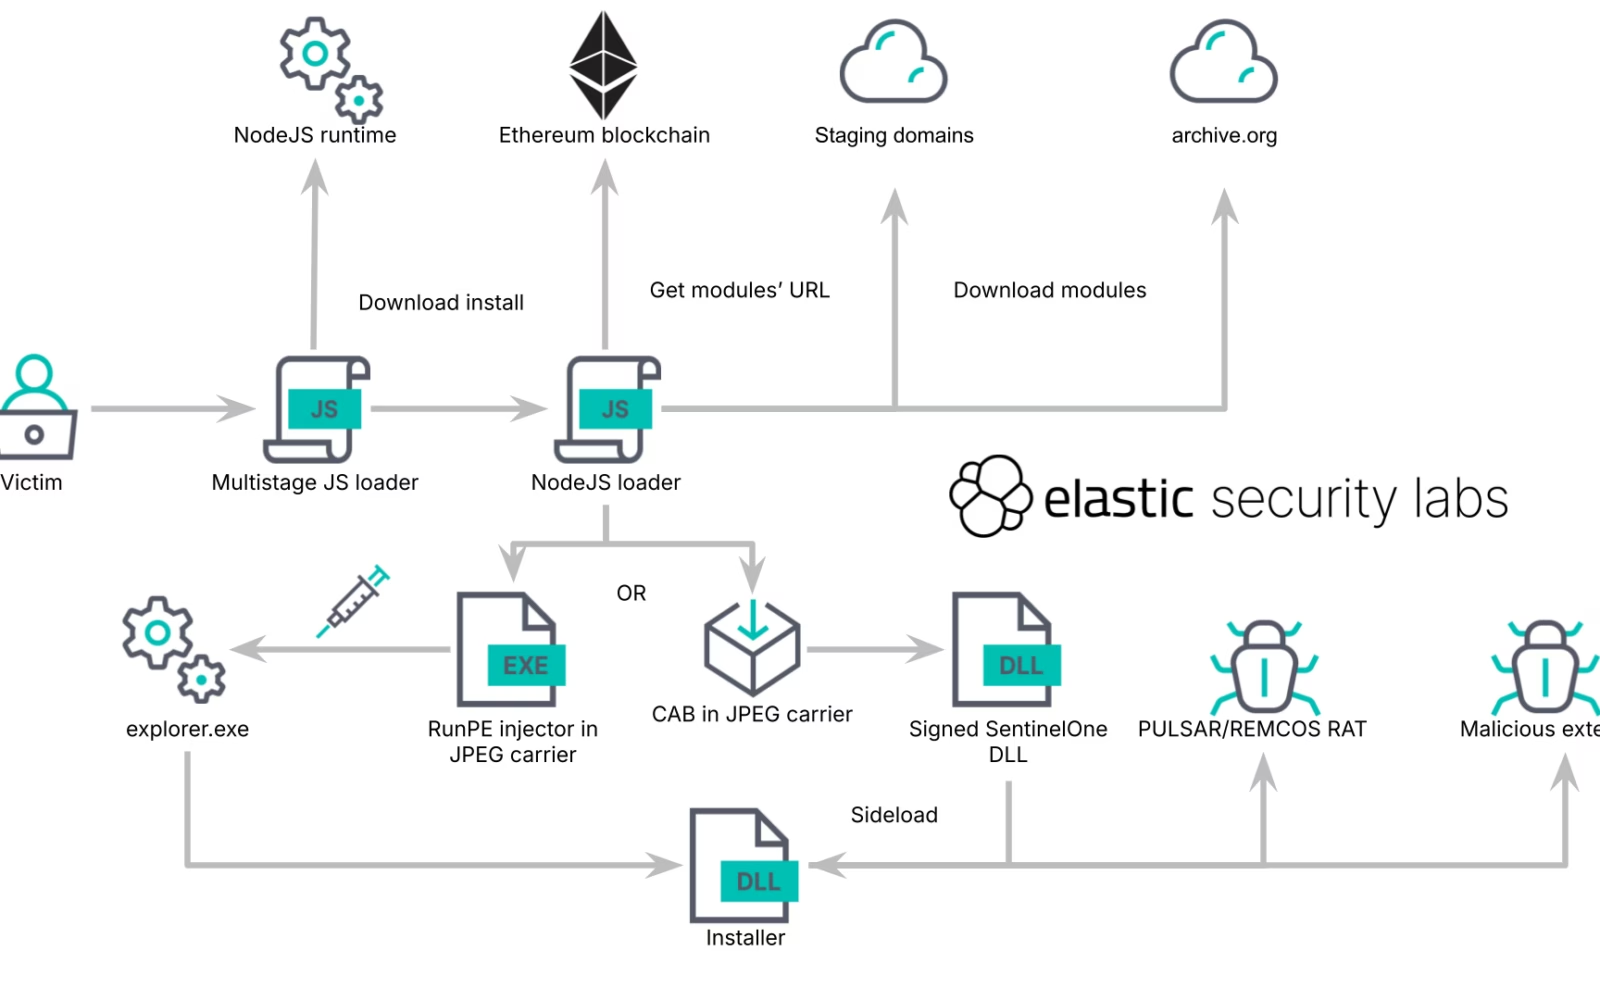
攻撃は、被害者が請求書や企業文書などのバンキング文書を装ったJavaScriptファイルを手動で起動することから始まります。
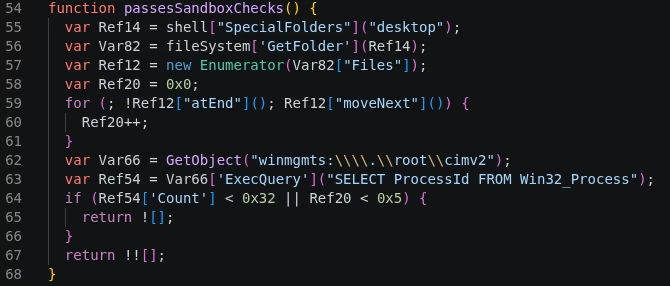
ローダーは偽のエラーメッセージを表示する一方で、裏ではサンドボックスや仮想マシンの兆候がないか静かに環境を調べます。
ホスト環境がこれらのチェックを通過すると、追加のステージをダウンロードし、スケジュールタスクによる永続化を確立したうえで、Ethereumのスマートコントラクトからペイロードの格納場所を取得します。
最近確認された永続化の仕組みでは、MicrosoftNodeRuntimeUpdaterという名前のスケジュールタスクを登録し、ユーザーのログオン後にNode.jsを起動するよう設定します。
続いてKREMLINは、SentinelOneの正規実行ファイルであるSentinelMemoryScanner.exeを利用し、SentinelAgentCore.dllを偽装した悪意のあるDLLをサイドロードします。
このDLLサイドロード手法により、マルウェアは信頼されたセキュリティ製品のバイナリになりすました状態で実行できるようになります。
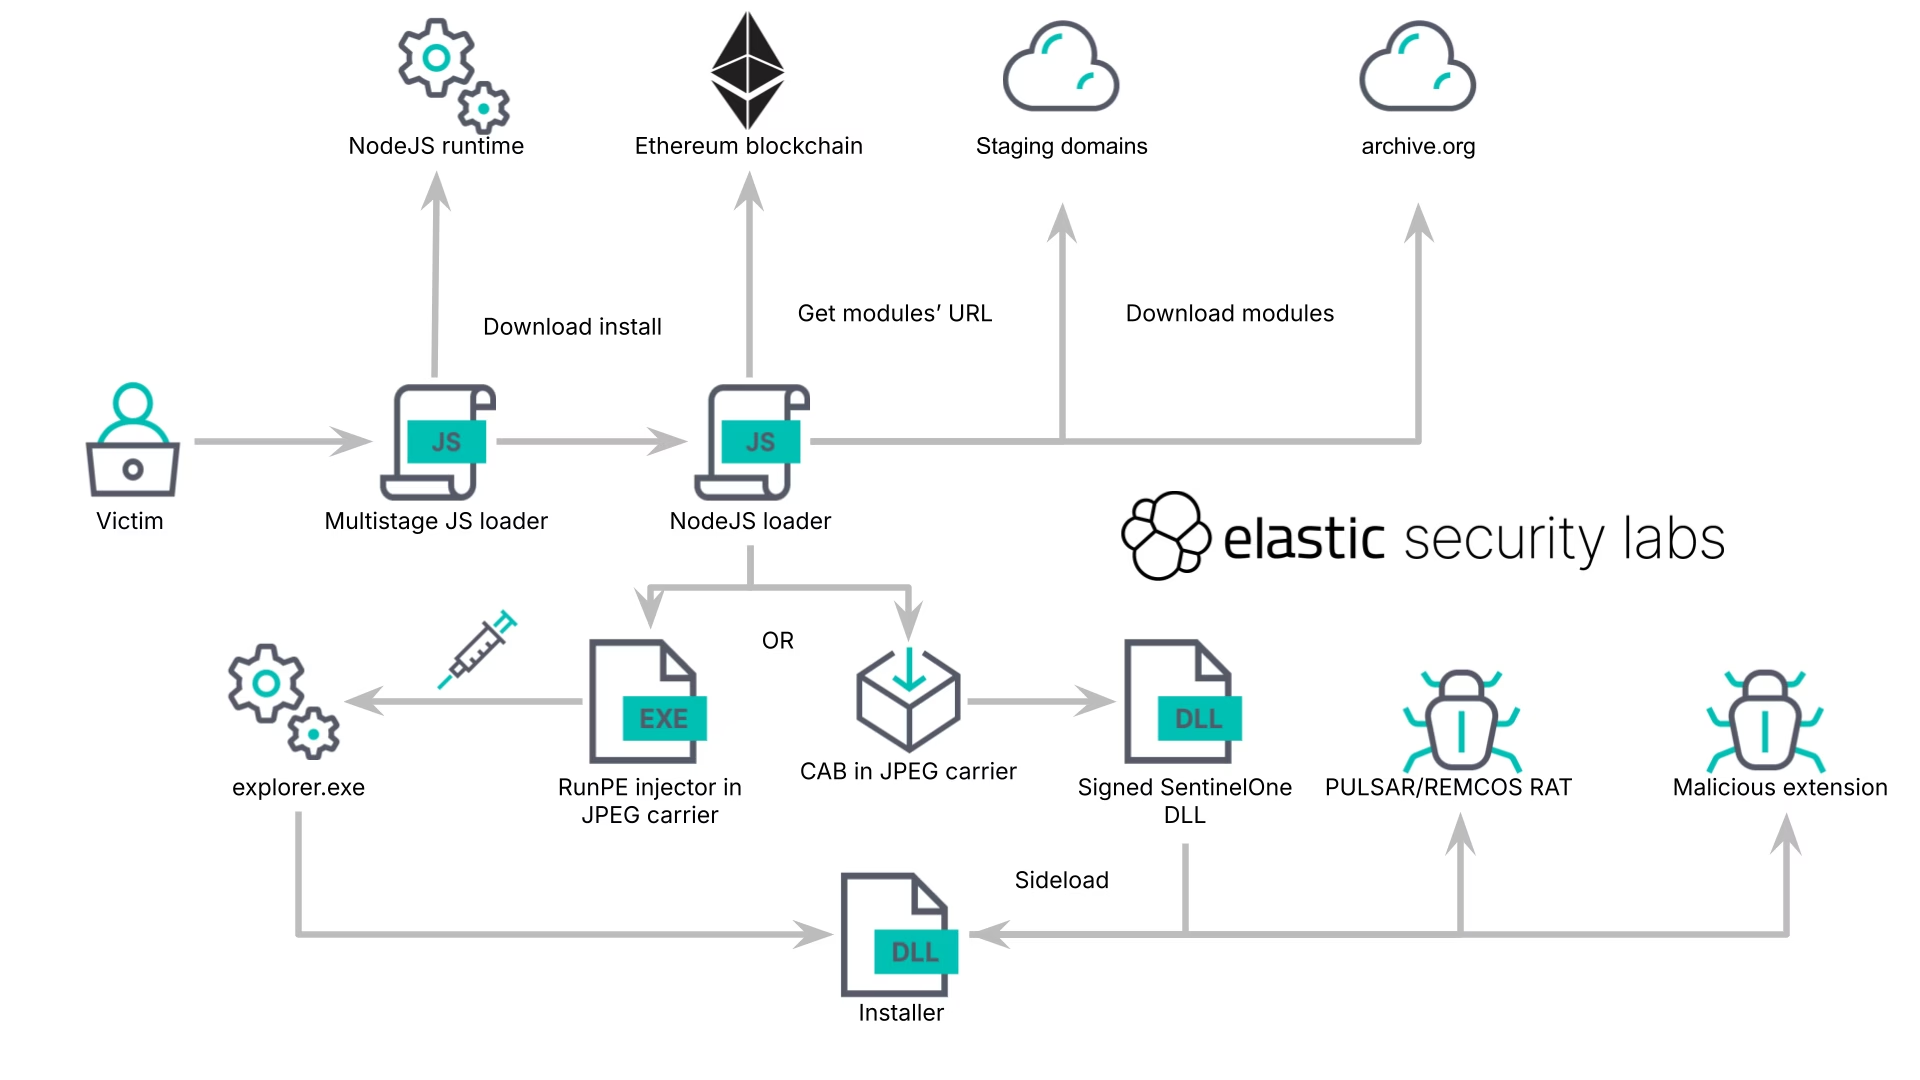
GBhackersと共有されたレポートの中でElastic Security Labsは、このキャンペーンをREF9334として追跡していると述べており、少なくとも2025年5月以降活動しており、15か月にわたって7つのキャンペーンに及んでいるとしています。
KREMLINバンキングマルウェア
技術的に最も注目すべき要素は、KREMLINのブラウザ拡張機能インストーラーです。
被害者が拡張機能を承認したりChromeウェブストアからインストールすることに依存するのではなく、このマルウェアは対象となる各ブラウザプロファイルのSecure Preferencesファイルを直接操作します。
Anti-malwaresoftware
サンドボックス検出のヒューリスティックは2つのチェックで構成されています。まず、ユーザーのデスクトップ上のファイル数を数えます。次に、WMIクエリを使ってマシン上で実行中のプロセス数を数えます。
そのうえで開発者モードを有効化し、悪意のある拡張機能の登録情報を挿入し、Chromiumが不正な設定変更を検知するために使う暗号値を再生成します。
この手法は、公開文書化されている「Phantom Extension」手法と関連しています。この手法は、ローカルのファイル書き込み権限を持つ攻撃者であれば、ブラウザの設定ファイルを改変し必要なメッセージ認証コードを計算することで、任意の拡張機能を埋め込めることを示すものです。
その後、ZIPアーカイブは非公開のAPIであるSystemFunction032を通じてRC4で暗号化されます。暗号化キーには、平文アーカイブのSHA-256ダイジェストが使用されます。
悪意のある拡張機能が特に危険なのは、ブラウザのAPIにアクセスし、クッキーやストレージを読み取り、Webコンテンツを改変し、リクエストを傍受し、認証済みのクラウドやバンキングセッションを保持するタブとやり取りできる点にあります。
KREMLINはさらに一歩進んで、ChromeやEdgeの暗号化に使われる素材を回収します。これには新しいApp-Bound OSCryptキーも含まれます。
デバッガー配下でブラウザを起動し、ブラウザのメモリからキー素材を抽出したうえで、それを使って新しいChromiumリリースにも対応した整合性値を作成します。
その結果、ブラウザはユーザーが正規にインストールしたかのように、この拡張機能を読み込んでしまいます。
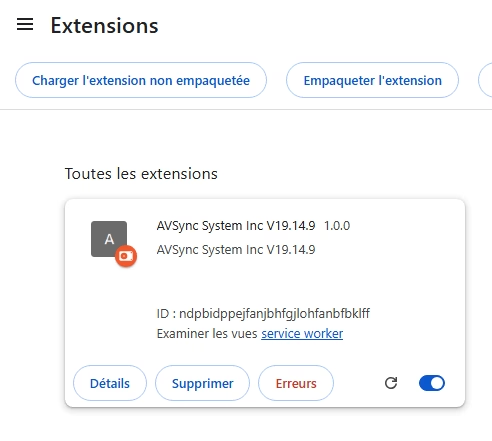
有効化されると、この拡張機能はAVSyncに偽装し、タブ、クッキー、ストレージ、およびwebRequest APIへのアクセス権限を要求します。
その機能には、クッキー・sessionStorage・localStorageの収集、スクリーンショットの取得、タブの列挙、ページHTMLの抽出、Webフォームに入力されたデータのログ記録、リクエストの本文やヘッダーの傍受、攻撃者が制御するHTMLの標的ページへの注入などが含まれます。
こうしたアクセスが可能になると、銀行が多要素認証を採用していても、アカウントの乗っ取りにつながる恐れがあります。窃取されたセッショントークンは、すでに認証済みのユーザーセッションを表している場合があるためです。
KREMLINのコマンド&コントロール基盤も同様に強靭な設計になっています。
このマルウェアは、0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07bにあるEthereumスマートコントラクトをデッドドロップ・リゾルバーとして利用しており、これにより攻撃者はマルウェア本体を更新することなく、ペイロードのホスティングドメインやC2エンドポイントを更新できます。
Anti-malwaresoftware
このコントラクトに対する最近の「Set Config」トランザクションからは、インフラが積極的に保守され続けていることがわかります。
Elasticは、ネットワークカナリアドメインを通じて1,500件を超える感染を無力化したと報告しており、研究者らはブラジルが主要な標的であると評価しています。
防御側は、ChromeおよびEdgeの設定ファイルへの予期しない変更、開発者モードの不正な有効化、ユーザープロファイル内の未知の拡張機能、不審なブラウザデバッグ活動、ブラウザ拡張機能プロセスから発生するWebSocket通信に注意を払うべきです。
★ 7段階のメトリックゲート方式によるAI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/kremlin-banking-malware/