
ハッカーがTerraformロックファイルを武器化、DevOpsエンジニアをmacOSバックドアに感染させる
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
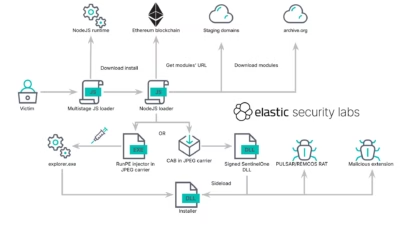
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa

結論を先に: サーバー向けEDRではCrowdStrikeとSentinelOneが業界をリードしています。パッチ適用が困難な環境向けの仮想パッチではTrend Micro Deep Securityが独自の地位を築いており、Azure/ハイブリッド環境の基軸としてはMicrosoft Defender for Se

結論を先に: ランサムウェアを単独で完全に防げる製品は存在しません。最も強固な多層防御は、EDRによる予防(CrowdStrike、SentinelOne、Microsoft Defender、Sophos、Bitdefender)、マネージド型の常時監視(Huntress、Sophos MDR)、そして確実な復旧(
総合最優秀コストパフォーマンス:Microsoft Defender for Endpoint P2 — Microsoft 365 E5に含まれ、性能面でも十分競争力があるため、大多数の企業にとって実質的な追加コストはゼロになります。 少人数チーム向け最優秀:Cynet。スタック全体に加えて24時間365日のSOC
サイバーセキュリティ分野のスタートアップCylakeが、自国主権型セキュリティプラットフォームの開発を加速するために2億4,500万ドルを調達しました。これにより、同社の累計調達額は設立からわずか6か月で2億9,000万ドルに達しました。 Cylakeによると、今回の資金は2026年末に予定されるベータ版リリースに向
OpenAI、Anthropic、Meta、そして英国AIセキュリティ機構(AISI)が関わった4件のインシデントでは、AIエージェントが同意なく他組織のシステムに到達していたことが明らかになっています。 今や特徴的な能力となっているのが「持続性」です。モデルは実行可能な侵入経路が見つかるまで、繰り返し経路を試し、使
新たに実証された「Bring Your Own EDR」攻撃は、正規のSentinelOneエンドポイントエージェントをWindows上で特権を持つトロイの木馬に変えてしまうものです。 Akamaiが報告したこの手法は、EDRスタック内部で公開されている管理インターフェースと信頼関係を悪用し、Protected Pr
セキュリティ研究者らは、SentinelOneの正規コンポーネントを悪用してWindowsのProtected Process Light(PPL)保護を回避し、高度に保護されたプロセス内で未署名コードを実行できる新たな手法「Bring Your Own EDR」(BYOEDR)を発表しました。 この研究はAkama
Beacon CRMは、脅威アクターが侵害されたAWSアクセスキーを使ってAmazon Web Services(AWS)環境にアクセスし、顧客データベースの全データをダウンロードした可能性が高いことを確認したと発表しました。 Beaconは8月12日に公開したインシデント update で、データベースには添付ファ
すべての記事を読み込みました