北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。
SentinelOneは、2026年4月のKelpDAO-LayerZero攻撃で以前確認されたのと同じFLATROOFおよびROOFDECKインプラントに感染したインドのITサービスプロバイダーを特定しました。
今回のキャンペーンは、一見ありふれたインフラ・アズ・コードの課題が、クラウド環境への初期アクセス手段になり得ることを示しています。
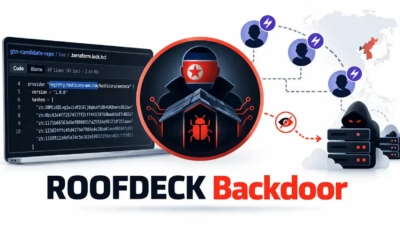
攻撃者はTerraformの脆弱性を突いたわけではなく、信頼された開発者ワークフローを悪用し、.terraform.lock.hclファイル内に悪意あるプロバイダー参照を埋め込みました。これにより、被害者がプロジェクトを初期化する際にTerraformが攻撃者管理下のコードを取得してしまう仕組みです。
Exploitmitigation services
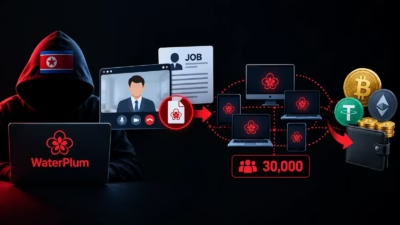
この活動では、攻撃者がGitHub上でホストされた偽の面接課題を通じて求職者に接触しました。これは「Contagious Interview」キャンペーンクラスタで広く知られている手法です。
リポジトリはインフラエンジニアリングのプロジェクトを装っており、Northwind-IAC、novacart-interview、terraform-candidate-repoといった名前が使われていました。
標的となったのはDevOps、クラウド、FinTechのエンジニアで、AWS、Google Cloud、ソースコード管理サービス、APIキー、デプロイメントパイプラインへのアクセス権を持つ可能性が高い人物です。
SentinelOneは、侵害された開発者のノートPCの真の価値は、最終的にそこからアクセスできるシステム、認証情報、クラウドアカウントによって決まると指摘しています。
悪意あるリポジトリには、タイポスクワッティングされた攻撃者インフラ上でホストされたカスタムプロバイダーソースを指定する、武器化された.terraform.lock.hclファイルが含まれていました。具体的には以下の通りです。
registry.hashicorp-aws[.]com、registry.hashicorp-aws[.]io、そしてregistry.hashicorp-terraform[.]ioです。
被害者がterraform initを実行すると、Terraformはロックされたプロバイダー参照を期待される依存関係のソースとして使用します。
このワークフローにより、攻撃者管理下のレジストリから提供される悪意あるプロバイダーモジュールがダウンロード・実行される可能性があり、通常のコーディング課題がマルウェア配布の仕組みへと変わってしまいます。
今回新たに特定された被害者は、暗号資産との明らかな関連性がないインド拠点のITサービス企業でした。
侵害されたエンドポイントはApple Silicon搭載のMacBookで、AWS、OVH、OpenStackのインフラを日常的に管理していたDevOpsエンジニアが使用していたものです。
SentinelOneのテレメトリでは、2026年3月18日時点でFLATROOFとROOFDECKがディスク上に存在していたことが確認されましたが、研究者は最初の侵入経路を明確には特定できていません。
マルウェアは3月29日まで休眠状態でしたが、この日エンジニアがCursor開発環境でcloudshieldワークスペースを開いたことがきっかけとなりました。
数秒後、Cursorが起動したプロセスが両方のインプラントを起動し、SystemUpdateおよびiSyncを装いました。
マルウェアの動作は選択的でした。ビーコン活動はCursorのアクティブなセッションと連動しており、Cursorが動作していないときは静かになるという特徴があり、通常の開発活動の外で検知される可能性を減らす戦術と考えられます。
4月13日、この開発者はGitHub Desktopを使って別のterraform-candidate-repoという偽リポジトリをクローンしており、このソーシャルエンジニアリング作戦の広がりを裏付けています。
SentinelOneの研究者によると、UNC4899、Jade Sleet、PUKCHONGとしても追跡されているTraderTraitorは、金銭目的で活動するDPRK系のLazarus配下グループで、ソフトウェア開発者や暗号資産関連企業の従業員を標的としたソーシャルエンジニアリングで知られています。
Terraformロックファイル
macOS.Gaslightとしても知られるFLATROOFは、Rustベースで書かれたARM64向けのバックドアで、初期の情報収集とセカンドペイロードの展開に使用されます。
永続化は~/Library/LaunchAgents/loginwindow.plistのplistエントリを通じて実現されており、動的に指定されるアプリケーション識別子文字列が使われています。
シェルコマンドの実行、Telegram経由でのファイル持ち出し、ブラウザデータ、コマンド履歴、インストール済みアプリケーション、プロセス一覧、システム情報、macOSログインキーチェーンのコピーの収集が可能です。
さらに、ROOFDECKからcom.apple.quarantine属性を除去し、第2段階のインプラント実行ファイルにマークを付けることで、ユーザーへのプロンプト表示を伴わずにmacOS Gatekeeperの主要な制御を回避します。
ROOFDECKはより広範な侵害後の機能を提供します。対話型シェルおよびリバースシェル、任意のコマンド実行、ファイル転送、ホストの偵察、クリップボードへのアクセス、暗号化アーカイブの作成、LaunchAgentsを通じた永続化などが含まれます。
コマンド&コントロールインフラの名前解決には、デッドドロップの仕組みとしてNostrのプロフィールとリレーを利用しており、ネットワークベースでのブロックや帰属特定を困難にしています。
LayerZeroがKelpDAOのインシデントを公表した翌日にあたる4月20日、攻撃者はloginwindowという名前の簡略化された第3段階のROOFDECK亜種を展開し、その後オリジナルのFLATROOFとROOFDECKのバイナリを削除しました。
この新しいペイロードは6月1日までgrenight[.]comとの通信を続けていました。
同じマルウェアファミリーは、以前にもLayerZero Labsの開発者に対して展開されていました。この開発者は3月6日、ソーシャルエンジニアリングによって悪意あるGitHubリポジトリをクローンさせられていました。
その後攻撃者は同組織のRPCクラウド環境にアクセスし、LayerZero Decentralized Verifier Networkを支えるインフラを汚染しました。
4月18日に発生したKelpDAOのrsETHブリッジ攻撃では、116,500 rsETHが盗まれ、当時の価値で約2億9,200万ドル相当に上りました。
LayerZero、Mandiant、CrowdStrikeはそれぞれ異なる確信度で、この作戦をTraderTraitorと関連付けています。
今回の調査結果は、TraderTraitorが活動を暗号資産の直接的なターゲットに限定していないことを示しています。
DevOpsエンジニア、クラウド管理者、インフラ開発者は、そのワークステーションが高価値な本番システムへアクセスするための認証情報やツールを保持していることが多いため、戦略的な侵入口となりつつあります。
組織はサードパーティ製のコーディング課題を信頼できないソフトウェアとして扱い、初期化前に.terraform.lock.hclとプロバイダーソースのアドレスを検査すべきです。
プロバイダーのインストールを承認済みレジストリに制限し、開発者のエンドポイントで予期しないLaunchAgents、quarantine属性の除去、不審なTerraformプロバイダーのダウンロードがないか監視してください。
IOC(侵害指標)
| 種別 | IOC | 内容 |
| SHA1 | 02df07a173ab03b82a4fb6a08973fff8b1467f28 | FLATROOF (SystemUpdate) |
| SHA1 | c491d477dbe0ae04e9aed9dbe237144c03f73ec4 | ROOFDECK (iSync) |
| SHA1 | 5728b11d30586bbfc1d8bd12df1c722a06e767a2 | 簡略化されたROOFDECK (loginwindow) |
| ドメイン | technicais.sytes[.]net | FLATROOF C2 |
| ドメイン | storage.hubpage[.]cloud | ROOFDECK C2 |
| ドメイン | grenight[.]com | ROOFDECK C2 |
| IP | 176.97.114[.]232 | FLATROOF C2 (technicais.sytes[.]net) |
注: IPアドレスおよびドメインは、誤ってアクセスやハイパーリンク化されることを防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す際は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座のIOCコンテキストでSOCの対応力を強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/terraform-lock-files/