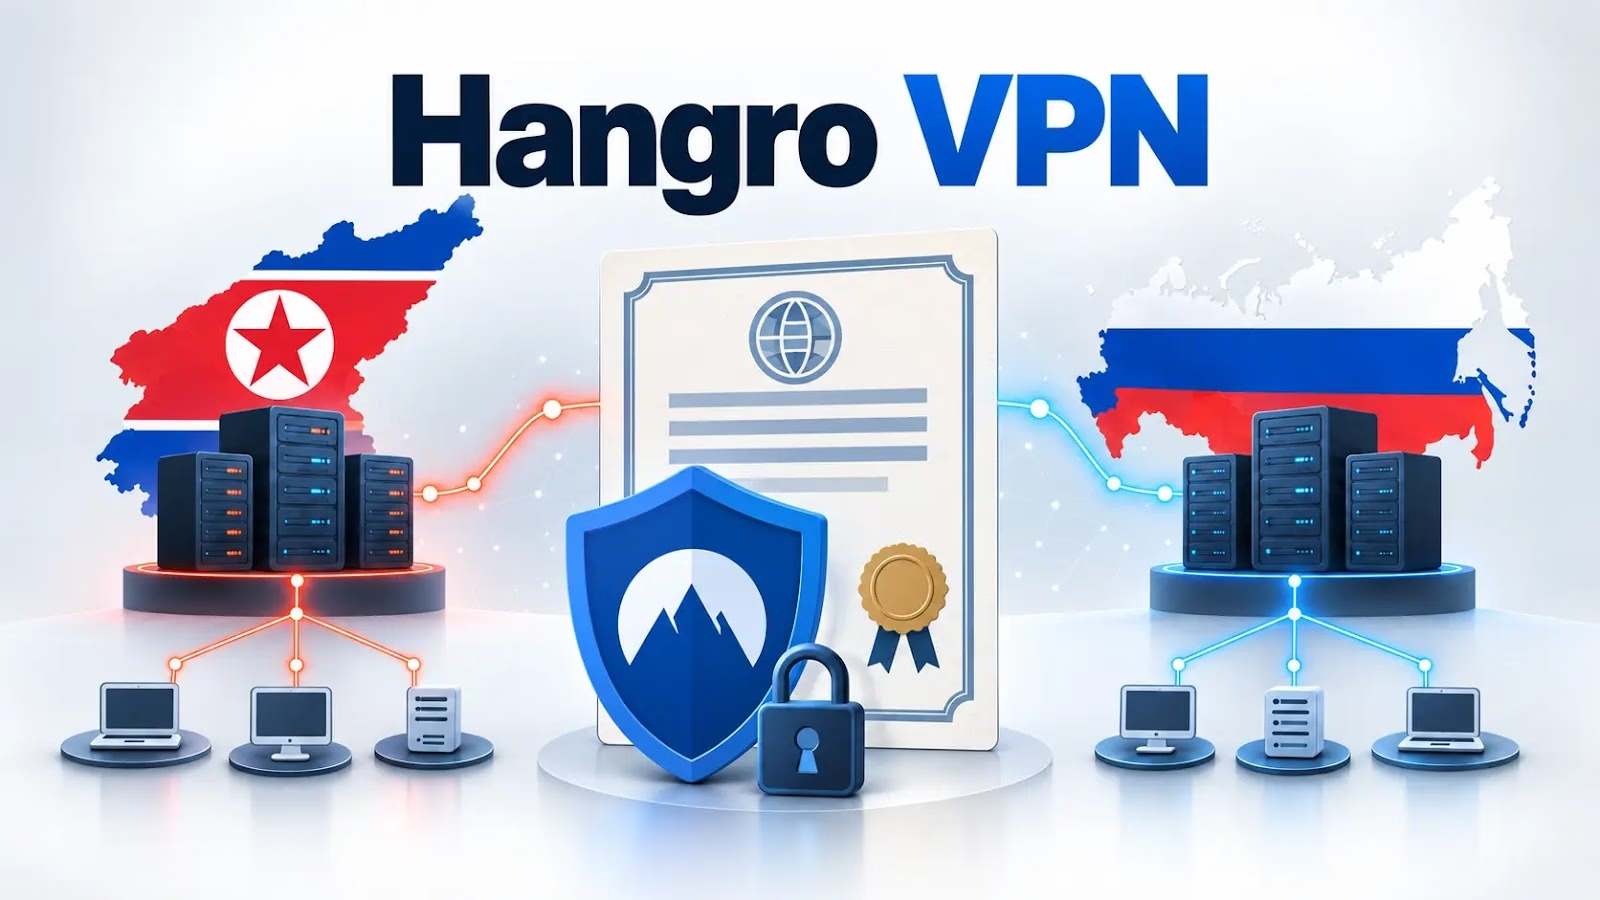
北朝鮮のVPN・メールプラットフォーム「Hangro」が新たな証明書階層を導入したことで、平壌とロシア極東のシステムにまたがる国境をまたいだ管理環境らしきものが明るみに出ました。
この証明書のSubject Alternative Nameフィールドには、同プラットフォームが外部に公開しているサーバー群に加えて、キャリアグレードNATアドレスまで記載されており、このサービスが内部でどのようにアドレス指定されているのかをうかがい知る異例の手がかりとなっています。
この新たなインフラは2026年7月頃、TCPポート6006番で出現し、技術的な欠陥を抱えたままのHangroの旧2024年証明書チェーンと並行して稼働しています。
これまでの調査により、このソフトウェアはSoftEther VPNをベースにしており、クライアント認証には相互TLSを用いていることが判明しています。
この管理用証明書は、北朝鮮国内のHangro関連IPアドレスである175.45.176.21、175.45.176.22、175.45.176.32、そしてロシアの2つのシステム188.43.136.115および188.43.136.116から提示されます。
有効期間は2026年7月26日から2036年7月23日までで、RSA-4096とSHA-256を使用し、「KEVIN ROOT CA」という名称の内部ルート認証局によって発行されています。
特に注目すべきは、そのSAN一覧が外部公開されているHangroの5つのシステムすべてに加え、100.100.100.170というアドレスも列挙している点です。
この最後のアドレスは、RFC 6598で予約されたキャリアグレードNAT範囲である100.64.0.0/10に含まれており、公開インターネット上ではグローバルにルーティングされないものです。
これが外部公開用の証明書に含まれていることは、本来外部から見えるはずのなかった内部アドレス参照または管理用エンドポイントが露呈してしまった可能性を示しています。
同一の証明書フィンガープリントとサービスの挙動が平壌とロシア両方のシステムにまたがって確認されており、これらのサーバーが共通の管理体制のもとで運用されている可能性が高いことを示しています。
ただし、この証拠だけでは集中管理プレーンの存在が証明されたとまでは言えません。ポート6006番はTLS 1.3のネゴシエーションを完了させるものの、その後クライアント証明書を要求するため、アプリケーション層への未認証アクセスは防がれています。
2026年の証明書ファミリーは、Hangroで以前確認されていた2024年の階層構造とは著しく対照的です。
以前の展開ではHBS2024をルートとするEC P-384チェーンが使われており、hrra2024がVPNエンドポイント、SMTPサービス、IMAP/POPサービス向けの証明書を発行していました。
旧サービスに関する調査では、HangroのVPNおよびメールポートで証明書関連のハンドシェイク失敗が確認されており、tls_process_key_exchange: bad signatureといったエラーも見られました。
この挙動は、実際に配置されている秘密鍵が証明書に埋め込まれた公開鍵と一致していないか、あるいはチェーン全体が暗号学的に整合していないことを示唆していました。
Synapticの研究者によれば、HangroはVPNアクセス、メール、リアルタイムチャット機能を統合した北朝鮮関連のクライアントであり、国外で活動する北朝鮮の代表者や組織向けに提供されているとされています。
Hangro VPNの露呈
ポート6006番では同様の失敗は見られません。証明書検証をTLS 1.3で正常に完了させ、TLS_AES_256_GCM_SHA384をネゴシエートし、クライアント認証を要求します。
この違いは、Hangroの運営者が旧来のVPNアクセス用およびメール証明書環境をそのまま残しつつ、別途より機能的な管理用PKIを新たに導入したことを示唆しています。
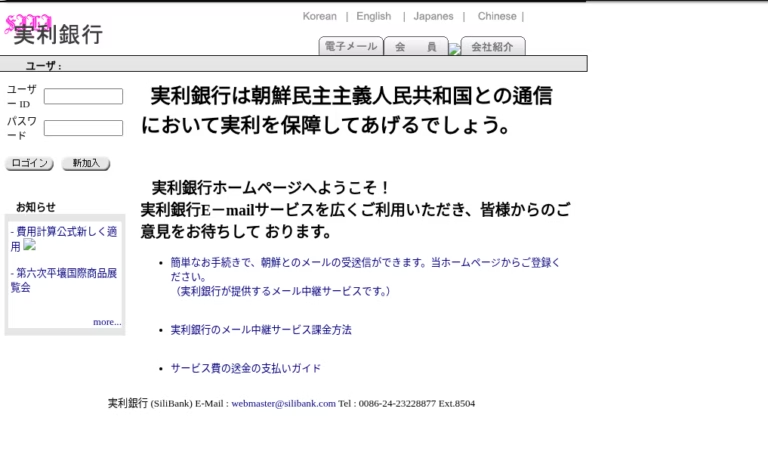
既知のSilibankの利用者層は大部分が日本人であり、2001年当時の同サービスのウェブサイトには専用の日本語セクションが設けられていました。今回のブロックには2つの日本企業が登場しています。
ロシア側のエンドポイントは188.43.136.0/24に属しており、この範囲はハバロフスクにあるTransTeleComの極東ネットワークに関連付けられています。
この配置が運用上注目される理由は、Hangroが以前から北朝鮮とロシアのアドレス空間からミラーリングされたインフラを露呈させてきたためです。
このサービスは以前にも、同じロシアのIPアドレスや、Hangroの証明書を共有する北朝鮮のホスト上で確認されています。
したがって今回の新たなポート6006番証明書は、ロシア側のシステムが単なる受動的な中継役ではないとする見方を裏付けるものとなっています。
唯一の例外がポート81番です。同じプロキシの背後には、デフォルトのウェルカムページ以外何も配信していないJBoss Webインスタンスが存在しており、Last-Modified: Tue, 10 Jan 2017 05:07:28 GMTという値が確認されています。
これらのシステムは、同一の管理向けサービスを露呈させ、同じ認証情報を使用し、同じ国境をまたいだネットワーク構成を列挙しています。
ロシアの2ホストでTCP/6008番のみに露呈しているもう一つの証明書は、明らかに未成熟な段階のものと見られます。
これには「kevin」というプレースホルダー的なアイデンティティフィールドが含まれており、最新のX.509拡張を欠いているうえ、平壌側のサーバーには現れません。
これは、より新しい管理用階層に先行するロシア側の初期展開、あるいは別個のコンポーネントを表している可能性があります。
Hangroの過去のクライアント設定は、遼寧省のChina Unicomのアドレス空間に属する218.25.43.212のポート8888番を指していました。
以前の調査では、この割り当てがsilibank.comのメールアドレスを使用するAPNIC連絡先に関連付けられており、このネットワークの痕跡を北朝鮮関連のSilibankサービスと結び付けていました。
ただし、この中国のエンドポイントを現行の証明書に紐づいた管理環境の一部とみなすべきではありません。
新たな「KEVIN」証明書ファミリーは北朝鮮とロシアのシステムでのみ確認されており、一方で旧来の中国拠点のHangroコールバックインフラは別物であり、ほぼ活動を停止しているように見えます。
今回の証拠が示すのは、階層化されたアーキテクチャです。クライアント配布や過去の接続に関連する旧来の中国拠点インフラと、平壌とロシアでホストされるシステムを結び付ける新しい運用層が存在しているのです。
この2026年に共有された管理用証明書は、Hangroの国境をまたいだインフラが、独立した地域ノードとしてではなく、一つの環境として管理されていることを示す、これまでで最も有力な公開証拠となっています。
SOCのアラート調査時間を1件あたり21分削減。即座のIOCコンテキストでSOCの即応力を強化: SOCにTI Lookupを統合する
翻訳元: https://gbhackers.com/hangro-vpn-exposure/