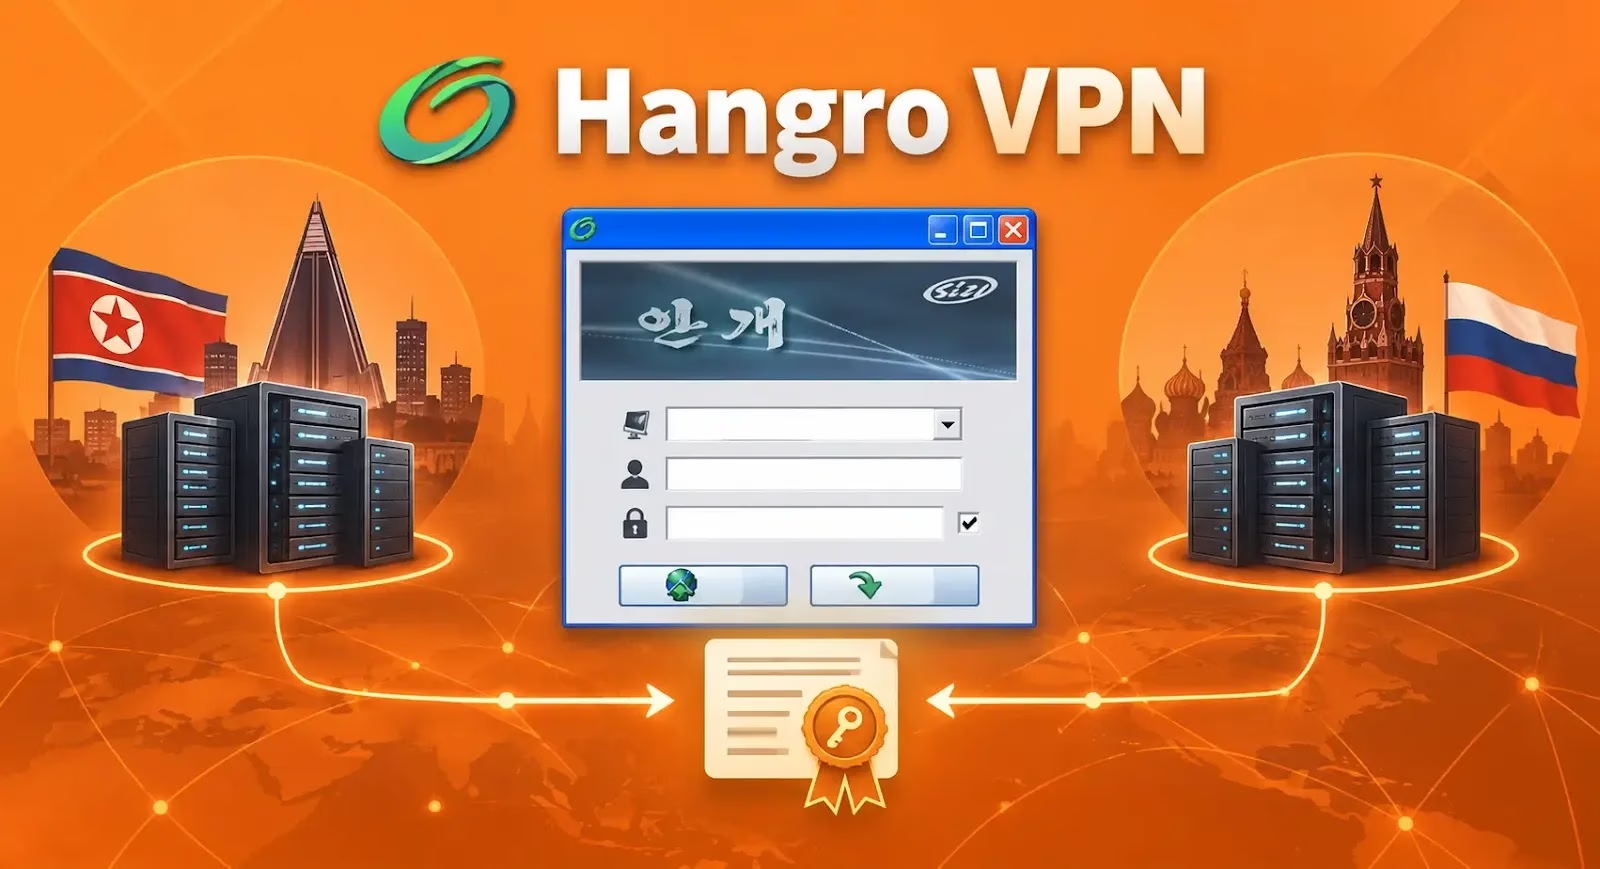
北朝鮮のVPN・メールプラットフォーム「Hangro」が、平壌とロシア極東のインフラにまたがって新たな管理証明書を導入していたことが判明しました。両拠点のサービスが共同で管理されている可能性を示唆しています。
この新しい証明書階層は2026年7月頃、ポート6006番に出現しました。北朝鮮国内のHangroサーバーと、ロシアでホストされている2台のシステムで確認されています。
Hangroは北朝鮮製のVPNクライアントで、メール機能やリアルタイムチャット機能も備えています。海外で活動する北朝鮮の貿易代表や政府関係者が使用しているとされています。
この管理証明書は、北朝鮮のアドレスである175.45.176.21、175.45.176.22、175.45.176.32、およびロシアのアドレスである188.43.136.115、188.43.136.116を使用するサーバー間で完全に一致していました。
証明書のSubject Alternative Nameフィールドには、公開されている5台のシステムすべてが記載されています。さらに、キャリアグレードNAT空間に属し外部からは到達できないアドレスである100.100.100.170も含まれていました。
こうした内部アドレス的なものが公開証明書に含まれていたことは、Hangro環境が内部でどのようにアドレス割り当てされているかを窺い知る珍しい手がかりとなっています。
この証明書は新しいRSA-4096構成を採用しており、有効期間は2026年7月26日から2036年7月23日までとなっています。発行元は「KEVIN ROOT CA」という名称のルート証明書です。
この管理インターフェースはクライアント証明書を要求する仕組みになっており、TLSハンドシェイク後に認証されていないユーザーがサービスにアクセスすることを防いでいます。
この新しい管理レイヤーは、VPNおよびメールサービスを支えているHangroの従来の2024年版証明書階層とは大きく異なっています。
2024年時点のインフラでは、Hangro VPN、Postfix SMTPサービス、Dovecotメールサービス向けにEC証明書のチェーンが使用されていました。
これらの証明書は短期間のうちに発行され、同一のテンプレートが使われていたとみられ、VPNとメールの両コンポーネントが同時にプロビジョニングされたことを示唆しています。
しかし、この旧証明書チェーンには重大な暗号上の問題が存在します。各証明書の署名が、記載された発行元の公開鍵に対して検証できないのです。
この検証失敗は、自己署名のルート証明書を含むチェーン内のすべての証明書に及んでいるとされています。TLSハンドシェイクにおいても、旧システムと新システムの間に違いが見られます。
従来のHangroメール・VPNポートでは、鍵交換時にサーバー側の署名検証が失敗します。一方、ポート6006番の新しい管理レイヤーでは、クライアント証明書を要求する前にTLS 1.3の証明書検証が正常に完了します。
これは、運用者側が新しい管理証明書に対応する正しい秘密鍵を保有している一方で、旧VPN・メール証明書で使われている鍵は、公開されている公開鍵と一致していない可能性があることを示しています。
Hangroはこれまでにも、SoftEther VPNプロジェクトとの関連が指摘されてきました。表示上のアダプタ名は「HangroVPN Adapter」に変更されているものの、Windows用ネットワークドライバにはSoftEther由来の「NeoAdapter_VPN」というハードウェアIDがそのまま残っていると、synapticsystemsは指摘しています。
ロシア側のサーバーは、TransTeleCom社の極東ネットワークに関連付けられたアドレス空間でホストされています。北朝鮮側のシステムは、同国が使用することで知られる175.45.176.0/22のアドレス範囲で稼働しています。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/hangro-reuses-pyongyang-russia-certificate/