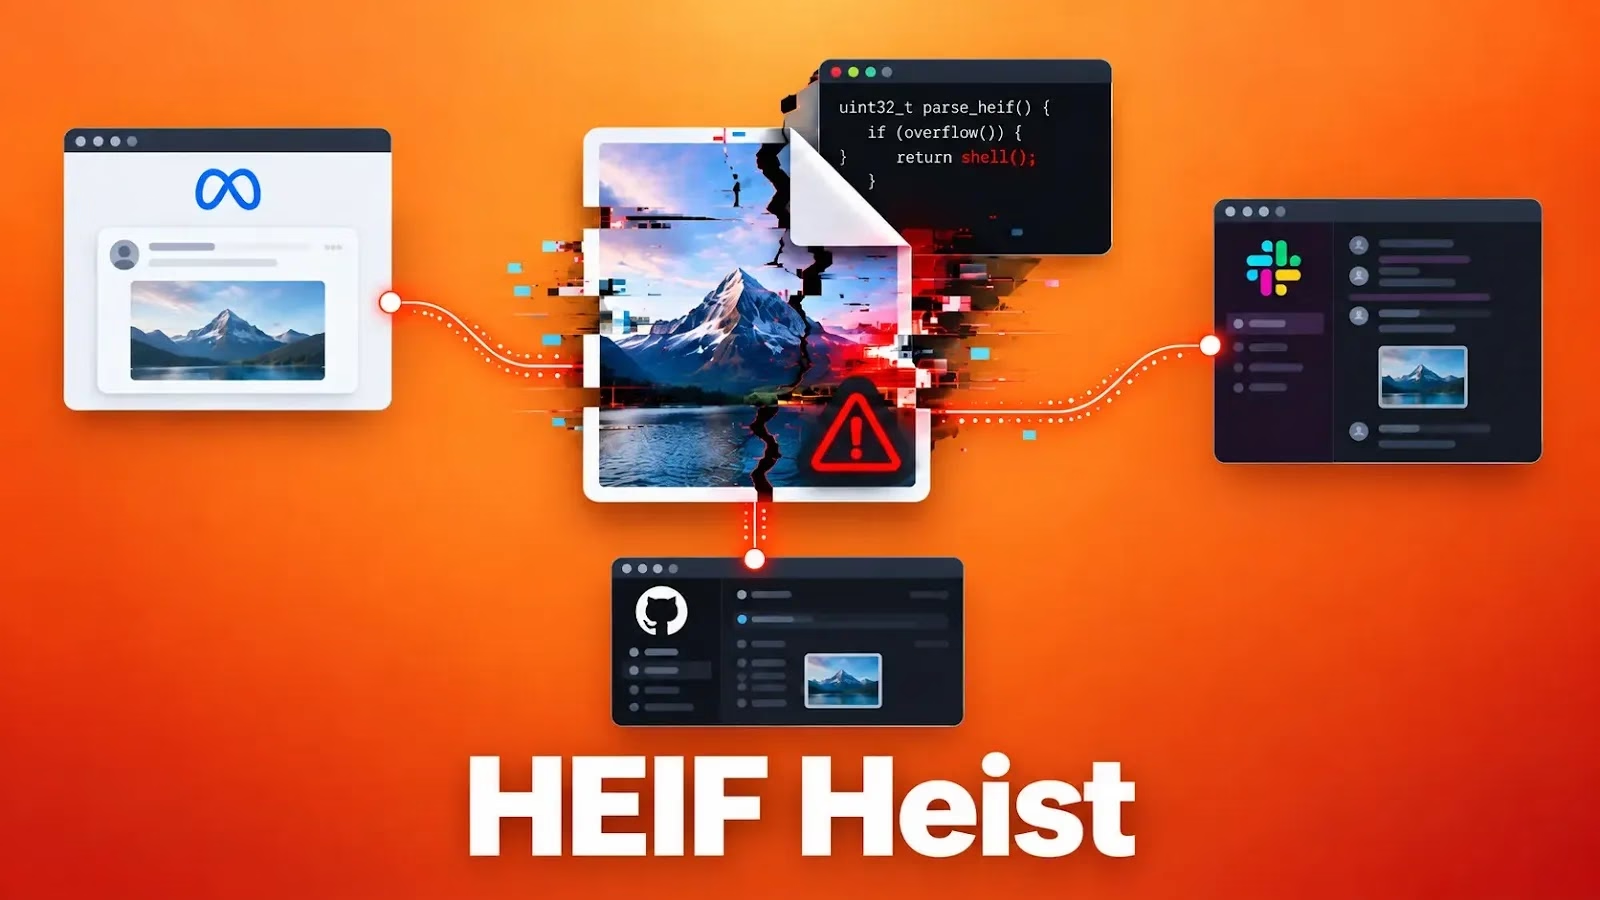
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。
Hacktronが公開したこの調査は、見慣れているものの危険性が増している一つのサプライチェーン上の弱点を浮き彫りにしています。アプリケーションは往々にして、上位のフレームワークやサービスの奥に隠れたネイティブな画像デコードコンポーネントを無条件に信頼しているのです。
今回のケースで攻撃対象となっているのは、メモリ安全性を欠くC/C++製のパーサー、主にlibheifとlibde265です。これらはImageMagick、libvips、Sharp、Linuxディストリビューションのパッケージ、コンテナイメージなどを通じて広く利用されています。
HEIF Heistは単一の脆弱性や単一の万能なエクスプロイトとして説明されているわけではありません。むしろ、HEIF/AVIFデコードのエコシステムに存在する複数のバグと、バージョンに依存した複数の攻撃経路を包括する概念です。
脆弱性スキャンサービス
対象となる環境によって、その影響は任意のヒープ情報の漏えいから完全なリモートコード実行まで幅広く及びます。
Hacktronのチームは、「この攻撃プリミティブは、依然として任意のヒープ情報の漏えいを許してしまう可能性があります」と述べています。直接的なコード実行に至らない場合でも、攻撃者は環境変数、ユーザー情報、アクセストークン、クラウド認証情報といったメモリ上のデータを窃取できる恐れがあると警告しています。
この影響が及ぶ範囲は、広く利用されているオンラインサービスや開発者向けプラットフォームにまで広がっています。Hacktronによれば、Slack、Metaの中核的な製品群、GitHub Enterprise Server、Discourse、さらにはいくつかのWebフレームワークにおいて、リモートコード実行につながる経路を実証、あるいは特定したとのことです。
研究者らはさらに、AVIF画像最適化機能を悪用したNext.jsにおける未認証のRCE、そしてNode.jsおよびRuby on Railsのエコシステムへの影響についても指摘しており、これには信頼できない画像ファイルを処理するAstroやGatsbyのデプロイメントも含まれます。
公開された調査結果の一つ、CVE-2026-19118として追跡されているものは、GitHub Enterpriseにおける認証済みリモートコード実行に関するものです。
この報告書はまた、複数のアプリケーションからユーザーファイルや機密データが漏えいする可能性についても指摘しており、画像アップロード機能が単なるコンテンツ処理機能にとどまらず、バックエンドインフラへの侵入経路になり得ることを示しています。
Hacktronの調査は、OpenAIのDiscourseベースのコミュニティフォーラムを対象とした検証から始まりました。
同チームによれば、libheifの画像パーサーの欠陥とOpenAIのシングルサインオンの問題を連鎖させることで、2026年7月25日に複数のOpenAI従業員のChatGPTアカウントを侵害したとのことです。
研究者らによると、Discourseのアップロードパイプラインは、HEICおよびHEIFファイルを変換のためにImageMagickへ渡しており、これにより攻撃者が制御するコンテンツがlibheifにさらされる状態になっていました。
彼らはデコード処理中に範囲外読み書きのプリミティブを引き起こすヒープバッファオーバーフローを特定し、その後、この環境に対するRCE経路を開発しました。
研究者らは、侵害した従業員のCodexアカウントを利用し、OpenAI内部のopenai/openaiモノレポに対して無害な概念実証プルリクエストを作成したと述べています。これは機密性の高いソースコードへのアクセスを避けるためのものでした。
OpenAIは報告からおよそ14時間後に問題を修正し、OpenAI側の発見に対して6,500ドルの報奨金を支払ったとされています。
一方Discourse側は、別途修復ガイダンスを公開するとともに、多層防御の措置として画像処理のサンドボックス化を追加しました。
この事案は、重大なアイデンティティリスクを浮き彫りにしています。すなわち、エンタープライズSSOに紐づくインターネット公開サービスの侵害が、連携する開発者ツールやソースコード管理プラットフォーム、メッセージングシステム、電子メールへの足がかりとなり得るということです。
Cyberscoopの研究者によれば、攻撃者は脆弱なアップロードまたは処理用のエンドポイントに細工した画像を送信し、使用中のデコーダーのバージョンを特定した上で、メモリ破損を引き起こすペイロードを作り込むことができるとしています。
HEIF Heistの画像処理脆弱性
Hacktronによれば、理論上の影響範囲には連携するGitHub、Slack、電子メールの各アカウントも含まれるとのことです。
研究者らは、Hacktron Harness、OpenAIのGPT-5.6 Sol、AnthropicのClaudeモデルの支援を受けた人間主導の作業であったとクレジットしています。
AIシステムはパッケージの分析、セキュリティバックポートの欠落箇所の特定、エクスプロイトプリミティブの開発、そして個別のターゲットに合わせたペイロードの調整に役立ったといいます。
セキュリティアップデート通知
それでも、実際に悪用可能な状態に持ち込むには、対象ごとに相応の作業が依然として必要でした。ペイロードはデコーダー、ライブラリ、アロケータ、実行環境に合わせて調整する必要があり、RCEの試行の中には数千枚もの画像アップロードを要したものもありました。
とはいえHacktronによれば、エージェント型ワークフローの活用により、初期のプローブからRCEに至るまでの道のりがおよそ1日から3日にまで短縮され、メモリ破損バグを兵器化する際の運用コストが大幅に低下したとのことです。
この指摘は、AI支援による研究が企業側の修復対応を上回る速さで加速しているという、セキュリティ業界のリーダーたちによる幅広い警告とも符合します。
自動化されたシステムによって、公開された脆弱性を実際に機能するエクスプロイトへと転換するために従来必要とされていた専門知識や時間が短縮される中、セキュリティチームは「パッチが火曜日、エクスプロイトが水曜日」という問題にますます直面するようになっています。
組織は直ちに、HEIF、HEIC、あるいはAVIF形式のコンテンツを受け入れたり変換したりするすべてのアプリケーションとコンテナを棚卸しすべきです。
これには、公開されているファイルアップロード機能、Web向けの画像最適化サービス、メディア変換ジョブ、CMSプラットフォーム、チャットシステム、開発者向けポータル、APIエンドポイントが含まれます。
Hacktronは、libheifおよびlibde265を最新のセキュリティパッチ適用済みパッケージへとアップグレードすることを推奨しています。
同チームは、上流のlibheifバージョン1.23.4には2026年9月14日時点でさらなるセキュリティメンテナンス上の修正が含まれている一方、各ディストリビューションはバックポートされた修正を古いバージョン表記のまま提供している場合があると指摘しています。
そのため管理者は、上流のバージョン番号だけに頼るのではなく、各ベンダーのアドバイザリを確認する必要があります。
セキュリティチームはまた、不要な場合には信頼できないHEIFおよびAVIF処理を無効化し、影響を受けるセルフホスト型のDiscourse環境を再構築し、ImageMagickのポリシーを通じてリスクの高い形式を制限し、画像変換のワークロードを堅牢化された使い捨てのサンドボックス内に隔離すべきです。
AIによってエクスプロイト開発がより迅速かつ低コストになりつつある中、画像デコードを単なる日常的なアップロード機能としてではなく、リスクの高いネイティブコード実行の境界として扱うことが不可欠になっていくでしょう。
SOCのアラート調査時間を1件あたり21分削減。即座のIOCコンテキストで、SOCの即応対応力を強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/heif-heist-image-flaws/