脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、企業のITヘルプデスクになりすます手口が増加しています。従業員をだましてマルウェアをインストールさせたり、リモートアクセスを許可させたり、Windowsの認証情報を盗み出したりしています。
こうした攻撃は単純な弱点を突いています。従業員は不審なメールには警戒心を持つものの、Teamsのようなコラボレーションプラットフォームでは同じような注意を払わないことが多いのです。
攻撃者は独自にMicrosoft 365テナントを作成または管理し、「IT Service Desk」や「Help Desk」といった表示名を名乗って、標的となるユーザーとの説得力のある会話を開始します。
ハッカーによるMicrosoft Teams悪用の手口
これまでに確認されたキャンペーンでは、攻撃者はTeamsの外部アクセス機能を使い、組織外から被害者に接触します。一見すると、チャットの送信者は正規のものに見えます。多くの場合、.onmicrosoft.comで終わるメールアドレスと、いかにもビジネスパーソンらしいプロフィール写真が使われています。
Scam Drillによると、この攻撃は最終的に被害者へセキュリティ関連ユーティリティとされるものをインストールさせたり、リモートサポートセッションを承認させたりする要求へとつながっていきます。
セキュリティアップデート通知
分析対象となったキャンペーンの一つでは、「PowershellCleaner」という名前の悪質なMSIインストーラーが使われ、Microsoft Azure Blob Storageのエンドポイント上でホストされていました。
ホスト先のドメインが正規のMicrosoftインフラの一部であったため、このファイルは信頼できるものに見えていました。実行されると、SynkLoaderと呼ばれるこのマルウェアは、Python、PowerShell、C#、C++のコンポーネントを組み合わせた多言語ローダーを利用しました。
SynkLoaderはディスク上の痕跡を最小限に抑えるよう設計されており、エンドポイント検知を回避します。独自のPythonランタイムを展開し、モジュールをメモリ上にロードします。ユーザーログオン時と毎日一回実行されるよう設定された、ランダムな名前のスケジュールタスクを通じて永続化を確立します。
特に懸念されるモジュールとして、PhishLockerと呼ばれるものがあり、これは偽の全画面Windowsロック画面を表示します。被害者のユーザー名を収集し、デバイス本来のロック画面の壁紙を利用することで、より本物らしく見せかけます。ユーザーがワークステーションへの復帰のためにパスワードを入力すると、マルウェアはその認証情報を平文で取得します。
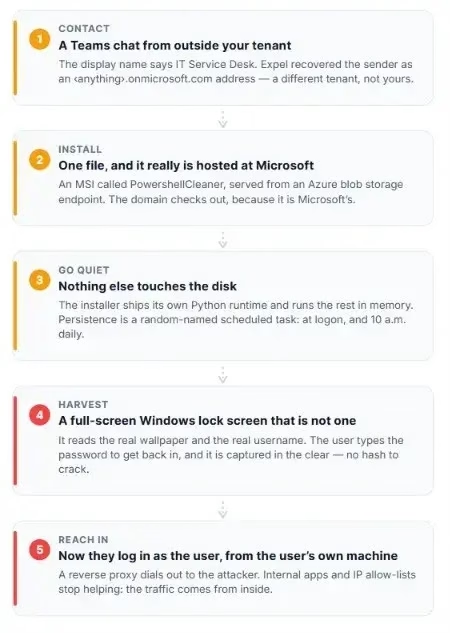
盗み出されたパスワードは、特にシングルサインオンを利用している環境において、より広範な企業アクセスにつながる可能性があります。SynkLoaderにはリバースプロキシ機能も備わっており、侵害されたエンドポイントを経由して攻撃者のトラフィックをルーティングできます。これにより、接続が信頼された企業のデバイスやネットワークから発信されているように見せかけながら、内部サービスへのアクセスを可能にします。
その他のTeamsなりすましキャンペーンでは、マルウェアではなくリモートアクセスツールに焦点が当てられています。攻撃者はQuick Assistを利用し、被害者を説得してデバイスの対話的な制御権限を取得しています。
その後、攻撃者は偵察を行い、横方向に移動し、Rcloneのような正規のユーティリティを使ってデータを窃取します。ある研究室での再現実験では、攻撃者は最初のTeamsメッセージからわずか21分でエンドポイントの制御を獲得しました。
組織は、Teamsのデフォルト設定である「すべての外部ドメインを許可」を、既知のパートナー、マネージドサービスプロバイダー、ビジネス上の取引先を対象とした許可リストに置き換えることで、リスクを軽減できます。セキュリティチームはまた、管理外のTeamsアカウントによるチャット開始を防止し、トライアルテナントからのアクセスを注意深く確認し、Teamsのブロックリストを有効化する必要があります。
セキュリティアップデート通知
従業員には、たとえIT部門から送られてきたように見えても、依頼していないTeamsメッセージは不審なものとして扱うよう教育すべきです。最も効果的なルールはシンプルです。IT部門が予期しないサポート会話を開始してきた場合は、そのチャットを終了し、既知の電話番号や確立されたサポート窓口を通じて要求内容を確認することです。
すでに不審なインストーラーが実行されてしまった場合、組織はそのデバイスを隔離し、別のシステムから影響を受けた認証情報をリセットし、セッションとリフレッシュトークンを無効化し、スケジュールタスクによる永続化を調査したうえで、部分的なクリーンアップを試みるのではなく、エンドポイントを再イメージ化すべきです。
SOCアラートの調査時間を1件あたり21分短縮。即座に対応できるIOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/hackers-abuse-microsoft-teams/