
Microsoft Teamsのヘルプデスクなりすまし攻撃、偽ロック画面でWindowsパスワードを窃取
脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、IT ヘルプデスクになりすまして従業員に悪意あるMSIファイルをインストールさせ、偽のロック画面を通じてWindowsパスワードを窃取する攻撃が確認されています。 Expelの研究者が8月の分析で詳細を明らかにしたこのキャンペーンは、SynkLo
脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、IT ヘルプデスクになりすまして従業員に悪意あるMSIファイルをインストールさせ、偽のロック画面を通じてWindowsパスワードを窃取する攻撃が確認されています。 Expelの研究者が8月の分析で詳細を明らかにしたこのキャンペーンは、SynkLo
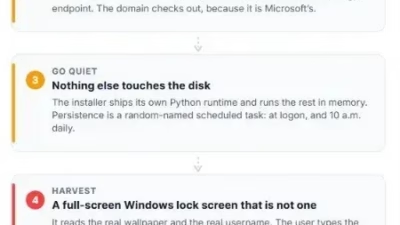
脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、企業のITヘルプデスクになりすます手口が増加しています。従業員をだましてマルウェアをインストールさせたり、リモートアクセスを許可させたり、Windowsの認証情報を盗み出したりしています。 こうした攻撃は単純な弱点を突いています。従業員は不審なメ
Microsoft Teams上で社内IT担当者を装った一見普通のメッセージが、Windowsパスワードの窃取と社内ネットワークへの完全なアクセスにつながることがあります。Expelの研究者らは、正規のWindowsロック画面を装った認証情報窃取ウィンドウを持つ、SynkLoaderと呼ばれる新種
Expelの研究者が、偽のIT部門からのTeamsメッセージ経由で拡散するバックドア「SynkLoader」について警告マルウェアのモジュールには、OSパスワードを窃取する偽のログイン画面「PhishLocker」や、遠隔操作用の「Interactive Shell」が含まれる対策: 見覚えのないTeamsのダイ
サイバー脅威の分野に、通常よりも成功率の高いランサムウェア攻撃を予兆させるかもしれない、高度なマルウェアファミリーが出現しました。これを発見したMarcus Hutchins氏とExpelの同僚たちは、このマルウェアを「SynkLoader」と名付けました。企業システムへひそかに侵入するために、まさに「あらゆるもの(e
これまで報告例のなかったマルウェアローダー「SynkLoader」が確認されました。Python、C#、ネイティブC++の各コンポーネントを組み合わせることで検知を回避し、Windowsの認証情報を窃取するとともに、ネットワークへの深い侵入を可能にします。 このマルウェアは2026年8月18日、不審なスケジュールタス
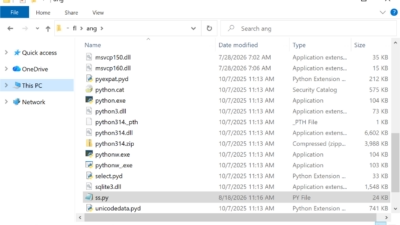
SynkLoaderは、Python、C#、C++、PowerShell、そしてメモリ常駐型ペイロードを組み合わせてエンドポイント検知を回避する、新たに確認されたモジュール型マルウェアフレームワークです。Anti-malwaresoftware Microsoft Teamsを悪用したフィッシングを通じて配布されるこ
これまで確認されていなかった「SynkLoader」と呼ばれるマルウェアファミリーが、Microsoft Teamsを悪用したフィッシングキャンペーンで配布され、偽のロック画面を通じて認証情報を窃取していることが判明しました。 攻撃者は標的企業のITヘルプデスクになりすましており、これはMicrosoftが今年初めに