脅威アクターがMicrosoft Teamsの外部チャット機能を悪用し、IT ヘルプデスクになりすまして従業員に悪意あるMSIファイルをインストールさせ、偽のロック画面を通じてWindowsパスワードを窃取する攻撃が確認されています。
Expelの研究者が8月の分析で詳細を明らかにしたこのキャンペーンは、SynkLoaderと名付けられたマルウェアファミリーを使用しており、攻撃者が管理するMicrosoft 365テナントからのTeamsメッセージで開始されます。
攻撃者は「IT Service Desk」などの表示名を使用し、Teamsの外部アクセス機能を通じてターゲットとの会話を開始します。送信者は外部の.onmicrosoft.comアカウントとして表示される場合がありますが、Teamsのインターフェースともっともらしいサポート口実によって正規のものに見せかけられます。
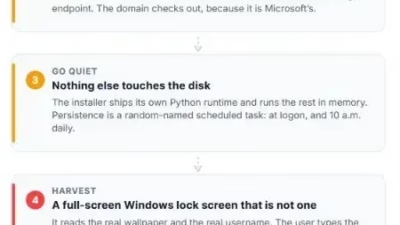
ある侵入事例では、被害者はAzure Blob Storageのエンドポイントから「PowershellCleaner」という名前のMSIインストーラーをダウンロードするよう誘導されました。
ペイロードをMicrosoftのインフラ上にホストすることで疑念を軽減できる可能性がありますが、実際にはPython、PowerShell、C#、C++の各コンポーネントを使用する多言語ローダーが展開されます。
Scamdrillによると、このマルウェアはモジュールをメモリ上で実行し、ログオン時および毎日午前10時にランダムなスケジュールタスクを通じて永続化を確立します。
「PhishLocker」はWindowsのロック画面になりすまします。アクティブなユーザー名とシステムの実際のロック画面の壁紙を取得したうえで、全画面のパスワード入力プロンプトを表示します。被害者がWindowsのパスワードを入力すると、マルウェアはそれを平文でキャプチャします。
このプロンプトは認証情報の検証を行わないと報告されており、つまり任意の文字列を入力するだけで偽の画面を閉じることができます。
研究者によると、ユーザーはCtrl+Alt+Deleteを押すことで偽のインターフェースを見分けられます。これはWindowsのセキュアアテンションシーケンスを呼び出すものであり、通常のアプリケーションではこれを横取りできません。
また、PhishLockerは境界線のないフルスクリーンアプリケーションであるため、Alt+Tabを押すことでも実際のOSのロック画面ではないことが露見します。
SynkLoaderには「TrafficRedirector」と呼ばれるリバースプロキシ機能も含まれており、侵害されたデバイスを経由して攻撃者のトラフィックをルーティングできます。これにより、攻撃者は内部サービスにアクセスし、信頼されたエンドポイントおよびIPアドレスから発信されたように見せかけられる可能性があります。
窃取した認証情報とネットワークトンネリングの組み合わせは、位置情報やネットワークに基づくアクセス制御を弱体化させる恐れがあります。この活動は、より広範なTeamsヘルプデスクなりすましの傾向を反映しています。
Microsoftは、テナントをまたいだ攻撃者がTeamsの外部チャットを利用し、Quick Assistなどを通じたリモート制御セッションの承認を従業員に働きかけていると警告しています。
Teamsでは組織が外部アクセスを設定できますが、Microsoftのドキュメントによれば、すべての外部ドメインを許可する設定がデフォルトとなっています。
ScamDrillが引用した別の調査によると、ラボ環境でのシミュレーションでは、招かれざるTeamsチャットからインタラクティブなエンドポイント制御に至るまでわずか21分であったことが判明しています。
攻撃者はチャットを利用したソーシャルエンジニアリングとリモートサポートツールを組み合わせることで、一見ありふれたITとのやり取りを、より広範な侵入の足がかりに変えている可能性があります。
組織は、Teamsの外部アクセスを承認済みのパートナードメインに限定し、管理外アカウントからの招かれざる接触を無効化するとともに、予期しないサポート要求については既知の電話番号やサービスポータルを通じて確認するよう従業員を教育すべきです。
セキュリティチームはまた、QuickAssist.exeがコマンドシェルを起動する挙動、pythonw.exeを起動する不審なスケジュールタスク、異常な送信プロキシ接続についても監視すべきです。
ユーザーが偽のロック画面と疑われる画面に認証情報を入力してしまった場合、対応担当者は直ちにシステムを隔離し、クリーンなデバイスから認証情報をリセットし、有効なセッションを無効化したうえで横展開の痕跡を調査し、エンドポイントを再イメージ化する必要があります。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査を効率化して手作業を削減しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/microsoft-teams-help-desk-impersonation-attack-steals-windows-passwords/