偽のChatGPT請求メールが、ユーザーをOpenAIのログインページを模倣したコピーサイトへと誘導し、入力されたユーザー名とパスワードをそのまま盗み取る手口が確認されました。CofenseのPhishing Defense Centerに所属するJosh Varden氏が、このメールの支払いボタンをたどったところ、Googleのリダイレクトを経由して攻撃者のページに到達することを突き止めました。
この偽メールは、仕事用・個人用を問わずChatGPTユーザー全般を標的としており、契約者が実際に受け取りそうな請求書の体裁を巧みに模倣しています。偽ページに入力された認証情報は攻撃者の手に渡り、被害者はその後エラーページへと送られます。
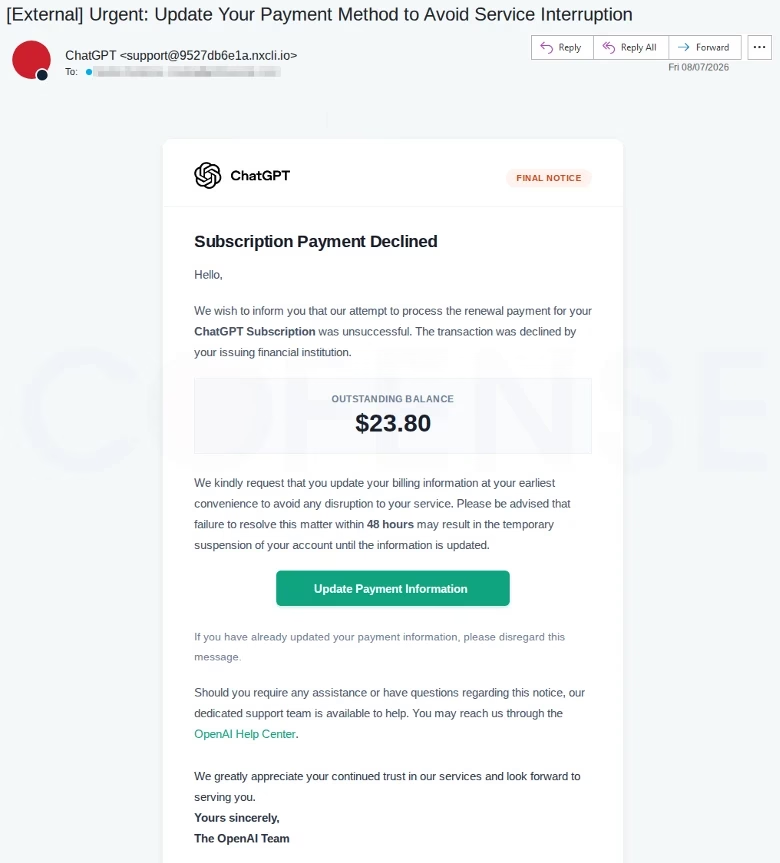
ChatGPTのフィッシングメール(出典: Cofense)
もっともらしい請求書
このメールは「ChatGPT」という送信者名で届き、件名は「Urgent: Update Your Payment Method to Avoid Service Interruption(緊急: サービス停止を避けるためお支払い方法を更新してください)」となっています。ChatGPTのロゴと「最終通知」のタグが付き、未払い残高として23.80ドルが表示されています。メールは48時間以内に請求情報を修正しなければアカウントが停止される可能性があると警告し、大きな緑色の「Update Payment Information(お支払い情報を更新)」ボタンを提示した上で、「The OpenAI Team」の署名で締めくくられています。この期限表示と太字の強調が、受信者によく確認させないまま思わずクリックさせる仕掛けになっています。
ボロが出ているのは送信元アドレスです。実際の送信元はsupport@9527db6e1a[.]nxcli[.]ioであり、OpenAIのアドレスではありません。
リンクはGoogleを経由
ボタンは直接フィッシングサイトにリンクしているわけではありません。そのURLはGoogleのAPIリダイレクトであるnotifications[.]googleapis[.]comから始まり、そこからブラウザを最終的な攻撃先へ転送する仕組みです。このため、「クリック前にリンク先を確認する」という定番の対策が通用しにくくなっています。マウスオーバーで表示されるのはOpenAIのアドレスであるはずの場所にGoogleのアドレスが表示されるという不一致であり、Varden氏はこれこそが見抜くための手がかりになると指摘しています。これに気づくには、OpenAIの請求書にGoogleのリンクが含まれる理由はないという前提知識が必要です。
偽のログインページにはChatGPTのロゴと「Welcome back」という挨拶文が表示され、その下にユーザー名とパスワードの入力欄が並んでいます。本物のログインページはauth.openai.comにあり、注意深く見ればブラウザのアドレスバーでその違いが確認できます。
ブロック・確認すべきポイント
Cofenseは3つの指標を挙げています。Googleのリダイレクトリンクと、同じnxcli[.]ioホスト上の2つのパス(login.phpとkey.php)です。メールセキュリティ担当チームは、これら3点をログ内で検索することができます。ChatGPTを利用している一般ユーザーにとって重要な確認方法は、わずか2秒で済みます。パスワードを入力する前に、アドレスバーを確認し、auth.openai.comと表示されているかどうかをチェックすることです。
翻訳元: https://www.helpnetsecurity.com/2026/09/17/chatgpt-phishing-email-openai-password/