
ハッカー、偽の宿泊客クレームでホテルを標的に ブロックチェーン悪用型RATマルウェアを配布
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
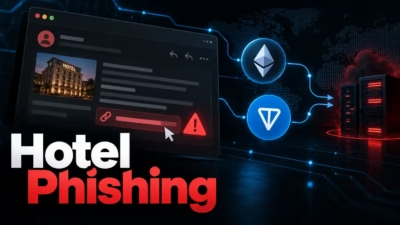
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し
Cofenseは、測定とレポーティングのオーケストレーション層であるCofense Command Centerを通じて、AI駆動型フィッシング防御プラットフォームを拡張したと発表しました。新たに導入された「コンピテンシー・ダッシュボード」は、従業員がフィッシングの脅威をどのように認識し、報告し、対応
脅威アクターがOpenAIのChatGPTサービスを装った認証情報詐取キャンペーンを増加させており、企業・個人双方の環境で生成AIの利用が拡大している状況を悪用しています。 最近確認されたキャンペーンでは、偽のサブスクリプション支払い通知を使って被害者を誘導し、巧妙に作られた偽のChatGPTログインページを通じてO
脅威アクターが、緊急性を演出した偽のサブスクリプション支払いメールでChatGPTユーザーを標的にし、認証情報を盗むウェブサイトへ誘導しています。 Cofenseのフィッシング防御センター(PDC)が特定したこのフィッシングキャンペーンは、OpenAIになりすまし、受信者に対して48時間以内に支払い情報を更新するよう
偽のChatGPT請求メールが、ユーザーをOpenAIのログインページを模倣したコピーサイトへと誘導し、入力されたユーザー名とパスワードをそのまま盗み取る手口が確認されました。CofenseのPhishing Defense Centerに所属するJosh Varden氏が、このメールの支払いボタンを
財務部門は請求書や契約書、支払通知、購買関連のメールを絶えず処理しており、そのためメールは脅威アクターにとって最も一般的な初期侵入経路のひとつとなっています。Cofenseによると、攻撃者は緊急性を演出する手口に頼るのではなく、正当な業務連絡そっくりのフィッシングメールを使って、こうした業務フローの隙
脅威アクターたちは、無差別に大量送信する従来型のフィッシング攻撃から離れ、標的のデバイスやオペレーティングシステムに合わせて自動的に内容を変化させるキャンペーンへと移行しつつあります。アンチフィッシングセキュリティベンダーのCofenseは本日、脅威アクターがフィッシング手口を高度化させている最新の手法をまとめた調査結
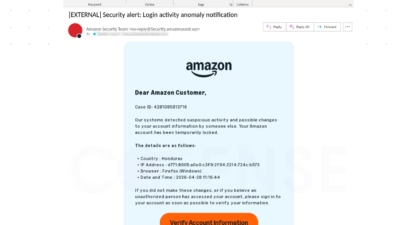
新たなClickFix マルウェアキャンペーンが、Amazonというブランドの信頼性を逆手に取り、同社の顧客を標的にしています。この手口を発見したのは、Cofense Phishing Defense Centerの研究者たちです。この攻撃の特筆すべき点は、被害者自身にマシンを感染させてしまうこと
ClickFixキャンペーンは、さまざまなセキュリティ研究者によると勢いを増して...