ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。
Softwaresupply chain
攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトという、いずれも完全に正規の3つの要素を組み合わせ、Google広告の審査や広告モデレーションを回避する手法を編み出しました。
攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトという3つの完全に正規の要素を連結させ、違法カジノの広告キャンペーンを広告ネットワークの審査から巧妙にすり抜けさせていました。
侵害されたドメインkm.chpc.ac.thは、タイの単科大学のもので、認定教育機関向けに予約された.ac.thゾーンに属しています。攻撃者が狙っていたのは、まさにこの信頼シグナルでした。
リダイレクトチェーンの内部構造
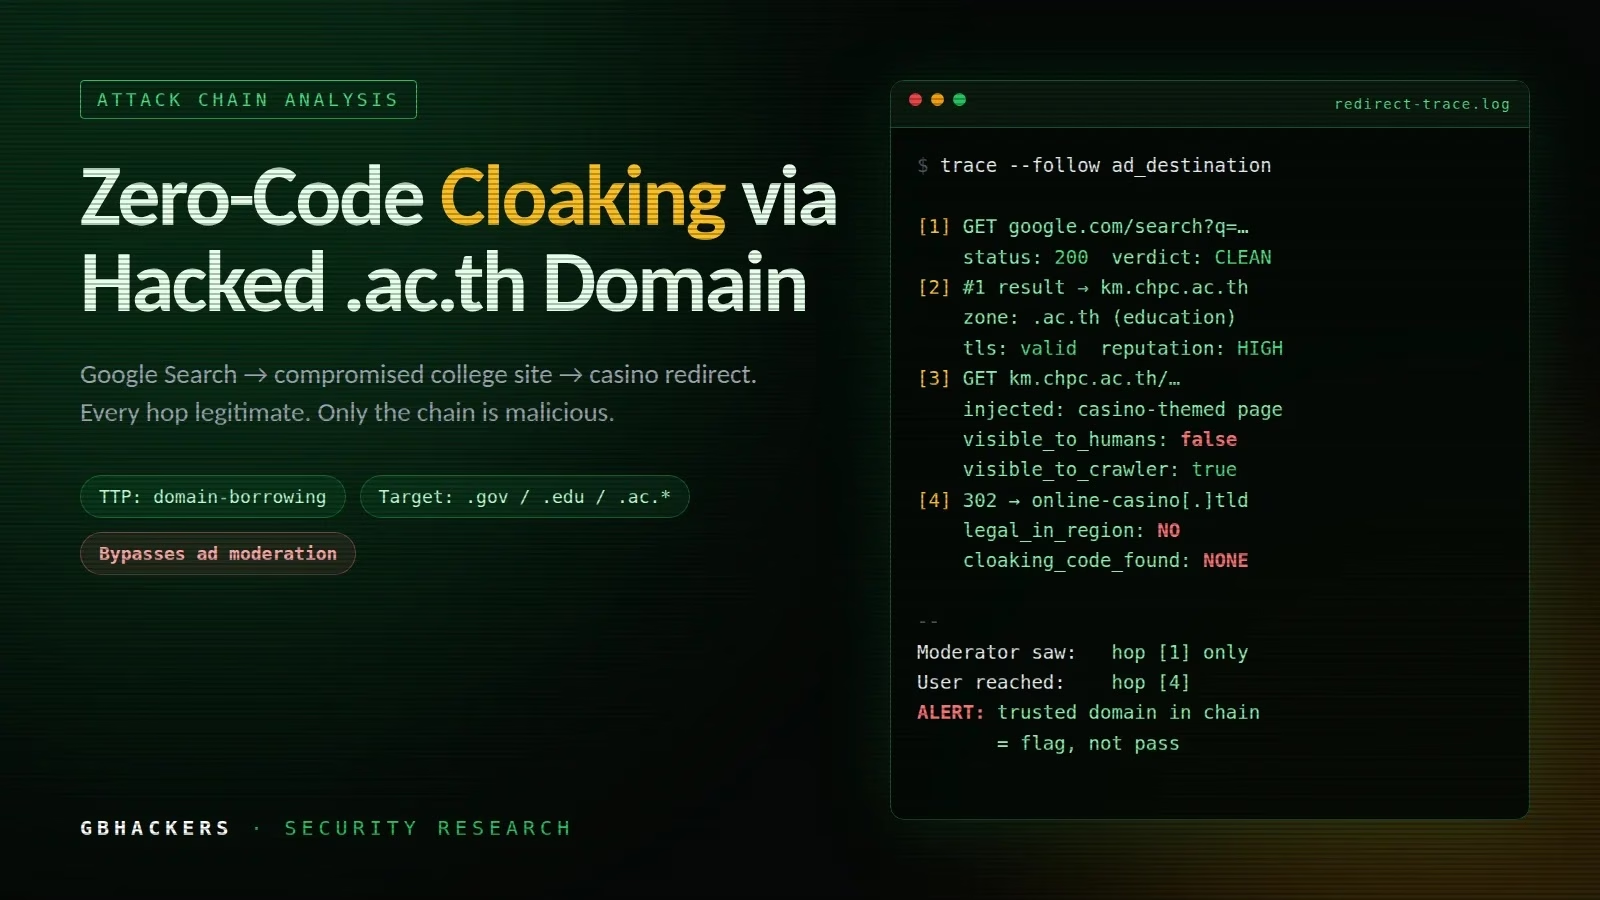
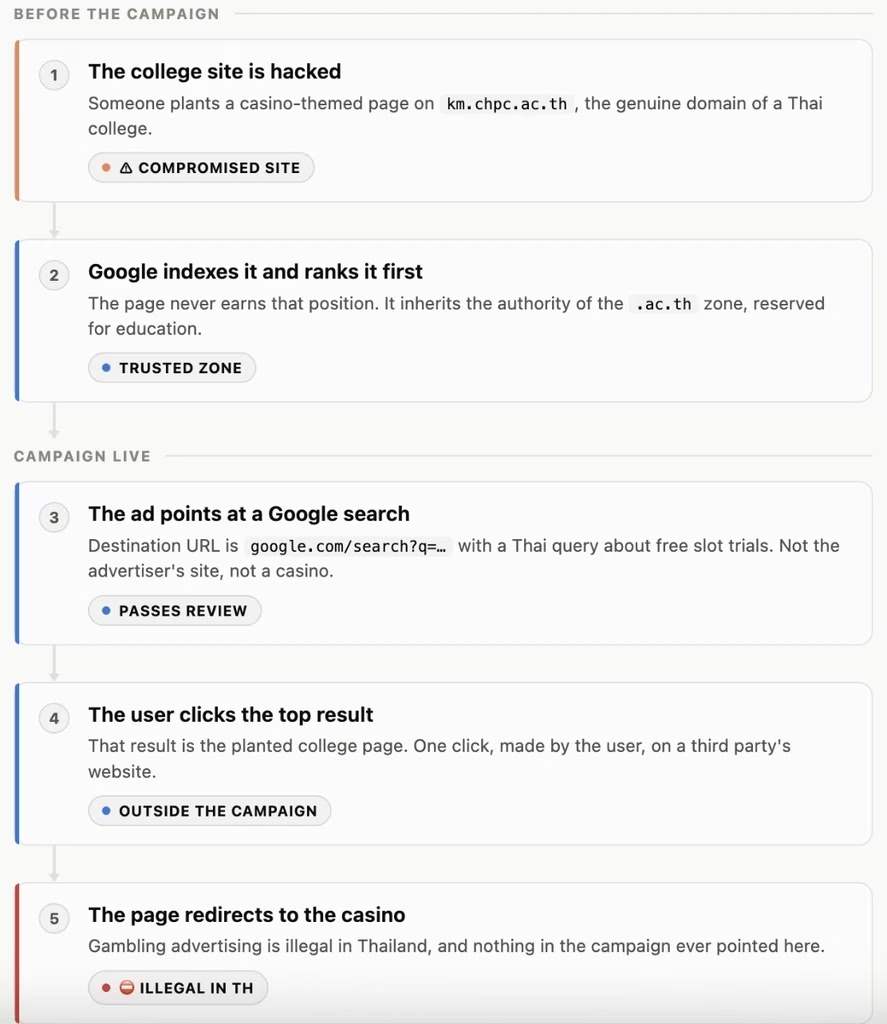
ADEXの監視チームが気付いたのは、ある広告主の遷移先URLがランディングページではなく、Google検索クエリを指し示していたという点でした。このチェーンを分解すると、次のようになります。
- 広告クリック→Google検索結果。 広告の遷移先URLは、特定のクエリに対するGoogleの検索結果ページ(SERP)を読み込みます。モデレーターや自動クローラーから見れば、遷移先は無害なGoogleのページに過ぎません。
- 汚染された検索結果1位。 攻撃者はすでにkm.chpc.ac.thを侵害しており、そこにカジノをテーマにしたページを仕込んでいました。ホストとなるドメインが強い組織的な信頼性を持つことを利用し、ハッカーは検索エンジンのランキングを操作して、この不正に埋め込まれたページを対象クエリのインデックスに登録させ、検索結果の1位に表示させます。
- 信頼されたクリック→リダイレクト。 検索結果のトップをクリックしたユーザーは、タイでは広告掲載が違法なオンラインカジノへ転送されます。
この手口の巧妙な回避ポイントは、悪意ある転送先が広告の宣言されたリンク先から1クリック離れた、広告主が所有しない第三者のインフラ上に置かれている点にあります。
ランディングURLを解決して検査する従来型の広告検証ツールでは、何ら問題が見つかりません。なぜなら、ランディングURL自体には何の問題もないからです。
従来型のクローキング検知が通用しない理由
従来型のクローキングは、サーバー側のロジックに依存します。訪問者を検査し、Googlebotなのか、モデレーターのヘッドレスブラウザなのか、あるいは人間なのかを判定した上で、それに応じて異なるコンテンツを提供する仕組みです。
検知戦略は、このフィンガープリント偽装、IPローテーション、そして人間に見せかけようとする挙動ベースのクローリングを前提に構築されています。
しかし今回のキャンペーンには、そうした仕組みは一切当てはまりません。コードのパスに分岐は存在しないのです。人間であれボットであれ、すべての訪問者が同じGoogleのページ、同じ大学のページ、そして同じリダイレクトを受け取ります。
違いが生じるのは提供されるコンテンツの内容ではなく、審査担当者がそのチェーンをどこまで追跡するかという点です。ADEXが述べているように、「違反を成立させていたのは、これらの組み合わせそのものだった」のです。
同じ手口が世界規模で展開
このタイの単科大学は、孤立した侵害事例ではありません。ADEXが引用する公開データによれば、攻撃者が数千のウェブサイトを侵害して不正なリダイレクトやギャンブル関連のスパムを注入するという、信頼性の高い公的機関・学術機関のドメインを狙った根底の手口は、すでに組織的な産業と化しています。
| 地域 | 調査結果 | 出典 |
|---|---|---|
| タイ | 約1,000の公的機関サイトに約3,000万件のギャンブル関連URL、公衆衛生省だけで約800万件の不正スクリプトが注入 | デジタル経済社会省 |
| インドネシア | 683の政府機関・教育機関サイトがブロック(.go.idが461、.ac.idが222) | 通信情報省 |
| インドネシア | 147のサイトが侵害され、ギャンブル関連キーワードを含むページが346件、.ac.idの被害が最も深刻(65サイト) | 2025年8月の学術クロール調査 |
| 世界 | アンダーグラウンド市場で15,000件以上の侵害済み.gov、.edu、各国別ccTLDドメインへのアクセスが販売、トルコのギャンブル市場に重点 | Netcraft |
| 世界 | 500以上の政府機関・大学サイトにまたがる注入キャンペーン | cSide |
| ベトナム | .gov.vnおよび.edu.vnでも同様のパターン、サイバーセキュリティへの投資不足が原因とされる | ベトナム当局 |
インドネシアのデータで見つかった不正コンテンツの大半は、CSSによって人間の訪問者からは隠されている一方、クローラーからは完全に読み取り可能な状態になっていました。
MasterCoding Skills
ADEXは、これは仕組みとしてはタイのサイトで見られたのと全く同じ手口であり、リダイレクトの代わりにマークアップを使って実装されているだけだと指摘しています。
ポリシーの抜け穴
Googleの「サイトの評判の悪用」に関するスパムポリシー(2024年3月に導入、2024年11月には「サイト所有者が関与していなかった」という免責事項を撤廃する形で厳格化)は、自サイトのランキングを第三者コンテンツに意図的に貸し出す発行者を対象としています。
ハッキングされた大学は加害者ではなく被害者であるため、このポリシーはこの種の悪用に対してほとんど実効的な対策になっていません。
検知・対策のためのガイダンス
ADEXが広告ネットワーク、広告主、検証ベンダー向けに示す推奨事項は次の通りです。
- 制限されたTLDゾーンは「合格」ではなく「警戒フラグ」として扱う。 リダイレクトチェーンのどこかに.ac.*、.gov、.edu、.mi.*、.go.*が現れた場合は、審査を強化してください。自動的にブロックする必要はありませんが(そのキャンペーン自体は正規である可能性もあります)、自動承認もすべきではありません。
- 最終的な遷移先までチェーンをたどる。 宣言されたランディングページだけを検査するのでは不十分です。そのランディングページ自体が規約に準拠している場合はなおさらです。ADEXは「悪意のあるものは、その裏側に潜んでいる」と述べており、マルバタイジング(不正広告)キャンペーンは標準的なクローラーのスキャンを回避する多段階のトラフィック配信システムを頻繁に悪用していると指摘しています。
- 承認後も再検証を行う。 リダイレクトチェーンは、キャンペーンが審査を通過した後でも、いつでも作り替えられる可能性があります。
- TLSを正当性の証としては信用しない。 有効な証明書があっても、コンテンツやその背後にあるリダイレクトの挙動については何の保証にもなりません。
特に学術機関や公的機関のサイト運営者に向けては、次のような対策が挙げられます。
- 忘れられたサブドメインを棚卸しする。 放置されたDNSレコードは、サブドメイン乗っ取り攻撃や不正な評判ハイジャックに容易につながりかねず、親ドメインの信頼性を脅威アクターに利用されてしまいます。
- 攻撃者と同じ視点で自ドメインを検索する。 site:検索クエリと、現地語でのギャンブル、カジノ、アダルト系キーワードを組み合わせて調べてください。不正に注入されたページは、通常のナビゲーションからは見えないように作られている一方、検索エンジンには完全に見える形になっています。
ADEXはこの傾向を、目新しい出来事ではなくエスカレーションの一環として位置づけています。「ドメインが信頼のシグナルとして機能しなくなったのは、今に始まったことではない。大手企業のCDNを通じてマルウェアが配布されるようになった、はるか以前からのことだ」
Anti-malwaresoftware
かつて攻撃者は無名の、あるいは半ば放置されたドメインに頼っていましたが、今やその標的は、より知名度が高く信頼されたターゲットへとシフトしています。
ADEXは、AdTech Holding傘下のAI駆動型不正対策・トラフィック品質プラットフォームです。