タイのどこかにある、ある大学のウェブサーバーが二重生活を送っています。昼間は学生や教職員向けのサイトとして機能します。
しかしその裏では、管理者の知らないうちに、不正広告詐欺チェーンの中で最も説得力のあるリンクとして利用されていました。不正広告対策を手がける研究者集団ADEXは、これを「クローキングコードを使わないクローキング」と表現しています。
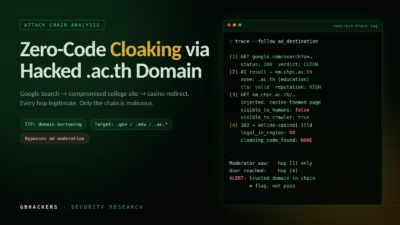
その仕組みはシンプルさゆえにある種の巧妙さを備えています。広告主は広告枠を購入する際、リンク先をランディングページではなくGoogle検索結果に設定します。その検索の上位に表示されるのが、タイの規制対象である教育機関用ドメイン「.ac.th」に属する実在の大学ドメイン、km.chpc.ac.thです。
これをクリックすると、オンラインカジノのサイトに誘導されます。同国ではオンラインカジノの広告掲載は違法です。この過程で、偽サーバーを立ち上げたり、ユーザーエージェントを偽装したり、ボットと人間に異なるコンテンツを出し分けたりする行為は一切発生していません。
チェーンを構成する要素はすべて、見た目どおりのものです。詐欺の本質は、その「組み合わせ方」自体にあります。
この事例が広告業界の枠を超えて注目に値するのは、まさにこの点です。20年間にわたり、この業界の信頼モデルは、ある静かな前提の上に成り立ってきました。それは「ドメインを見れば、その運営者が誰なのかがある程度わかる」というものです。
.govや.edu、.ac.thといったサフィックスは、「責任を持つ誰かがこれを所有している」ことを示す一種の速記符号でした。今回のADEXの調査結果は、この前提がもはや成立しないこと、そして防御側が気づくよりも先に攻撃者がそのことに気づいていたことを示す、新たな証拠の一つです。
タイの大学の事例は、決して例外的なものではありません。むしろ、ある市場全体から抽出された一つのサンプルに過ぎません。ADEXは、この市場の規模を示す公開データを指摘しています。
タイのデジタル経済社会省自身の調査によれば、公共機関のサイト約1,000件にわたり、ギャンブル関連URLが約3,000万件も散在しているといいます。これは、脅威アクターが正規ドメインを組織的に侵害してギャンブルサイトへのトラフィックを誘導している実態を反映しており、公衆衛生省だけでも約800万件の悪意あるスクリプトが埋め込まれていたとされています。
隣国インドネシアでは、通信情報省がギャンブルコンテンツを含む政府・教育機関サイト683件をブロックしており、2025年8月に発表された学術研究では、大学ドメインである「.ac.id」ゾーンが最も深刻な被害を受けていることが明らかになっています。
さらに視野を広げると、Netcraftは、すでに侵害済みの.gov、.edu、国別コードドメインを1万5,000件以上の中から購入者が選んで買える、アンダーグラウンドの闇市場の存在を文書化しています。その需要の多くは、トルコのギャンブル市場から来ているとされています。
別の調査では、cSideの研究者らが、世界中の政府・大学サイト500件以上にわたるインジェクション攻撃キャンペーンを追跡しています。
ベトナムも、自国の.gov.vnおよび.edu.vnドメインで同様の傾向を確認しており、注目すべきことに、その原因を明確に名指ししています。すなわち「公共機関がセキュリティに投資しないため、攻撃者が何度でも戻ってくる」というものです。
これらの事例に共通するのは、いずれも高度な侵入手法ではないという点です。これは、管理が行き届いていないインフラに対する日和見的な侵害であり、攻撃者にとっての価値は、サーバー上のデータではなくそのアドレスが持つ「評判」そのものにあります。
広告審査担当者の視点に立ってみましょう。表示されるリンク先URLはGoogleの検索結果ページに解決されます。Googleがフラグを立てられることはまずありません。
審査担当者はそのまま通過させてしまいます。自動検証クローラーの視点から見ても、結果は同じです。さらに、検索結果の最上位リンクまで実際にクリックして確認するような念入りな審査担当者であっても、たどり着く先は有効なTLS証明書を備えた教育機関ドメインです。
標準的な審査ツールキットには、「この正規ドメイン上のこの正規ページは、最終的にあなたを違法なサイトへ送り込みます」と判定できる仕組みは一切備わっていません。
ADEXの見解は率直です。「単一のランディングページをチェックするだけでは不十分です。今回のようなケースでは、ランディングページ自体は何のルールにも違反していないからです。悪意ある要素は、その裏側に潜んでいます」。
Googleは、こうした隣接する不正行為への対応も試みています。2024年3月に導入され、同年11月に強化された「サイトの評判の悪用」ポリシーは、サードパーティに自社の検索順位を意図的に間借りさせているパブリッシャーを標的としたものです。
しかしこのポリシーは、あくまで自ら進んで場所を貸す「大家」を想定して書かれており、不法侵入の「被害者」を想定したものではありません。ハッキングされた大学は、自らの評判を貸し出したのではなく、盗まれたのです。ADEXが指摘するように、このルールはこうしたケースにはほとんど保護をもたらしません。
「信頼の指標としてのドメインは、これよりもずっと前から機能しなくなっていました」とADEXは言います。「マルウェアが大手企業のCDNを通じて配布され始めた頃からです」。新しいのは、その野心の大きさです。
かつては無名で半ば放置されたドメインに身を隠していた攻撃者たちは、今や最も信頼されているドメインを意図的に狙っています。なぜなら、そここそが信頼の集まる場所だからです。
ここから導かれる実践的な指針があります。広告ネットワークおよび広告主に対してADEXが提案するのは、.ac.*、.gov、.edu、.mi.*、.go.*といった規制対象ゾーンを「審査を打ち切る理由」としてではなく、「より厳しく調べるべき理由」として扱うことです。またリダイレクトチェーンはいつでも組み替えられ得るため、承認後もキャンペーンを再チェックすることが求められます。
教育機関などの当事者自身に対する助言は、より地味で、しかしより困難なものです。自分たちが忘れているサブドメインの存在を常に把握しておくこと、そして攻撃者と同じ視点で定期的に自らのドメインを検索してみること。なぜなら、そこに埋め込まれたページは、あなた自身には見えず、クローラーだけに見えるように作られているからです。
これらはどれも華やかな対策ではありません。しかしその代償として待っているのは、教育機関を示すサフィックスが何の意味も持たず、有効な証明書が何の意味も持たず、そしてSEOポイズニングによって操作されたGoogle検索結果の1ページ目が、カジノへ至る単なる中継地点の一つに成り下がってしまうウェブの世界です。
ADEXは、AdTech Holding傘下のAI駆動型不正対策・トラフィック品質プラットフォームです。
翻訳元: https://cyberpress.org/the-trusted-domain-is-dead-a-hacked-thai-college-just-proved-it/