
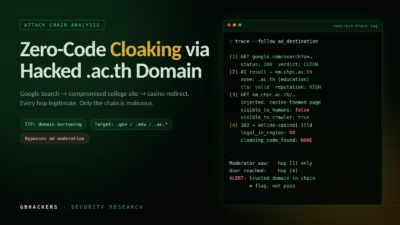
「ゼロコード・クローキング」——攻撃者はGoogle検索とハッキングされた.ac.thドメインを悪用して広告審査を回避
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
タイのどこかにある、ある大学のウェブサーバーが二重生活を送っています。昼間は学生や教職員向けのサイトとして機能します。 しかしその裏では、管理者の知らないうちに、不正広告詐欺チェーンの中で最も説得力のあるリンクとして利用されていました。不正広告対策を手がける研究者集団ADEXは、これを「クローキングコードを使わないク
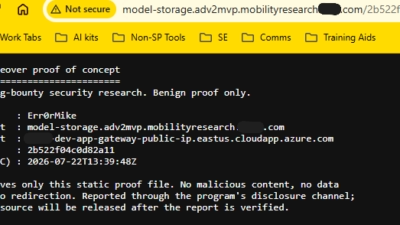
放置されたDNSレコードの実態 忘れ去られたドメインレコードは、企業ネットワーク内にひっそりと潜んでいることがよくあります。こうした放置されたエントリは、クラウドリソースの期限切れとともに深刻なセキュリティリスクを生み出します。最近、Silent Pushのセキュリティ研究者たちがこの脆弱性につい

「ダングリングDNSテイクオーバー」とは、クラウドリソースが削除された後もDNSレコードがそのリソースを指し続けている場合に、悪意ある者がサブドメインを乗っ取ることを可能にする既知の攻撃手法です。リンクは「宙ぶらりん(dangling)」のまま、何も指さない状態で放置されます。単純なセキュリティ衛生管理の不備によるも
これは野生で検出された初の悪性Microsoft Outlookアドインです。しかし、これを開発した人物が攻撃者というわけではありません。2022年、あるデベロッパーが会議日程調整ツール「AgreeTo」を開発し、Microsoft Office Add-in Storeに公開しました。ツールは機能し、ユーザーからも好