
Androidファームウェア組み込み型マルウェア、広告詐欺とプロキシボットネットで収益化
「Midnight Mimosa」は、ファームウェアに埋め込まれたAndroidマルウェアのキャンペーンです。感染したスマートフォンを、広告詐欺や住宅用プロキシサービスによって収益化しています。 10月8日に公表されたこの攻撃では、約2年間にわたり150カ国以上で数千台の端末が被害を受けました。対象の大半は、Medi
「Midnight Mimosa」は、ファームウェアに埋め込まれたAndroidマルウェアのキャンペーンです。感染したスマートフォンを、広告詐欺や住宅用プロキシサービスによって収益化しています。 10月8日に公表されたこの攻撃では、約2年間にわたり150カ国以上で数千台の端末が被害を受けました。対象の大半は、Medi
格安のAndroidスマートフォンの一部には、誰も望んでいない「おまけ」が付いています。箱を開ける前から、すでにマルウェアがインストールされているのです。Bitdefenderのセキュリティ研究者らは、MediaTek製プラットフォームを採用した低価格Androidデバイスに影響を及ぼす広告詐欺の手口「Midn
低価格のAndroidスマートフォンに、ファームウェアへ悪意あるソフトウェアが組み込まれた状態で出荷されるマルウェアキャンペーン「Midnight Mimosa」が見つかりました。攻撃者は、ユーザーに気付かれることなくアプリをインストールし、広告詐欺を働き、端末をレジデンシャルプロキシに変えることができます。 このマ
Bitdefenderのセキュリティ研究者は、MediaTekプラットフォームを採用した低価格のマルチブランドAndroid端末で動作するマルウェアキャンペーン(「Midnight Mimosa」と命名)を特定しました。このマルウェアは端末のファームウェアにプリインストールされた状態で出荷されます。私たちは、端末ごとに
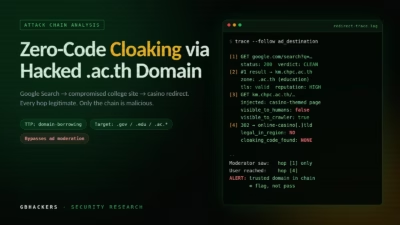
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
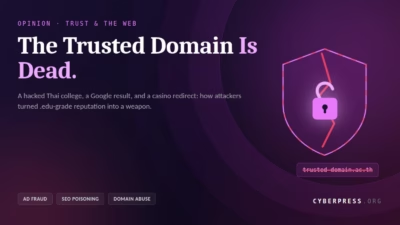
タイのどこかにある、ある大学のウェブサーバーが二重生活を送っています。昼間は学生や教職員向けのサイトとして機能します。 しかしその裏では、管理者の知らないうちに、不正広告詐欺チェーンの中で最も説得力のあるリンクとして利用されていました。不正広告対策を手がける研究者集団ADEXは、これを「クローキングコードを使わないク
Google Playの「早期アクセス」プログラムは、開発者が正式リリース前にアプリを改善するため、初期ユーザーから有益なフィードバックを集められる仕組みです。ユーザーは公式ローンチ前の開発中アプリやゲームを試すことができます。このやり取りはユーザーと開発者の間で行われるものであり、ユーザー同士のものではありません。
NYUとRadboud大学の研究チームは、Googleの公開広告アーカイブ内から欺瞞的なソフトウェア広告を見つけ出すツールの開発に1年をかけました。そのツールは実際に機能します。しかし同時に、より不快な事実も浮かび上がらせました。悪質な広告をGoogleに報告しても、その広告や背後にあるドメインの掲載
Kasperskyの研究者は、車載ヘッドユニット専用に設計されたとみられる初のマルウェアを発見し、悪名高いBadBoxボットネットとの関連性を確認しました。 このマルウェアは、中国企業DoFunが製造するAndroid搭載のアフターマーケット向けインフォテインメントシステム上で発見されました。同製品は中国をはじめAP
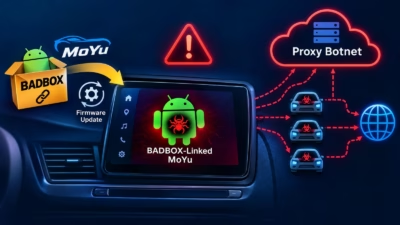
セキュリティ研究者らは、Androidベースの車載ヘッドユニット(カーナビ・車載インフォテインメントシステム)を専門に狙う、初めて確認されたマルウェアキャンペーンを発見しました。この攻撃は、悪名高いBADBOXボットネットと関連のある脅威アクター「MoYu Group」によるものと高い確度で特定されています。 今回の
すべての記事を読み込みました