HUMANのSatori Threat Intelligence and Research Teamは、入札数ベースで過去最大規模の広告詐欺として公表された「BADBOX 3.0」を発見し、その阻止に成功しました。
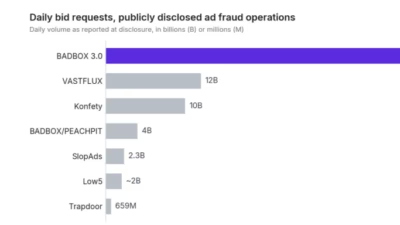
この詐欺は最盛期に1日あたり約400億件の入札リクエストを生み出し、Human Defense Platformが観測したコネクテッドTV(CTV)トラフィックの4%超を占めました。これは、従来の記録保持者であるVASTFLUXのピーク時の3倍以上にあたります。
入札リクエストとは、広告を表示する機会をめぐって広告主に競争を促すものです。この数字は、400億回の広告が視聴されたことや、購入が成立したこと、400億台のデバイスが感染したことを意味するものではありません。
この詐欺は主に低価格のストリーミングボックスを利用していましたが、一部の不正リクエストは、実際の視聴デバイスからはまったく送信されていませんでした。
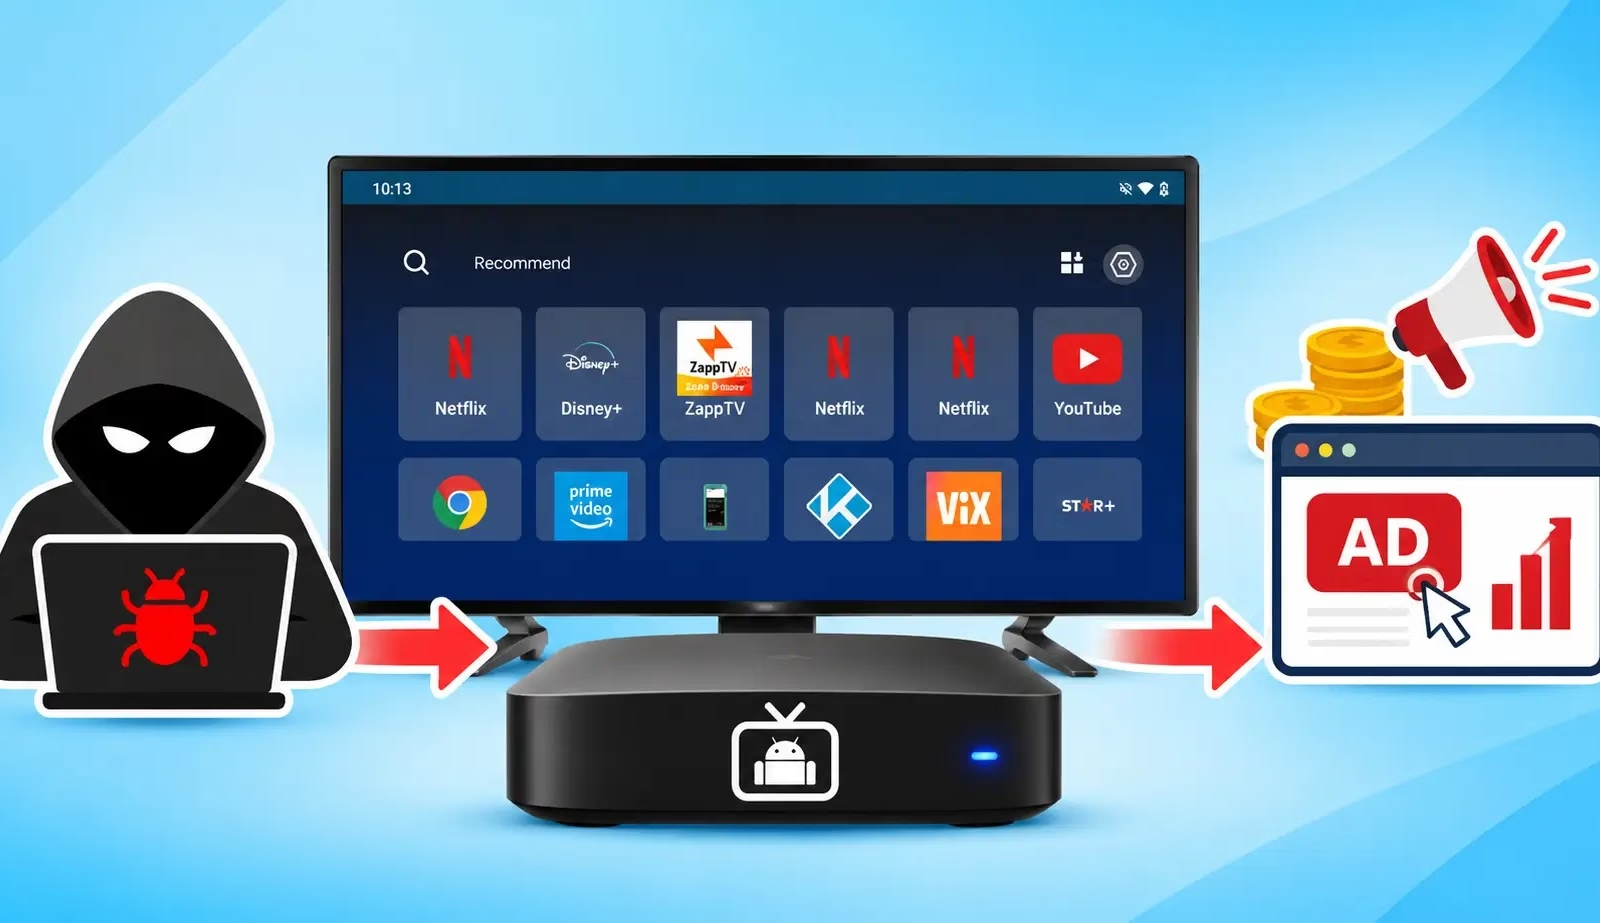
被害を受けたデバイスの多くは、認証を受けたAndroid TVデバイスではなく、Android Open Source Projectを搭載した非認証のボックスでした。研究者は、システムアプリに偽装したバックドアを発見しました。このバックドアはコマンド&コントロール(C2)サーバーと通信し、指示を受け取っていました。
C2サーバーは、感染デバイスを公開コードリポジトリ上にある不正モジュールのカタログへ誘導していました。バックアップコピーも保持されていたため、個々のファイルが削除されても、モジュールは利用可能な状態が保たれていました。
感染したボックスでは、マルウェアが非表示のウィンドウで動画広告を再生していました。所有者からは、画面は通常どおりに見えていました。
入札リクエストは、正規のストリーミングアプリから送信されたように装っていましたが、実際にはそれらのアプリがインストールされている必要はありませんでした。研究者は、なりすまされたアプリの1つと本来の対象ハードウェアを検証しましたが、悪意のある挙動は確認されませんでした。
別のモジュールは、所有者の同意なく、デバイスを11種類あるレジデンシャルプロキシネットワークのいずれかに登録していました。これらのネットワークは、第三者のトラフィックを家庭のインターネット回線経由で中継するため、不正なリクエストが通常の家庭での視聴のように見えていました。
なりすまされたアプリの1つでは、全体のリクエストの約40%、米国からのリクエストの80%が、レジデンシャルプロキシの出口として判定されたアドレスから送信されていました。
HUMANはさらに、サーバーサイド広告挿入(SSAI)の偽装も確認しました。これは、視聴者のストリームに広告が挿入されたと偽る手口です。こうしたケースでは、視聴者のデバイスは存在せず、広告も再生されていませんでした。Satoriは、このモジュールカタログを中国の電子機器メーカーTXCZに関連付けています。
研究者は、TXCZとの関連を示す根拠をいくつか挙げています。TXCZのドメインがダウンロードや広告設定の配信に使われていたこと、一部のモジュールがTXCZ固有のデバイスプロパティを確認していたこと、リポジトリの記録に、モデルとファームウェアバージョン別にまとめた稼働中のTXCZデバイスの一覧が含まれていたことです。
Googleが主導した別の関連する取り組みでは、XCPEが阻止されました。研究者は、XCPEが200以上の国と地域にまたがる100万台超の感染デバイスと関連していたとしています。humansecurityが明らかにしました。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hijacked-tv-boxes-fuel-ad-fraud/