「BADBOX 3.0」は、安価なストリーミングボックスを、隠れた動画広告プレーヤーおよびレジデンシャルプロキシに変えてしまう攻撃キャンペーンです。
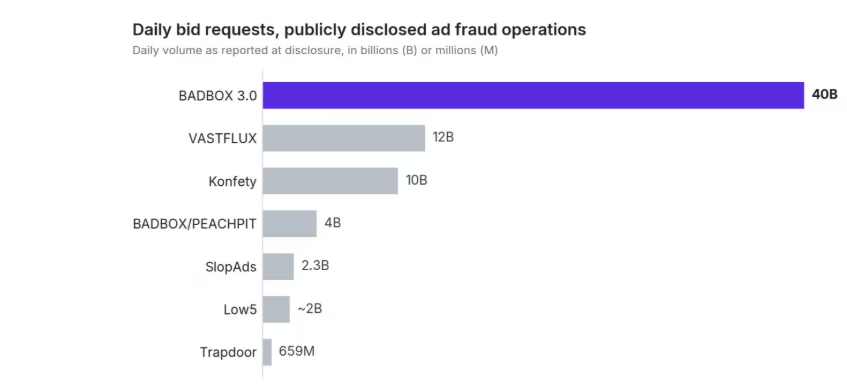
最盛期には1日あたり約400億件の入札リクエストを生成しており、HUMANのプラットフォームで観測されたコネクテッドTV(CTV)トラフィック全体の4%超を占めていました。
この規模は、VASTFLUXがこれまで公表されていた最高記録の3倍を上回ります。なお、入札リクエストとは広告枠を購入する機会を指すもので、実際の広告表示や支払いが完了したことを意味するものではありません。
被害の中心は、GoogleのAndroid TV OSではなく、Android Open Source Projectを搭載したノーブランド端末です。これらのボックスはPlay Protectの認証を受けていませんでした。
運営者はこれらのモジュールを公開コードリポジトリで管理し、別の場所にもバックアップを保持していました。そのため、一つのリポジトリを閉鎖しても、配信を確実に止められるとは限りません。
プロキシモジュールは、所有者の同意なく、感染した端末を11のレジデンシャルプロキシネットワークに登録していました。
各ボックスは出口ノードとして機能し、第三者のトラフィックを家庭のインターネット回線経由で転送します。その結果、通信は当該家庭のパブリックIPアドレスから発信されたように見えます。
Satoriの研究者らはこのキャンペーンを追跡し、システムアプリケーションを装ったバックドアに行き着きました。感染した端末はコマンド&コントロール(C2)サーバーに接続し、読み込むべきモジュールの指示を受け取っていました。
Satoriの分析によると、プロキシネットワークの一つである「PXYEDGE」は、BADBOX 2.0の調査で研究者が明らかにした「IpMoYu」の後継にあたります。両サービスは、インフラやプロキシのコード系統、端末にタスクを割り当てるサーバーを共有していました。
このマルウェアは、視聴者には見えないウィンドウで動画広告を再生していました。一方で入札リクエストでは、その広告枠が正規のストリーミングアプリのものであると偽っていました。
マルウェア除去サービス
Satoriは、なりすまされたアプリの一つを、本来の対象ハードウェアで検証しましたが、不審な挙動は確認されませんでした。
このアプリIDを名乗るリクエストのうち、全体の約40%、米国発のリクエストでは80%が、レジデンシャルプロキシの出口と判定されたアドレスから送信されていました。
研究者らは、サーバーサイド広告挿入(SSAI)の偽装も観測しました。実在しない視聴者の端末を対象に、ストリームへ広告が挿入されたと主張するリクエストが送られていたのです。
HUMANの無効トラフィック分類では、アプリのなりすましは「虚偽表示(False Representation)」に、ユーザー操作なしで広告を要求するソフトウェアは「自動ブラウジング(Automated Browsing)」に該当します。
レポートは、確認された活動をMITRE ATT&CKの手法T1071.001、T1105、T1573、T1608.001、T1407、T1406、T1620、T1104に対応付けています。
広告業界の分類は、そのトラフィックがなぜ無効なのかを示すものです。一方、ATT&CKは、マルウェアとそのインフラがどのように動作するかを説明するものです。
マルウェア除去サービス
Satoriは、このモジュール群が中国の電子機器メーカーTXCZと関連していると結論づけました。根拠は、コマンドインフラ、メーカー固有の端末チェック、そして広告設定を配信していた同社のドメインです。
今回の発見は、2023年の最初のBADBOX調査から続く系譜を広げるものです。当時Satoriは、低価格のAndroidデバイスへのアクセスに、Triadaを基にしたファームウェアバックドアを発見していました。
続く2025年のBADBOX 2.0の調査では、222の国と地域で1,000万台超の端末への影響が確認されました。ただし、この数字はBADBOX 3.0の感染規模を示すものではありません。
これとは別に、Google主導で、130万台超のセットトップボックスを組み込んだボットネット「XCPE」の無力化作戦も実施されました。この作戦では、BADBOX 3.0の一部を担うドメインも複数停止されました。ただし、XCPEの端末数はBADBOX 3.0の被害規模の推定値ではありません。
広告主にとって、今回の事例は根本的な検証上の問題を突きつけています。よく知られたアプリ名も、家庭のIPアドレスも、広告が視聴者に届いた証拠にはならないということです。一般消費者に対しては、Googleは、Android TV端末を選ぶ際にPlay Protectの認証を受けているか確認するよう推奨しています。
IOC(侵害指標)
| 指標 | 役割 |
|---|---|
| api.drgdj[.]top | バックドアが通信するモジュール一覧取得・ログ送信用エンドポイント。広告詐欺サンプルが通信するモジュール読み込み用バックエンド |
| file.drgdj[.]top | 運営者が管理するペイロード配信ホスト |
| gh.drgdj[.]top | ネットワークブロックを回避するための自前のGitHubプロキシ |
| drgdj[.]top | 親ドメイン |
| api.pixelpioneerss[.]com | モジュールC2 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
セキュリティ監査
翻訳元: https://gbhackers.com/malware-hidden-cheap-tv-boxes/