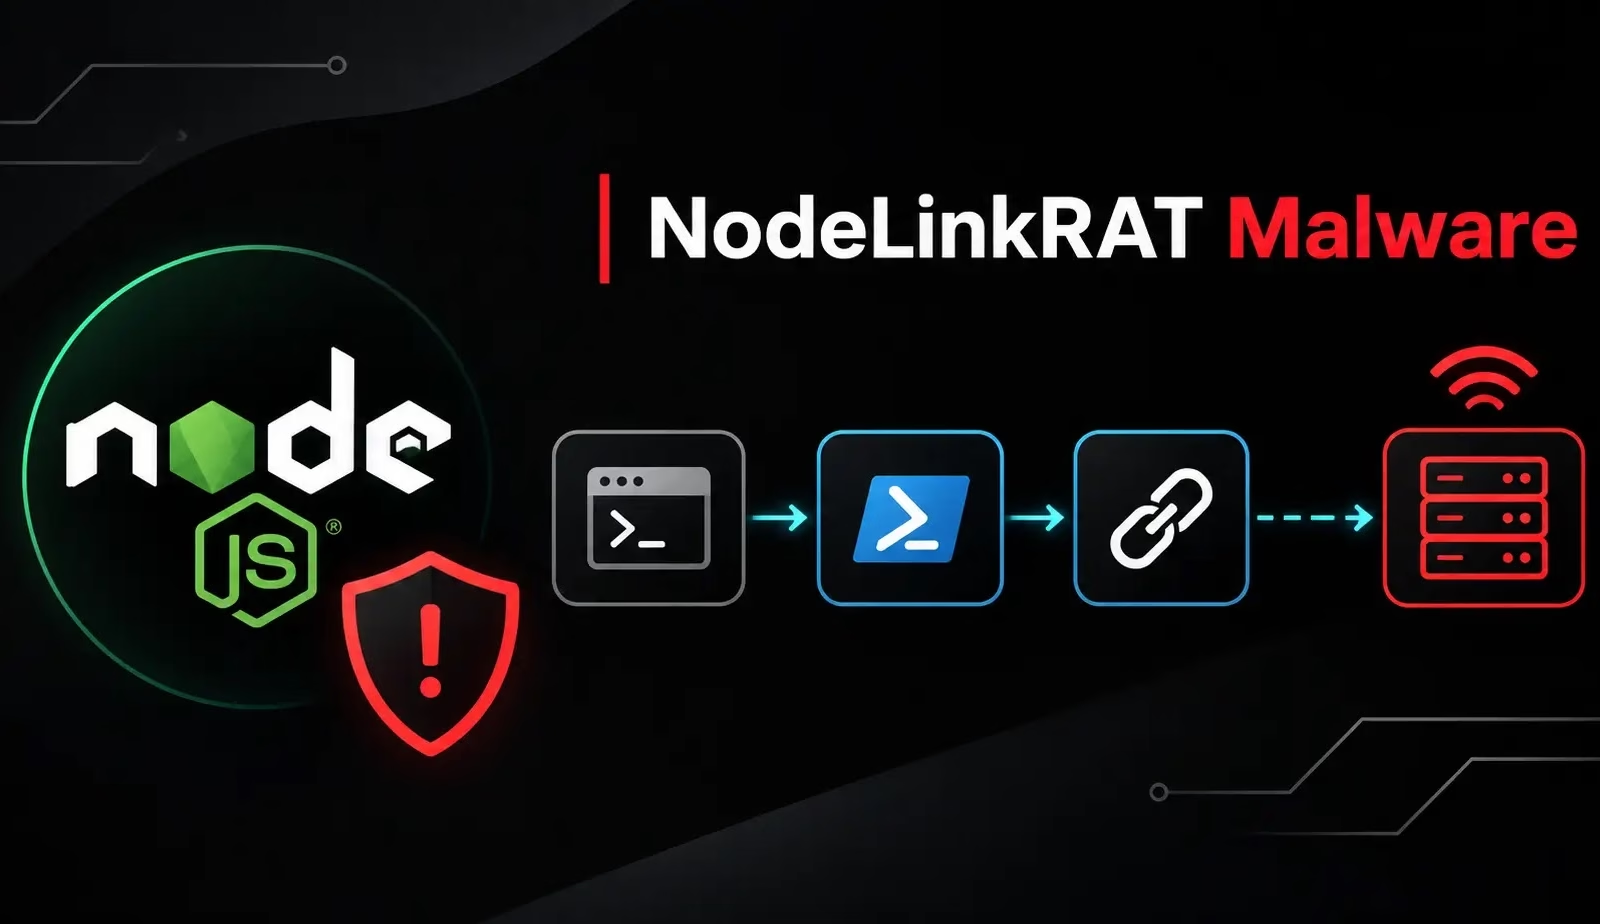
Genians Security Center(GSC)の研究者らは、JavaScriptベースのリモートアクセス型トロイの木馬「NodeLinkRAT」を発見しました。このマルウェアは、正規のNode.jsを利用して、感染したWindowsコンピューターを遠隔操作します。
GSCがこのマルウェアを確認したのは2026年10月16日です。韓国の参加者を狙い、セミナーの謝礼支払いフォームを装ってマルウェアを送り込むサイバースパイ活動を追跡していた際に見つかりました。
このマルウェアは、Node.jsの脆弱性を突くものではありません。攻撃者は、Node.js公式サイトからランタイムをダウンロードし、公式のnpmレジストリにあるパッケージを利用していました。
悪意のあるコードは、署名付きのnode.exeプロセス上で、独立したJavaScriptファイルとして実行されていました。この点は重要です。信頼できる入手元と有効な署名からわかるのは、ランタイムの出どころだけです。そのランタイムが実行するスクリプトが安全かどうかまでは保証されません。
この攻撃キャンペーンでは、9月に送られたフィッシングメールが、韓国国会議員事務所の上級補佐官になりすましていました。
メールは、受信者が実際に参加したセミナーへの出席に謝意を示したうえで、謝礼の支払いフォームへの記入を求める内容でした。
最初のメールに添付ファイルはありませんでした。受信者がその点を指摘すると、送信者はフォームが入っているように見せかけたZIPアーカイブを添えて返信しました。
ところが、アーカイブに入っていたのは、HWP文書に偽装したWindowsのショートカットファイルでした。これを開くとPowerShellが起動し、最終的に本物らしいフォームが表示されます。受信者が、裏で別の処理が動いたことに気付く可能性はほとんどありません。
水面下では、攻撃によってスケジュールタスクが作成されていました。これにより、ユーザーが添付ファイルを開き直さなくても、マルウェアが再び実行されます。
GSCの調査では、このタスクが公開のメモ共有サービスに繰り返しアクセスしていることが判明しました。攻撃者はメモを編集するだけで、新たなメールを送らずに、感染したコンピューターの実行内容を変更できました。
6月から10月にかけて収集した検体からは、XenoRAT、システム情報の収集や文書の窃取を行うスクリプト、そして最終的にNodeLinkRATが確認されました。
これらは同じ経路で配信された別々のペイロードであり、単一のマルウェア検体が備える機能ではありません。
NodeLinkRATは、コマンドの実行、実行中プロセスの一覧表示、フォルダーの閲覧、ファイルの転送や削除、スクリーンショットの取得が可能です。リモートサーバーとの通信にはSocket.IOを使用します。
このキャンペーンの初期のペイロードは、収集したデータの持ち出しにDropbox、MEGA、韓国のWebホスティングを利用していました。これらのサービスは悪用されたものです。GSCは、サービス事業者自体が侵害されたとは報告していません。
GSCは、このキャンペーンを北朝鮮系とされるグループ「Kimsuky」に、中程度の確度で関連付けています。研究者らは、アカウントのインフラ、フィッシングページのデザイン、ホスティングネットワークに重なりがあることを根拠に挙げました。
一方で、公開されているツールやサービスは他の攻撃者も利用できるため、重なりが1つあるだけでは攻撃の実行者を断定できないとも注意を促しています。Geniansが伝えました。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームが、ANY.RUNで脅威調査を効率化し、手作業の負担を減らしています。チームで試してみる
翻訳元: https://cyberpress.org/nodelinkrat-exploits-node-js-tooling/