
KGB RAT、Webカメラ盗撮とパスワード窃取に加え、被害者を怖がらせる「お楽しみ」メニューまで搭載
月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。 「KGB RAT」と呼
月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。 「KGB RAT」と呼
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
保存された認証情報を狙いつつ、感染したコンピューターを攻撃者が持続的に制御できるようにするWindows向けリモートアクセス型トロイの木馬(RAT)が確認されました。 この認証情報の窃取活動では、ブラウザーのパスワードやリモートデスクトップの認証情報、Microsoftアカウントのトークンに関連するWindowsボー
XWormの「HBrowser」プラグインを使うと、攻撃者は感染したエンドポイント上の認証済みブラウザセッションを対話的に操作できます。パスワードを盗んだり、改めて多要素認証(MFA)を突破したりしなくても、アカウントを操作できてしまいます。 研究者は、2026年第3四半期に100社以上の顧客組織でXWormの検知イ
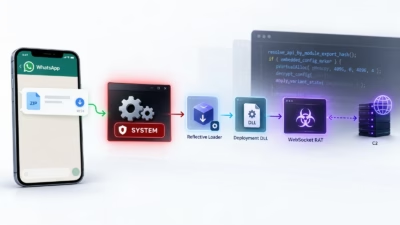
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加攻撃者がカスタムGPTとGoogleのサービスを組
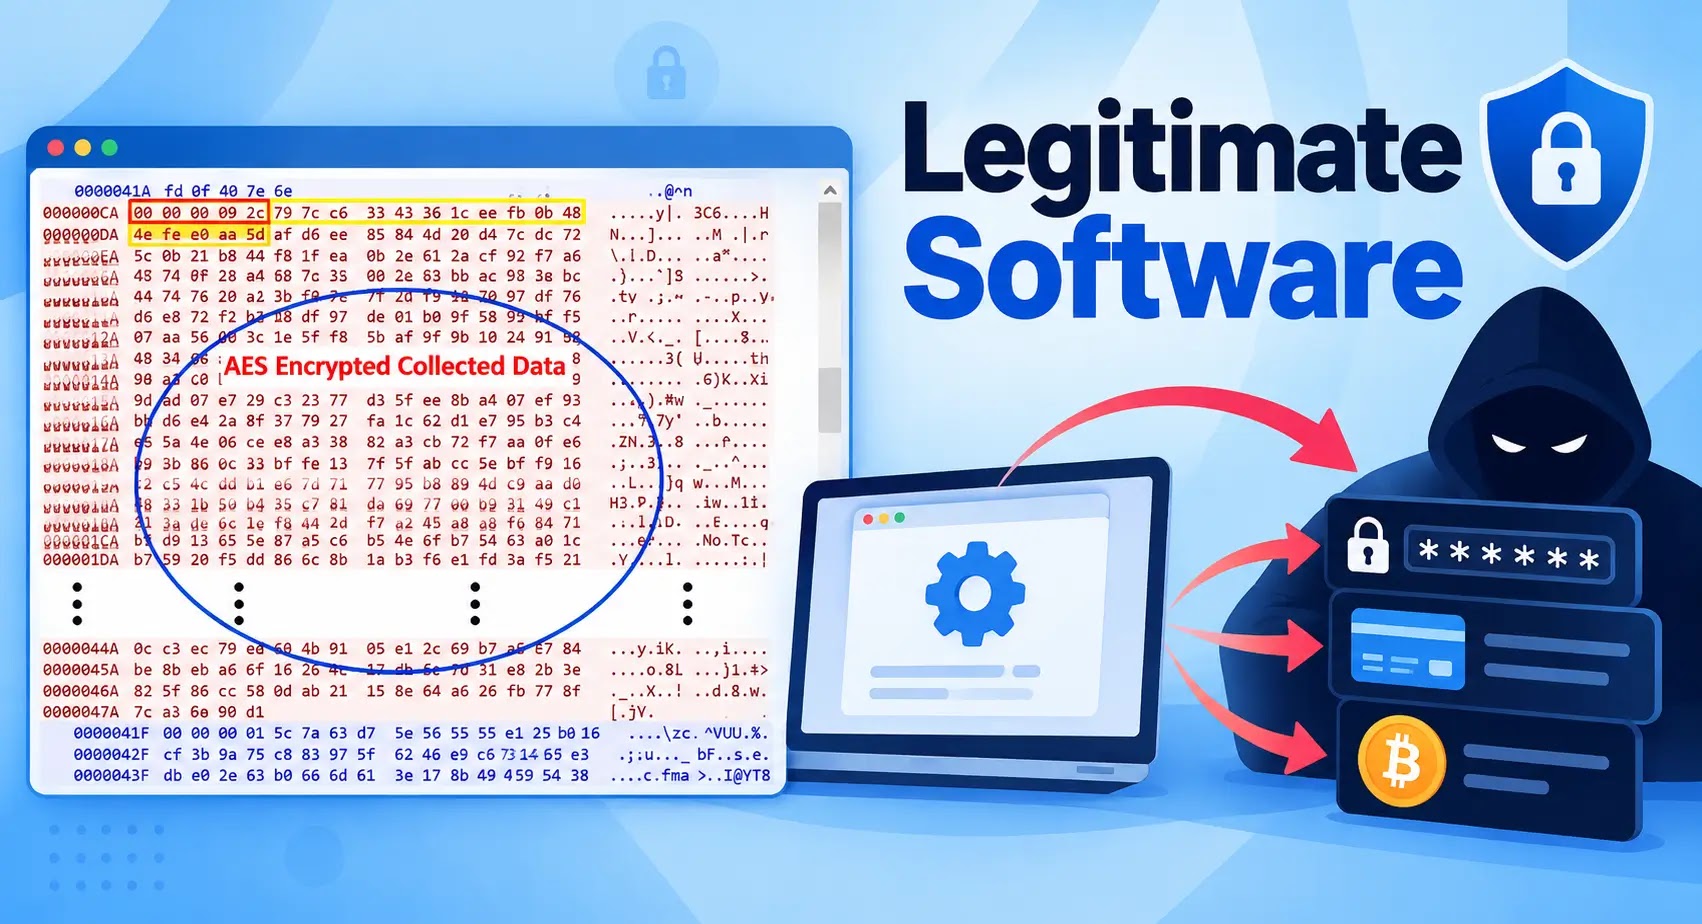
FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
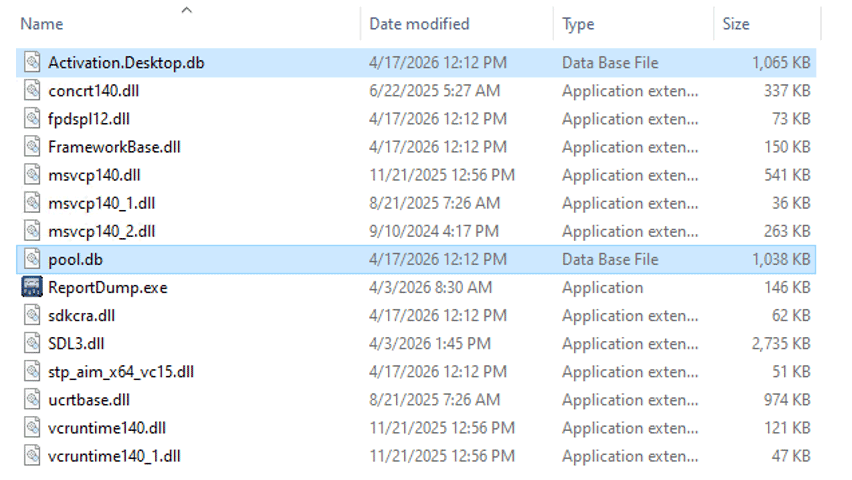
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。 攻撃は、人気のビデ
すべての記事を読み込みました