ビジネスメール詐欺(BEC)は、ペイロードを持たないフィッシングの頂点に位置します。リンクも添付ファイルもなく、あるのは巧妙に作り込まれた口実と送金依頼だけです。被害額は、ランサムウェアの派手な報道から想像されるよりも静かに膨らんでいます。
起動させるべきものが何もなく、シグネチャで捕捉できるものもないため、防御は振る舞いベースにならざるを得ません。ID関係グラフ、文体のベースライン、取引先との関係性の分析が、その中核となります。
本ガイドでは、11のツールを「ペイロードレスの検出力」「ベンダー詐欺への対応の深さ」「どのツールにも代替できない経理ワークフローの統制」という観点で評価します。なお、所有関係について2点補足します。VadeはHornetsecurityの傘下で事業を展開しており、ArmorbloxはCiscoの一部となっています。
関連分野については、メールセキュリティおよびフィッシング対策のガイドをご覧ください。
リスク管理ツール
まずは機能比較表
| ツール | ペイロードレス(リンクなし)検出 | ベンダー/サプライヤー詐欺の分析 | 内部送信者(アカウント乗っ取り型BEC)への対応 | クロスチャネルの口実への対応 | 経理ワークフローとの連携 |
| Proofpoint |  |
(中核) |
|
 |
|
| Microsoft | |
|
|
|
|
| Abnormal Security | (中核) |
(中核) |
|
|
|
| Darktrace | |
|
|
|
 |
| Cloudflare (Area 1) | |
|
|
|
|
| Egress | |
|
|
|
|
| Mimecast | |
|
|
|
|
| Cisco (Armorblox) | (中核) |
|
|
|
|
| IRONSCALES | |
|
|
|
|
| Trend Micro | |
|
|
|
|
| Vade (Hornetsecurity) | |
|
|
|
|
評価方法
調査に基づき、5つの基準で評価しました。ペイロードレス検出の深さ、ベンダー/サプライヤー詐欺の分析、内部送信者(アカウント乗っ取り型BEC)への対応、クロスチャネルへの対応範囲、経理ワークフローとの適合性です。有料の掲載枠は一切ありません。
1. Proofpoint — サプライヤー詐欺対策プログラムの柱
Proofpointは、プログラム規模でBEC対策を展開しています。なりすましとサプライヤー詐欺の分析、VAP(Very Attacked People)を狙った攻撃のインテリジェンス、さらに検出をトレーニングやDLPと結び付けるエコシステムを備えています。BECを人的リスク対策の一部として運用する、プログラム規模の柱となる製品です。
主な機能:サプライヤー脅威分析、プログラム統合、エンタープライズ規模への対応。
価格体系:ユーザー単位のティア制。
評価:より大きなプログラムの中でBEC対策を行う製品です。
2. Microsoft — ネイティブな基本防御
MicrosoftのDefenderは、なりすましや異常を検知する保護機能をネイティブに備えています。環境全体のサインインとメールのシグナルにより、侵害されたメールボックスからの内部送信者型BECを捕捉します。このネイティブな基本防御に、アドオン製品で補強を加える形になります。
主な機能:ネイティブのなりすまし対策、環境全体のシグナル、アカウント乗っ取り(ATO)との連携。
価格体系:E5またはアドオン。
評価:BEC対策のネイティブな基本防御です。
3. Abnormal Security — ペイロードレス検出の基準
Abnormalは、振る舞いベースのBEC対策の雛形を築きました。あらゆる関係性をベースライン化するIDグラフ、サプライヤーのパターンを読み解くベンダー詐欺検出に加え、経営幹部へのなりすましもキーワードではなく異常によって捕捉します。何も運ばない攻撃に対する、リファレンスとなるエンジンです。
主な機能:関係グラフのリファレンス、ベンダー詐欺対応の深さ、APIによる高速性。
価格体系:ユーザー単位。
評価:ペイロードレス攻撃に対する振る舞いベース検出のベンチマークです。
4. Darktrace — 自己学習による口実検出
Darktraceは、自己学習型AIでBECを検出します。ユーザーごと、関係ごとの「通常」をモデル化し、メールとコラボレーションツールをまたいで、シグネチャなしで口実の逸脱を検知します。自己学習による口実検出を重視する場合の有力な選択肢です。
主な機能:自己学習型の検出、関係性のモデリング、クロスチャネル対応。
価格体系:ユーザー単位またはプラットフォーム単位。
評価:自己学習で口実を見抜くツールです。
5. Cloudflare (Area 1) — ネットワークインテリジェンス重視
Cloudflareのメール セキュリティ(Area 1の系譜)は、ネットワーク規模のインテリジェンスをBEC対策に持ち込みます。Cloudflareが持つ可視性を生かし、なりすましのインフラや口実のパターンを早期に検出します。ネットワークインテリジェンスを重視する場合の選択肢です。
リスク管理ツール
主な機能:ネットワーク規模のインテリジェンス、インフラの検出、配信前の検査を重視。
価格体系:ユーザー単位。
評価:ネットワークインテリジェンスを軸としたBEC対策です。
6. Egress — アダプティブ制御
Egress(現在はKnowBe4の一部)は、振る舞いに基づくアダプティブな制御をBEC対策に適用しています。ユーザーごとのリスクに合わせて調整した受信メールのなりすまし検出に加え、KnowBe4の環境から得られる人的リスク情報を統合します。アダプティブ制御を重視する場合の選択肢です。
主な機能:リスクに応じたアダプティブ制御、人的リスク情報の統合、なりすまし検出。
価格体系:ユーザー単位。
評価:ユーザーのリスクに合わせて調整するBEC対策です。
7. Mimecast — スイート統合型のなりすまし対策
Mimecastのなりすまし対策は、スイートの内部で動作します。表示名やドメインの類似性の分析、内部メールのチェック、ポリシーの充実度が、ゲートウェイ環境の課金体系の中に統合されています。スイート統合型のなりすまし対策を求める場合の選択肢です。
主な機能:スイート統合型のなりすまし対策、成熟したポリシー。
価格体系:ユーザー単位のバンドル。
評価:スイート統合型のなりすまし対策です。
8. Cisco (Armorblox) — 言語モデルによる検出
現在はCiscoの一部となったArmorbloxは、自然言語理解によるBEC対策の先駆けでした。シグネチャではなく、口実の意図や言葉遣いを読み取る手法であり、現在はCiscoのメール・セキュリティ環境に統合されています。「Armorblox」で検索する購入検討者が評価の対象とするのは、Cisco傘下の製品です。
主な機能:自然言語理解(NLU)による口実の検出、ベンダー詐欺の読み取り、Ciscoとの統合。
価格体系:Ciscoのパッケージ体系。
評価:言語理解を軸とした、Cisco傘下の製品です。
9. IRONSCALES — 対応機能と一体化
IRONSCALESは、BEC検出を自社のメール回収(クローバック)の仕組みと結び付けています。AIがなりすましを捕捉し、判断の難しいケースはユーザーからの報告で仕分け、確認済みのキャンペーンを数分で回収します。検出と対応の一体化を重視する場合の選択肢です。
主な機能:検出とクローバックの融合、集合知によるシグナル、GPT時代を意識した設計。
価格体系:ユーザー単位のティア制。
評価:BECを検出し、数分単位で対応するツールです。
10. Trend Micro — 文体分析
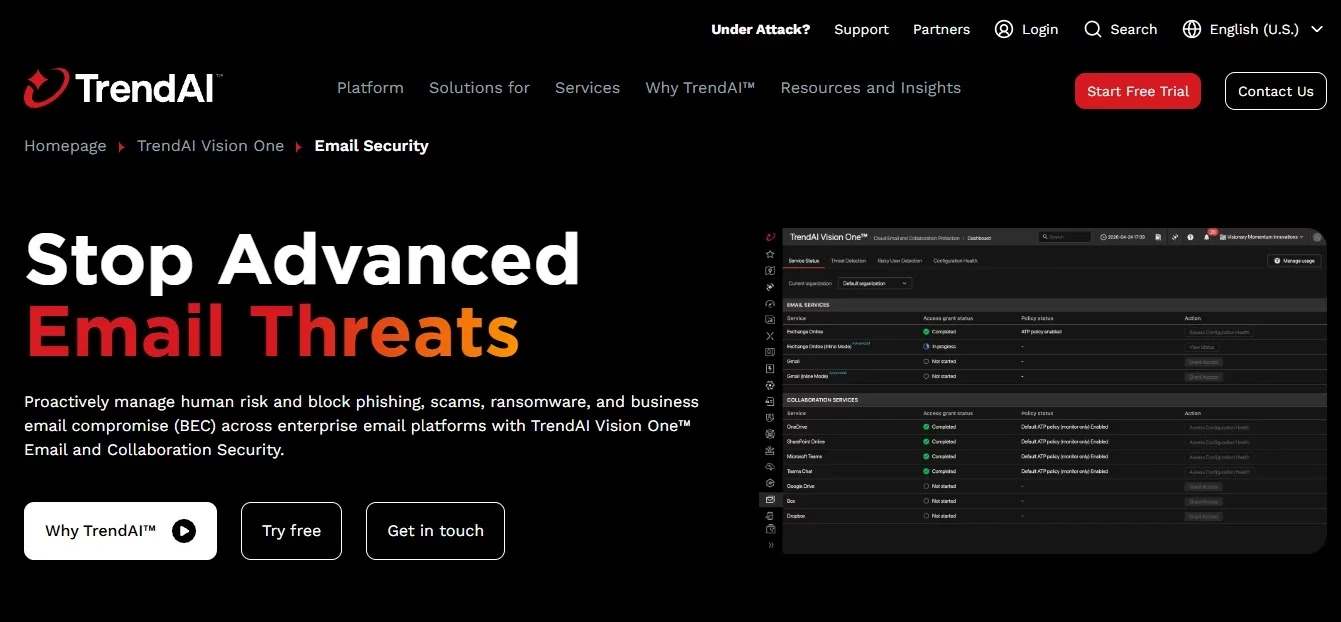
Trend Microは、文体のDNAとAIをBEC対策に取り入れています。経営幹部が実際にどのような文章を書くかをベースライン化し、文体の逸脱からなりすましを検知します。あわせて、同社のメール環境全体でベンダー詐欺や異常の検出も行います。文体分析を重視する場合の選択肢です。
主な機能:文体分析、ベンダー詐欺の検出、環境全体との統合。
価格体系:ユーザー単位のティア制。
評価:文体のDNAでBECを防御するツールです。
11. Vade (Hornetsecurity) — MSP向け
VadeはHornetsecurityの傘下で、AIによるBEC・なりすまし検出に、MSP規模での提供体制とEUの規制対応姿勢を加え、統合後のポートフォリオに組み込んでいます。「Vade」で検索する購入検討者が評価の対象とするのは、Hornetsecurityのスタックです。
主な機能:MSPネイティブの提供体制、EUの規制対応姿勢、統合後のポートフォリオ。
価格体系:ユーザー単位またはMSP向けティア制。
評価:統合されたMSP向けのBEC対策です。
総合比較表
| ツール | 検出アプローチ | ベンダー詐欺への対応の深さ | ATO型BECへの対応 | クロスチャネル | 価格モデル |
| Proofpoint | サプライヤー分析 | 中核 | 対応 | 一部対応 | ティア制 |
| Microsoft | ネイティブ+ML | 一部対応 | 対応 | 一部対応 | E5/アドオン |
| Abnormal | グラフ(中核) | 中核 | 対応 | 一部対応 | ユーザー単位 |
| Darktrace | 自己学習 | 一部対応 | 対応 | 対応 | プラットフォーム |
| Cloudflare | ネットワークインテリジェンス | 一部対応 | 一部対応 | 一部対応 | ユーザー単位 |
| Egress | アダプティブ制御 | 一部対応 | 対応 | 一部対応 | ユーザー単位 |
| Mimecast | なりすまし分析 | 一部対応 | 一部対応 | 一部対応 | バンドル |
| Cisco (Armorblox) | NLU(中核) | 対応 | 対応 | 一部対応 | Ciscoのパッケージ体系 |
| IRONSCALES | AI+クローバック | 一部対応 | 対応 | 一部対応 | ティア制 |
| Trend Micro | 文体分析 | 対応 | 対応 | 一部対応 | ティア制 |
| Vade/Hornet | AI検出 | 一部対応 | 一部対応 | 一部対応 | MSP向けティア制 |
購入チェックリスト
BECのキルチェーンは支払先の変更で終わります。そのため防御もそこに階層的に配置する必要があり、技術的なツールは統制の半分にすぎません。
支払い変更のワークフローを端から端まで追跡してください。誰がベンダーの銀行口座情報を変更できるのか、どのような確認が行われるのか、どのシステムが記録するのかを洗い出します。支払い情報の変更のたびに、経理プロセスに明記した帯域外(アウトオブバンド)での確認を行うことが、どのツールにも代替できない統制だからです。
ツール面では、振る舞いベースのプラットフォームをまずモニターモードで稼働させ、強制適用に移る前に、関係性のベースライン化に2〜4週間を充てます。グラフモデルは初日にはすべてを異常と判定してしまい、信頼性があっという間に損なわれるためです。また、自社の過去の事例でトライアルを行い、実際に受信したBEC未遂メールを投入して認識率を測定してください。さらに内部メールの可視性も確認します。アカウント乗っ取り型BECはテナント内部から始まるため、ゲートウェイのみのアーキテクチャでは設計上見逃してしまうからです。
VadeとArmorbloxの検索は、それぞれHornetsecurityとCiscoに振り向けてください。標的となる層であり、最良のセンサーでもあるエグゼクティブアシスタントや経理担当者には、直接説明を行います。そして経理部門が承認する2つの指標、すなわち「経理に届く前に捕捉したBEC未遂の件数」と「阻止した危険金額」を公表します。検出結果は、SOARやセキュリティ意識向上トレーニングのプログラムに連携させましょう。
よくある質問
2026年のBEC対策ツールのベストは? ペイロードレス検出のベンチマークはAbnormal、サプライヤー分析はProofpoint、言語理解はCisco(Armorblox)、文体分析はTrend Microです。Microsoftはネイティブな基本防御に位置付けられます。Darktrace、Cloudflare、Egress、IRONSCALESは検出モデルによって選択でき、MSPにはVade/Hornetsecurityが向いています。
なぜBECはフィルターで防ぎにくいのですか? ペイロードがないためです。起動させるものが何もない、完璧に作り込まれた口実の文章だけが届きます。そのため、関係性、文体、ベンダーのパターンといった振る舞いのベースラインが検出の土台となり、シグネチャでは到底対応できません。
Armorbloxはどうなりましたか? ArmorbloxはCiscoの一部になっています。評価の対象はCisco傘下の製品です。VadeはHornetsecurityの傘下で事業を展開しています。
ツールでは代替できない唯一の統制とは? 支払い情報の変更に対する帯域外での確認です。検出が見逃したキルチェーンを断ち切る、経理プロセス上の統制です。
BEC対策を公平にテストするには? 自社の過去のBEC未遂事例で評価を行い、認識率を測定します。侵害後の内部送信者を想定した演習を実施し、阻止した金額を追跡します。経理水準の比較検証です。
最後に
守るべきはメールボックスだけでなく、お金の流れです。Abnormalは関係性を読み取り、ProofpointとTrend Microはサプライヤーと文体を監視し、CiscoのArmorblox系譜は言語を読み解き、Darktraceは「通常」を学習します。振る舞いベースのグラフを重ね、アカウント乗っ取りを想定した演習を行い、支払い変更のたびに帯域外で確認してください。
VadeはHornetsecurityへ、ArmorbloxはCiscoへと検討先を振り向け、検出結果をセキュリティ意識向上トレーニングのループに取り込みましょう。
翻訳元: https://gbhackers.com/bec-protection-buyers-guide/