
Microsoft Outlook、11月からMSIX添付ファイルをブロックへ
Microsoftは、来月から、Outlook on the webと新しいOutlook for Windowsクライアントでブロックする添付ファイルの一覧に、.msixと.msixbundleを追加すると発表しました。 .msixファイルは、特定のコンピューターアーキテクチャーや構成に合わせて作られた最新のWin
Microsoftは、来月から、Outlook on the webと新しいOutlook for Windowsクライアントでブロックする添付ファイルの一覧に、.msixと.msixbundleを追加すると発表しました。 .msixファイルは、特定のコンピューターアーキテクチャーや構成に合わせて作られた最新のWin
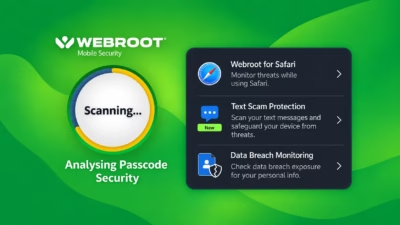
Webroot Mobile Securityは、デバイスのセキュリティチェック、Safari保護、SMS詐欺のフィルタリング、データ漏えい監視を1つにまとめたアプリです。iPhone、iPad、Androidデバイスで利用できます。このアプリの利用にはWebrootの有効なサブスクリプションが必要で
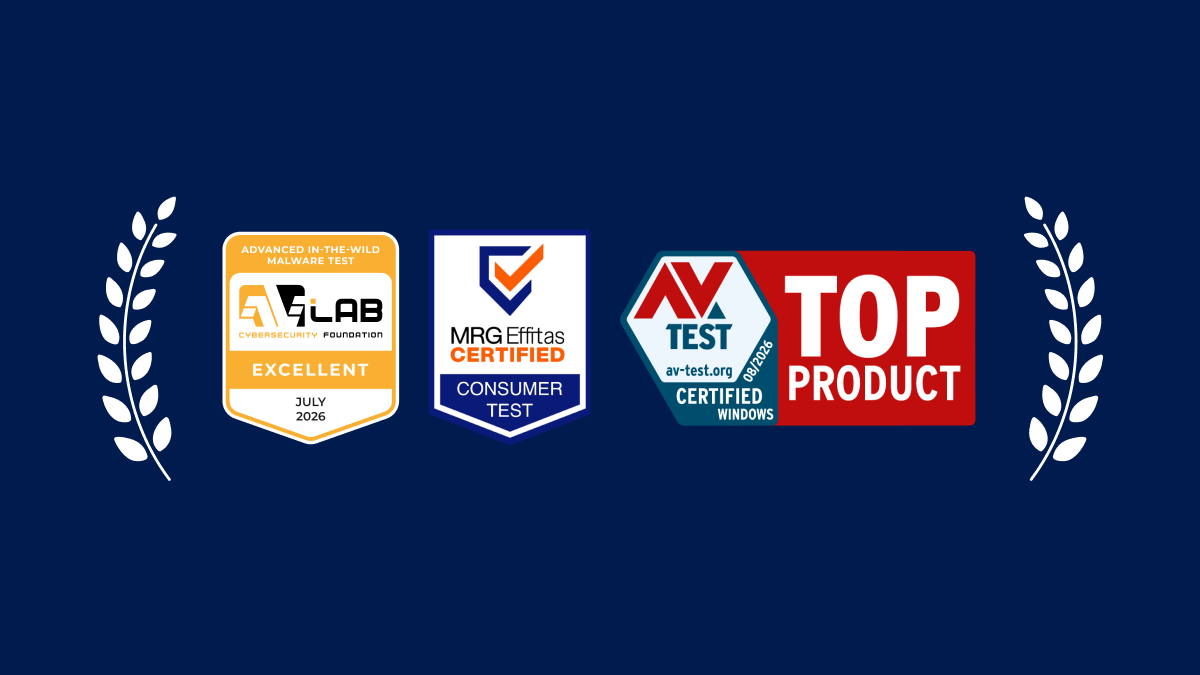
Malwarebytesは数カ月ごとに、独立した検査機関の環境で実世界の脅威に対する実力を試されています。今回の最新結果も、喜ばしい内容となりました。 MalwarebytesはAV-TESTで18点満点中18点を獲得し、再び「Top Product」賞を受賞しました。また、MRG E
日本のカーシェアリングサービス「タイムズカー」は、先週末に公表したサイバー攻撃により、約660万件のユーザーアカウントが侵害されたことを確認しました。 同社は9月25日にインシデントを公表し、月初に第三者が同社のシステムにアクセスしたと説明していました。タイムズカーは9月26日に、不正アクセスを遮断する措置を講じてい
Cofenseは、測定とレポーティングのオーケストレーション層であるCofense Command Centerを通じて、AI駆動型フィッシング防御プラットフォームを拡張したと発表しました。新たに導入された「コンピテンシー・ダッシュボード」は、従業員がフィッシングの脅威をどのように認識し、報告し、対応
Lookoutは、Lookout Mobile AI Security Platformの新しいモジュール「Social Engineering Protection(SEP)」を発表しました。SEPは、リンクを使わないスミッシング攻撃、合成音声クローン、その他のボイスフィッシング(ビッシング)手法な
Microsoftは2027年2月1日をもって、世界中のMicrosoft Entra IDワークフォーステナントにおけるSMS第一要素サインインを廃止します。これに伴い、管理者は対象アカウントをパスキーまたはフィッシング耐性のある認証方式へ移行する必要があります。 この変更により、電話番号とSMSワンタイムパスコー
Microsoft Teamsは近く、マルウェアやセキュリティ脅威に関連することが多いファイル拡張子のリストを管理者が調整できるようになり、各企業のセキュリティ要件に合わせて設定できるようになります。 これは、危険性・リスクの高いファイル添付を含むチャットやチャンネルのメッセージをスキャンしてブロックする、Teams
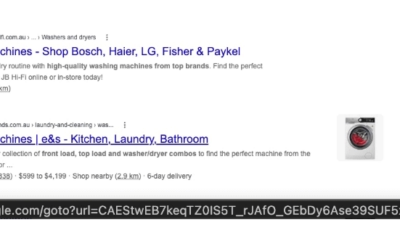
Googleは、通常の検索結果の一部のリンクを、不透明なgoogle.com/goto?url=…というリダイレクト経由で表示するようになりました。これにより、ユーザーがクリック前に独自にリンク先URLを確認する能力が低下しています。 この変更は、大規模なスクレイピングにかかる技術的・金銭的コストを引き上げることを狙
Googleは検索結果内の一部リンクの仕組みを変更しており、この変更によってユーザーがクリック前にリンクの安全性を確認することがより難しくなる可能性があります。 Googleはユーザーをサイトへ直接送る代わりに、一部の検索結果クリックをgoogle.com/goto?url=...のような不透明なURLを経由させる仕
すべての記事を読み込みました