マルウェアボットネット「BADBOX」が、昨年の摘発後に再び活動を始めました。感染したAndroidベースのデバイスを通じて、1日あたり過去最多となる400億件の不正な広告入札リクエストを生成しています。
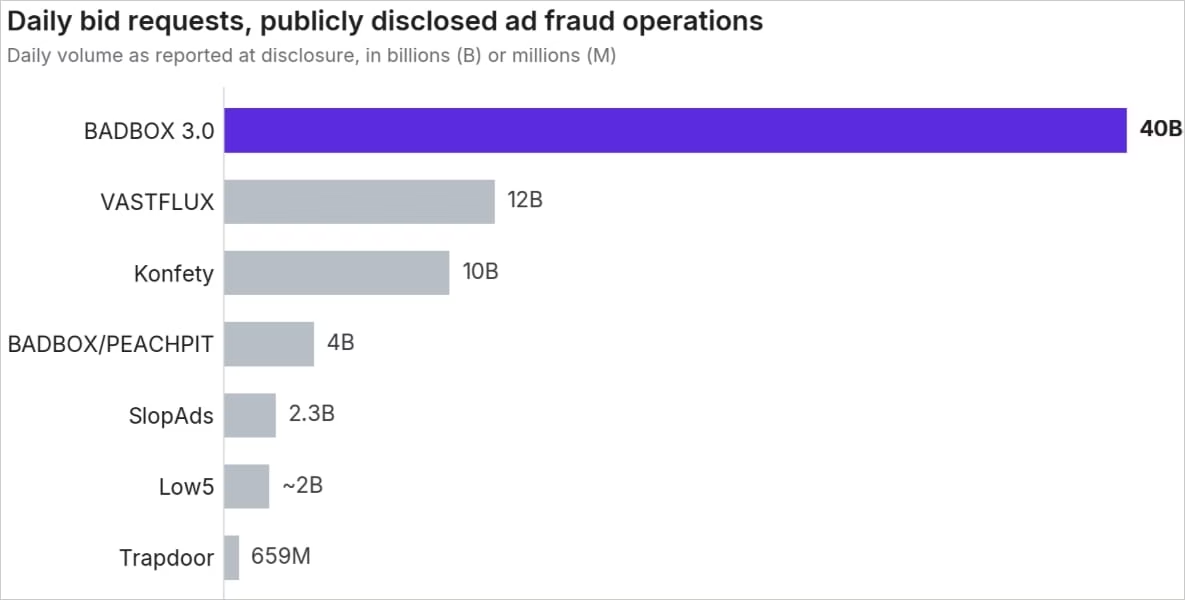
最新の亜種を発見し、その活動を妨害したHUMANのSatori研究チームによると、BADBOX 3.0は1日あたりの入札リクエスト数で見て、これまでに記録された中で最大の広告詐欺オペレーションに成長していました。
BADBOXは、Amazonで購入されたT95 Android TVボックスで2023年初めに初めて発見されました。2024年12月には、ドイツのサイバーセキュリティ機関が、このボットネットが数万台のデバイスに感染していると警告しています。
2025年3月には、大規模な妨害作戦が実施されました。HUMANとShadowserverが50万台超のBADBOX 2.0感染デバイスを制御サーバーから切り離し、GoogleもGoogle Playからマルウェアを拡散していた24個のアプリを削除しました。
その後Googleは、BADBOX 2.0が2025年4月までに1,000万台超のAndroidベースのデバイスに感染していたとして、ボットネットの運営者を提訴しました。
BadBoxの再来
しかし、こうした過去の妨害をもってしても、BADBOXの運営者はボットネットの再構築を止めず、不正な広告入札リクエストの1日あたりの件数で新記録を打ち立てました。
「ピーク時のBADBOX 3.0は、1日あたり約400億件の入札リクエストを占め、Human Defense Platformが観測したCTV(コネクテッドTV)トラフィック全体の4%超に達していました」と、HUMANは報告しています。
「BADBOX 3.0のリクエスト量は、従来の記録保持者であるVASTFLUXの3倍以上でした。これは、過去5年間にSatoriが公表した調査のピークをすべて合わせたものよりも大きな規模です」
手口は従来と変わりません。Android Open Source Project(AOSP)を搭載した安価なスマートフォン、タブレット、ストリーミングTVボックスにマルウェアを感染させ、広告詐欺とトラフィックのプロキシ化を行わせます。
このマルウェアは、正規のストリーミングアプリになりすまし、非表示のウィンドウで動画広告を再生することで広告詐欺を働きます。これにより、リクエストが正当なものに見えるよう偽装しています。
HUMANはさらに、不正なサーバーサイド広告挿入(SSAI)リクエストも確認しました。実際のデバイスも動画広告も存在しないにもかかわらず、広告主にストリーミングデバイスで広告が再生されたと信じ込ませる手口です。
プロキシ機能のモジュールは、感染デバイスを所有者に無断で、11のレジデンシャルプロキシネットワークのいずれかに登録していました。
そのうちの1つであるPXYEDGEは、BADBOX 2.0との関連が以前から指摘されていたレジデンシャルプロキシサービス「IpMoYu」を、名称変更して引き継いだものと特定されました。
研究者らによると、PXYEDGEは約20万のプロキシノードを宣伝していましたが、監視ではユニーク接続数が約34万でピークに達していました。
HUMANは、広告詐欺トラフィックの一部がこれらのレジデンシャルプロキシ経由でも送信され、正当なトラフィックに見せかけて不正利用対策のフィルターを回避していたとしています。
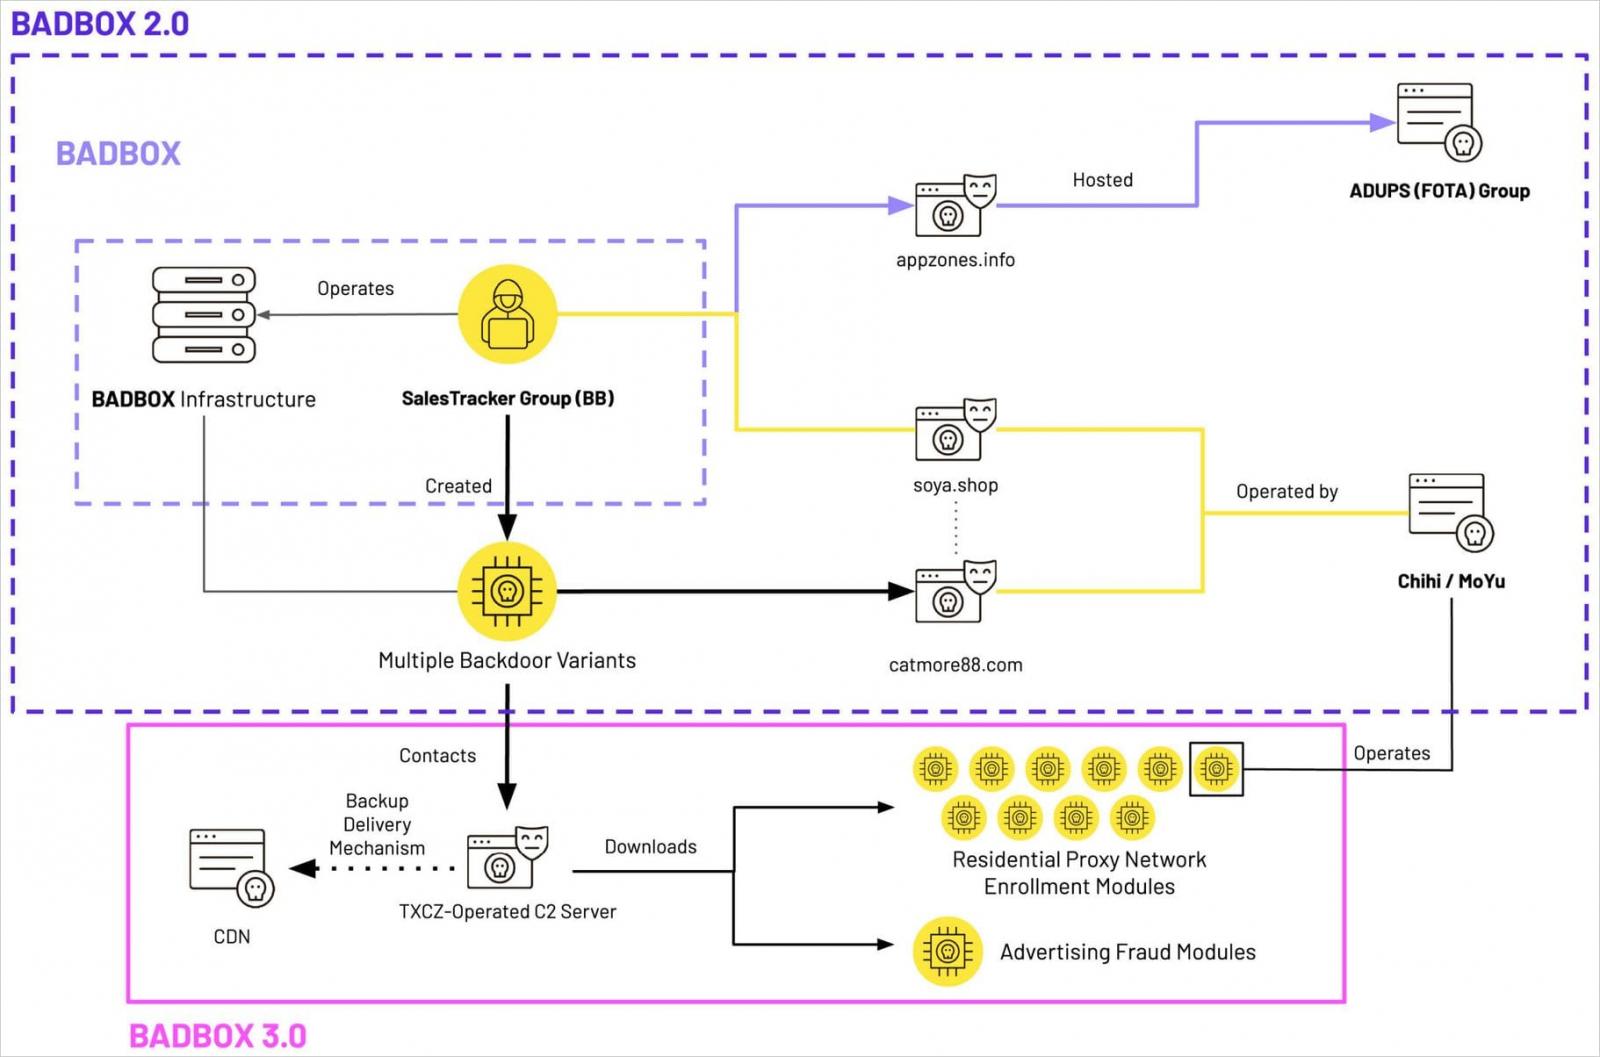
研究者らは、ドメイン、コード内のデバイス固有のチェック、工場出荷時にインストールされたTVランチャー、リポジトリの管理者といった手がかりから、このマルウェアを中国の特定の電子機器メーカーと関連付けました。
感染デバイスは、公開コードリポジトリからマルウェアのモジュールを取得します。同じペイロードは、冗長性を確保し、テイクダウンに対抗するため、さまざまなホスティングプラットフォームにもミラーリングされています。
HUMANは、今月初めにGoogleが実施した関連するXCPEマルウェアの妨害作戦にも参加したと述べています。この作戦では、BADBOX 3.0が使用していた複数のC2ドメインが停止されました。
さらに、マルウェアのリポジトリの1つが削除されました。HUMANによると、同社のシステムはBADBOX 3.0に関連する不正な広告トラフィックをすでにフィルタリングしています。
ただしHUMANは、ボットネットの運営者がこれまでと同様に、今回の妨害にも適応する可能性が高いと警告しています。
ユーザーは、信頼できるメーカーの認定済みAndroidデバイスのみを購入し、Play Protectが利用可能で有効になっていることを確認してください。