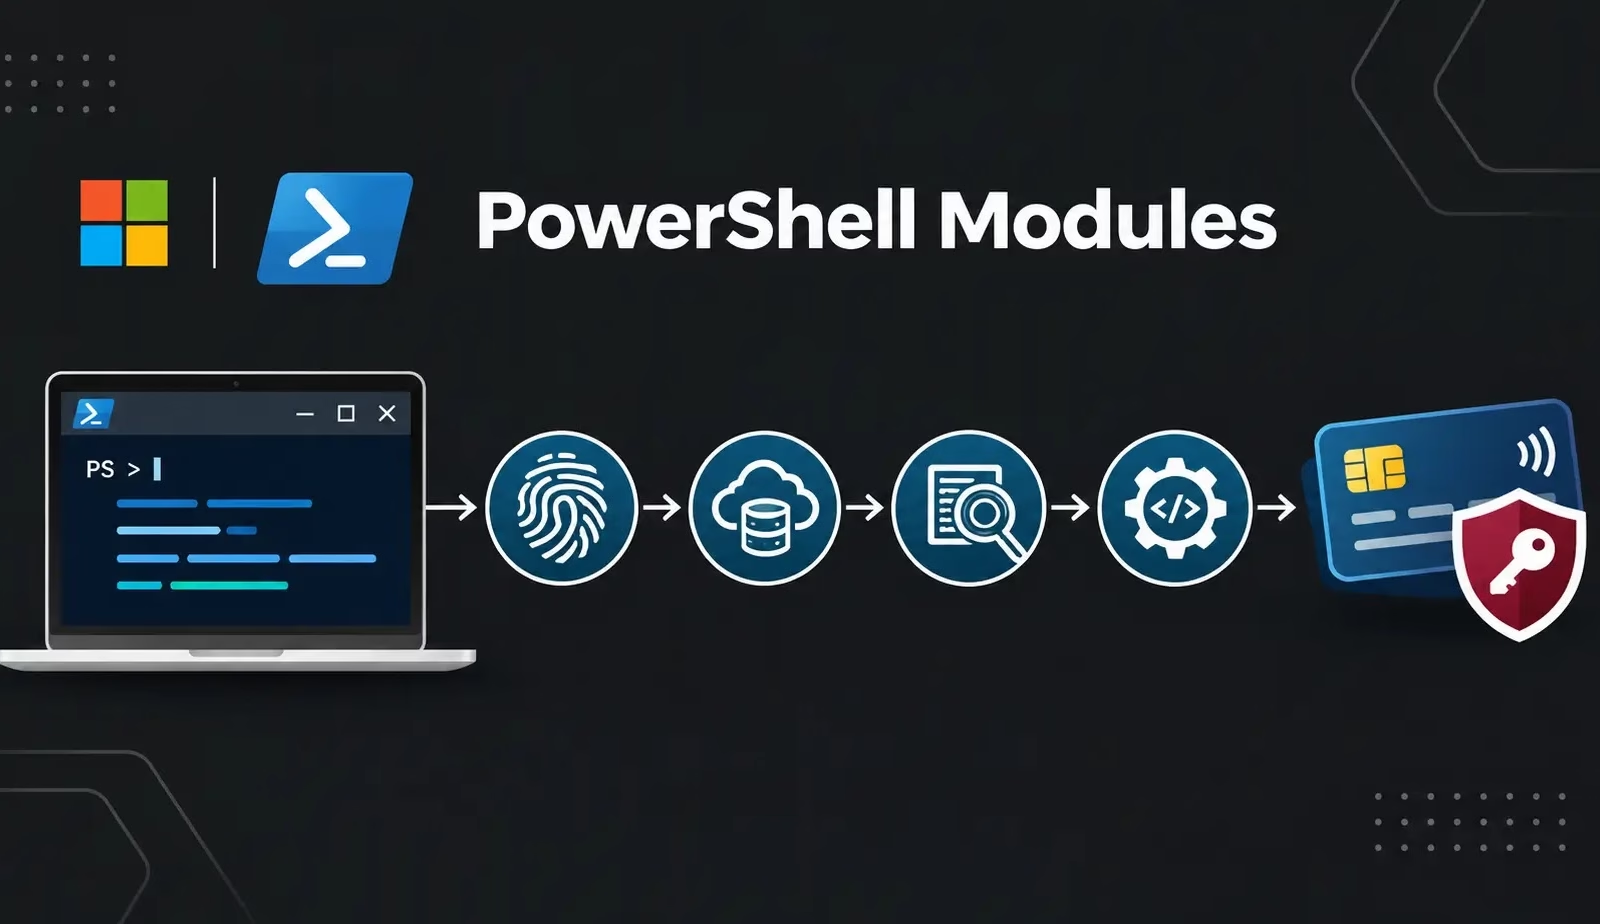
Symantecの研究者によると、攻撃者はアフリカのある証券取引所(名称は非公表)で侵害したサーバー上で、3分12秒の間に41個のPowerShellモジュールを実行しました。
このツールキットは、パスワードやクラウドキーなどの機密情報を探索し、取得した認証情報を同取引所の投資用アプリケーションプログラミングインターフェース(API)と、証券保管機関のゲートウェイに対して試行していました。
研究者らは、認証情報が実際に有効だったかどうかは確認できていません。スクリプトは、協定世界時(UTC)の08:44から08:47にかけて、Webシェル経由で実行されました。Webシェルとは、攻撃者が侵害したサーバー上で遠隔からコマンドを実行できるようにするプログラムです。
スクリプトを起動したのは、MicrosoftのInternet Information Services(IIS)のワーカープロセスで、数秒おきに新しいモジュールが開始されていました。
このサーバー上で確認できた最も古い不正活動の痕跡は2026年4月にさかのぼります。ただし、攻撃者が最初にいつ、どのように侵入したのかは特定されていません。
各モジュールは、共有されているWindowsドメインのポリシーフォルダーや、6つの業務アプリケーションのディレクトリを調べていました。
探索の対象は、グループポリシー基本設定(Group Policy Preferences)のパスワード、Amazon Web Services(AWS)のキー、そしてログイン情報が含まれていることのあるデータベース接続文字列などです。
このほかのスクリプトは、IISのWebサイトやアプリケーションプールのマッピング、AWS上でホストされているデータベースの調査を行い、SharePoint、System Center Configuration Manager、Team Foundation Serverからも情報を収集していました。
4つのモジュールは、同取引所の投資用APIに的を絞ったものでした。ツールキット全体を通じて、推測したパスワードによるログイン試行、ベアラートークンの再利用、証券保管機関のゲートウェイに対する複数のAPIキーの試行が確認されています。
攻撃者は、特定の投資家番号も調べていました。金融システムに狙いを定めている点からは金銭目的の可能性がうかがえますが、このように対象を絞った調査が行われていることから、スパイ活動の可能性も排除できません。
スクリプトはドメインネームシステム(DNS)のルックアップを利用し、エンコードした出力を公開のセキュリティテストサービスに送信していました。リモート側のコレクターが何を受け取ったのかは、調査員にも確認できていません。
攻撃者が上位の権限を獲得したり、データを盗み出したりした証拠は見つかっていません。ただし、可視性が限られているため、窃取の可能性を否定することはできないとしています。
41個のスクリプトはいずれも同じ構造で、エラー処理も似通っており、同一のDNS転送ルーチンがバイト単位で繰り返し使われていました。
研究者らは、こうした特徴は、AIが独立したスクリプト群を生成した、あるいは作成を支援した場合と矛盾しないと述べています。
立て続けに起動されている点は自動実行をうかがわせますが、実行速度やコードの反復だけで、AIがこのツールキットを書いたと証明できるわけではありません。研究者らは、使用されたモデルも特定していません。
調査員らはこれとは別に、侵入後のアクセスを維持するために設計された6つのインプラントを、Witchetty(別名LookingFrog)と高い確度で関連付けた、とSymantecは述べています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限って行ってください。
脅威調査を効率化し、手作業を減らすために、16,000以上のSOCチームがANY.RUNを利用しています。チームで試してみる
翻訳元: https://cyberpress.org/powershell-modules-steal-credentials/