
AI搭載のペネトレーションテストプラットフォーム「AntiFox」をホストするインフラに関連する攻撃活動で、攻撃者は数百件のAPIリクエストが拒否されたにもかかわらず、Amazon Web Services(AWS)の本番環境のシークレットにアクセスしました。Arctic Wolf Labsは、Webアプリケーションとクラウド環境を狙った侵入を調査し、2026年11月10日にその結果を公表しました。
ある侵入事案では、攻撃者が約30分の間に複数のIDを使い、数百件のAWS APIリクエストを送信しました。大半は失敗に終わりましたが、GetSecretValueリクエストが成功し、AWS Secrets Managerから本番環境のシークレットを取得されました。今回の調査結果は、認可エラーの多発に紛れて、認証情報の悪用や成功した操作が見過ごされる危険性を浮き彫りにしています。
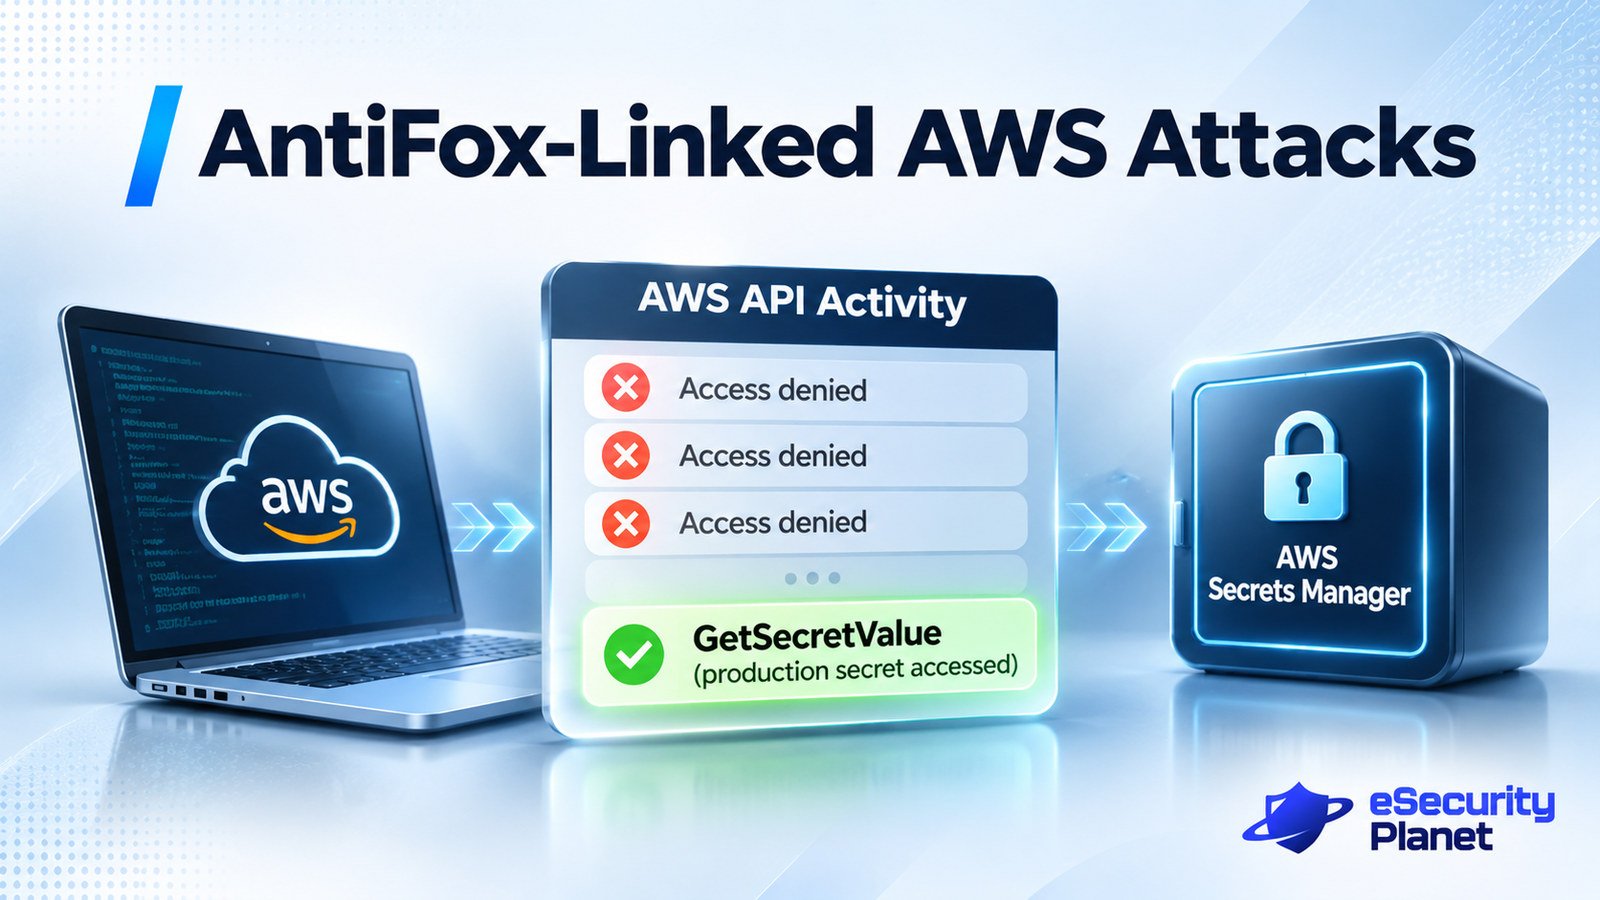
AntiFox関連の侵入でAWSのシークレットが流出
The Hacker Newsが報じたArctic Wolfの調査では、AntiFoxのインターフェースをホストするAlibaba Cloudのインフラが、Microsoft Internet Information Services(IIS)アプリケーションやAWSアカウントを狙った悪意ある活動に関与していたことが判明しました。
AntiFoxは、ARTEX 0.1.1から派生したオープンソースのフレームワークです。ARTEXは以前、AIを活用した認証情報窃取キャンペーンへの関与が指摘されています。研究者らは、AntiFoxに関連する行為のうちどれが自律的に実行されたものかを特定できておらず、特定の脅威グループも判明していません。
ある事案では、攻撃者が未特定のIISの脆弱性を悪用しました。w3wp.exeワーカープロセスがASPXのWebシェルを作成し、コマンドの実行が可能になりました。攻撃者はアプリケーション設定、データベース接続文字列、設定ファイルにアクセスしています。
これとは別のAWS上の活動では、正規のIDが悪用され、IAM、S3、Secrets Managerなどのサービスが列挙されました。調査では、露出したAWSアクセスキーが数千件も有効なまま残っていたことが確認されており、認証情報の侵害がもたらすリスクを示しています。AntiFox関連の攻撃で、AWSの認証情報がどのような手口で入手されたのかは、特定されていません。
別の事案では、S3オブジェクトの不正な読み取り、コピー、削除が発生しました。AWSは11月12日にBleepingComputerへ出した声明で、自社サービスが侵害されたわけではないと説明しました。この活動は、侵害された顧客アプリケーションから入手した認証情報によるものだとしています。
CloudTrailの死角がAWS調査を難しくする
AWS CloudTrailで脅威を検出するには、拒否されたリクエストだけでなく、成功した操作も併せて調べる必要があります。ID、アセット、関連アラートを突き合わせれば、セキュリティ運用チームはアラートの量を管理しつつ、機微な活動を見逃さずに済みます。
AWS CloudTrailのドキュメントによると、イベント履歴(Event History)にはリージョンごとに管理イベントが90日間保持されますが、データイベントは含まれません。Secrets ManagerのAPI呼び出しはCloudTrailに記録されますが、シークレットの値自体は記録されません。
GetObjectやDeleteObjectといったS3のオブジェクト操作を記録するには、データイベントのログ記録を別途設定する必要があります。AWSのS3ログ記録に関するガイダンスでも、これらのイベントは既定では記録されないと明記されています。侵入後にログ記録を有効にしても、それ以前の未収集の活動を復元することはできません。
AWS認証情報の悪用を検知・封じ込めるには
セキュリティチームは、証拠の収集、認証情報の封じ込め、不正アクセスを抑える対策を優先すべきです。
- AWSの活動を調査する: 成功した
GetSecretValueリクエストを、拒否された操作、見慣れないIPアドレス、複数IDにわたる短時間の列挙活動と突き合わせます。 - IISアプリケーションを点検する: 想定外のASPXファイル、不審な
w3wp.exeの動作、設定への不正アクセスを調べます。アプリケーションプールの権限は制限します。 - 侵害された認証情報を封じ込める: 露出したキーを無効化し、対応可能な場合は影響を受けたセッションを失効させ、シークレットをローテーションし、IAMへの不正な変更を調査します。
- IDの管理を強化する: Secrets Managerへのアクセスを制限し、最小権限を徹底し、埋め込み型の認証情報を一時的なワークロードIDに置き換え、適切なネットワーク制限を適用します。
- ログ記録と復旧体制を改善する: CloudTrailの対象範囲を確認し、S3データイベントのログ記録を有効にし、GuardDutyの検出結果を監視します。重要なオブジェクトはS3バージョニングと適切なObject Lockで保護します。
- インシデント対応計画を検証する: 認証情報の窃取やシークレットへの不正アクセスを想定した演習を行い、検知、封じ込め、証拠保全、復旧を確認します。
Cloud Security Allianceの分析も、単独の指標に頼らず、ID、API、インフラの各証拠を突き合わせて調べることを支持しています。拒否されたリクエストが大半を占めるからといって、成功したAPI操作を確認しないままインシデントを終結させてはなりません。
関連記事: アプリケーションの認証情報が露出したZeaburの侵害は、侵害されたホスティングプラットフォームに接続するサービスにも、認証情報のローテーションと復旧確認を広げる必要があることを示しています。
翻訳元: https://www.esecurityplanet.com/news/news-antifox-aws-credential-theft-cloudtrail/
