攻撃者が、リモートコード実行の脆弱性であるPHP2Shellと、新たに公表されたローカル権限昇格の脆弱性を組み合わせ、パッチ未適用のCheck Point Security Gatewayを乗っ取っています。
これにより攻撃者はルート権限を獲得し、場合によってはVMware ESXiホストのデータを消去しています。Check Pointは、CVE-2026-123039として識別される2つ目の脆弱性が実際に悪用されていると報告しました。影響を受けた顧客は数十社にのぼります。
Check PointのPHP2Shell脆弱性
攻撃は2026年10月30日に始まりました。攻撃者は、脆弱なMobile Accessポータルを稼働させている組織をスキャンして標的にしています。最初の波ではイスラエルの組織が集中的に狙われ、一部では破壊的な活動も確認されました。
11月2日にはより広範な第2波が始まり、複数の国と業種に影響が及びました。ただし、この段階では破壊行為の証拠は確認されていません。このことから、攻撃者は特定の業種を狙うのではなく、日和見的にアクセスを獲得しようとしているとみられます。
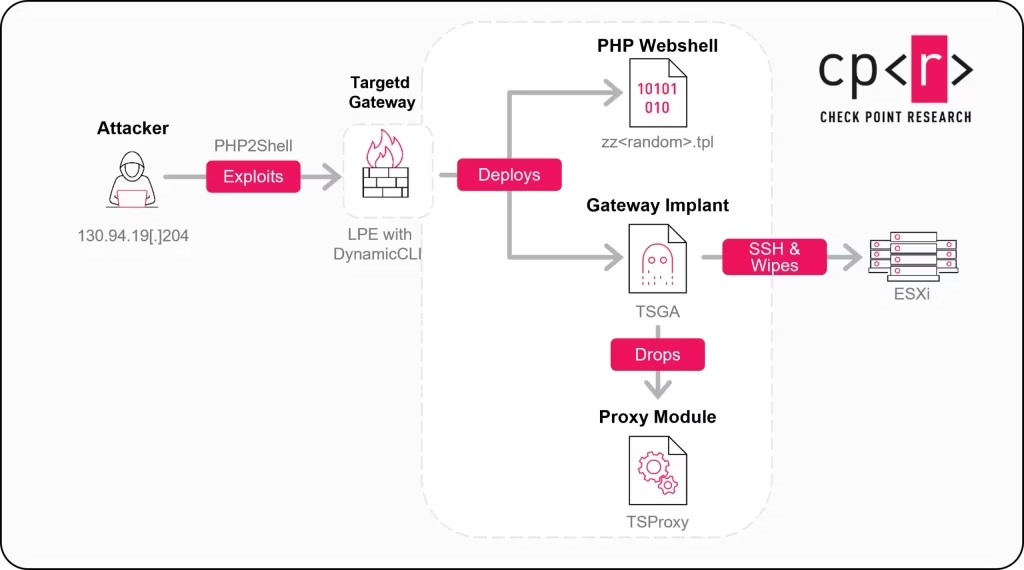
IPアドレス130.94.19[.]204にさかのぼれる攻撃活動は、セキュリティ修正が公開されてから約1週間後に始まりました。攻撃者はCVE-2026-109618およびCVE-2026-109619に関連するPHP2Shellを侵入口として利用しました。
Cloud security solutions
CVE-2026-123039のCVSSスコアは7.8です。Gaia OSのDynamic CLIは、ルートプロセスのdynamic_serverとして動作し、/tmp/dynamic_socketで待ち受けています。
このソケットは誰でも書き込み可能(0777)で、認証も行いません。そのため、ローカルユーザーであれば、リクエストを1つ書き込むだけでルート権限でコマンドを実行できます。影響を受けるのは、ファイアウォール、管理サーバー、ログサーバー、Multi-Domainサーバー、Maestro OrchestratorのR81からR82.20です。
Spark FirewallsとSmart-1 Cloudは影響を受けません。同社製品への攻撃はこれが最新で、今秋の初めには管理サーバーのゼロデイ脆弱性が悪用される事案も起きています。
攻撃者はポータルを突破した後、ルート権限に昇格しました。そして、Mobile Accessのテンプレートディレクトリに、zz*.tplという名前のPHP Webシェルを書き込んでいます。調査では、upload_progress_pwnというマーカーを含むセッションファイルと、数百件のApache/PHPセグメンテーション違反が見つかりました。
アップグレードされたWebシェルは、ハードコードされたキーzz2026を要求します。OSコマンドとPHPコードを実行でき、/tmp/.up.tplへのアップロードも受け付けます。続いて攻撃者は、/tmp/CPconfigdaemonからTSGAバックドアを起動しました。このバックドアは、自身をslot_CPconfigdaemonとして別の場所へ移動させます。
さらに、TSProxyを/lib/libcpfwcommon.soとして設置します。TSProxyはアプライアンスのプロセス内のネットワーク関数をフックし、特別な目印を付けた攻撃者の接続を処理します。
TSGAは、TCPポート11072での暗号化されたリモートアクセス、設定情報の窃取、プロセスインジェクション、ファイアウォールログの改ざんといった機能を備えます。どちらのツールもPhiliKitの改変版です。
UNC5221は、Ivanti Connect Secureアプライアンスを悪用したことで知られる、中国との関係が疑われるグループです。TSProxyは、PhiliKitのlibdssafe.soと認証情報、通信用の秘密情報、TLS証明書を共有しており、同じ系統であることを強く裏付けています。
攻撃者はゲートウェイから、gogoスキャナーで内部資産を洗い出しました。その後、vpxuserアカウントを使ってSSHでVMware ESXiホストへ移動し、destroy_v6ワイパーを実行しています。このLinux ELF形式のワイパーは、ファイルをゼロで上書きしてから削除します。-fフラグを指定すると、上書きは行われません。
ワイパーは各ディレクトリにDREAM_ANNEXATION.txtを残します。これは政治色の強いメモで、身代金の交渉を拒否する内容です。ハイパーバイザーを狙った破壊は増えている手口で、LockBit 5.0がESXi向けビルドを追加した例もあります。
攻撃元の特定には至っていません。LightNode VPS上のインフラや、UTCの00:00〜09:00に行われたスキャンは、中国の勤務時間帯を示唆しています。一方、破壊を目的としている点、イスラエルに焦点を当てている点、ヘブライ語のメモが残されている点は、UNC5221の通常の動機とは合致しません。
管理者は、修正済みのJumbo Hotfix Accumulatorを適用してください。対象はR82.20 Take 14、R82.10 Take 52、R82 Take 132、R81.20 Take 174です。暫定的な対策として、dbset process:dynamic_serverでdynamic_serverを無効にし、続けてdbset :saveを実行します。
/var/log/dynamicCli.logにClish以外のコマンドがないか、また「Rejected connection from unauthorized uid」というエントリがないかを調べてください。/tmp/dynamic_socketが0660に設定されていることも確認してください。他のCheck Point製品の脆弱性がCISAのKEVカタログに登録されていることを踏まえ、迅速にパッチを適用する必要があります。
IoC(侵害指標)
| 種類 | 指標 | 名称/説明 |
|---|---|---|
| SHA256 | edb3e92eb7bda7413a09edcc4b1ba3cbed4bcdf42808a8abce63b6e4c3fda2b3 | tpl webshell |
| SHA256 | 4171b521fa6441382aa2fa014a08e18ff9a6e0ab6096c9144072bf46b37a2ec8 | slot_CPconfigdaemon |
| SHA256 | d7549671c7189979f0624ec52dad9ea6a707d23146e3585ab8f8c4720eca0c63 | CPconfigdaemon |
| SHA256 | 3b51080a909023f7d484e2443740b572307ce0054eb9e32d98f0a06bfcd2db90 | gogo |
| SHA256 | c7d9477309fac6c638a1128442056a242de086996add8cb49cd6496c36003237 | destroy_v6 |
| SHA256 | 0522937c0c0337be54fe25493539e5f5f8ceb9742c980aaff1cfc9515f3a96f7 | DREAM_ANNEXATION.txt |
| SHA256 | ee16e1695711b9d60c62925fcfb2fe1a29c18ae26565bc05410a14e16d2a39d7 | philistine |
| SHA256 | fb1a6235eb6bce8c9ec8cd8bb85f17c9c2bde8ecb45b7a243a30ceadf26654da | libdssafe.so |
| IP | 130.94.19[.]204 | 攻撃者のインフラ |
| IP | 130.94.19[.]168 | 攻撃者のインフラ |
注:IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に食い止めましょう -> 16K SOCの脅威インテリジェンスを統合する:
翻訳元: https://gbhackers.com/hackers-exploit-check-point-php2shell-flaws/