Check Point Softwareは、10月下旬から攻撃者に悪用されている重大度「高」の脆弱性に対処するため、緊急ホットフィックスを公開しました。攻撃者はこの脆弱性を突き、脆弱なデバイスでroot権限を取得して永続化を図っています。
この脆弱性はCVE-2026-123039として追跡されているローカル権限昇格の脆弱性で、DynamicCLI IPC(プロセス間通信)インターフェースに存在します。このインターフェースは、root権限で動作するGaia OSのDynamicCLI(dynamic_server)デーモンに、特権コマンドの要求を送信するために使われます。
Check Pointは木曜日に公開したセキュリティアドバイザリーで、「この脆弱性が、数十の顧客に対して実際に悪用されていることを確認しました」と警告しています。
同社は次のように説明しています。「Gaia OSのDynamicCLIデーモンはroot権限で動作し、接続してくるプロセスを認証することなく、誰でも書き込み可能なローカルソケット(/tmp/dynamic_socket)で待ち受けています。認証済みのローカルユーザーがこのソケットにコマンドを送信すると、そのコマンドがroot権限で実行されます」
CVE-2026-123039の悪用による攻撃の影響を受けるCheck Point製品は、Firewall、Multi-Domain Security Management Server、Scalable Platforms、Security Gateway、Security Management Serverです。
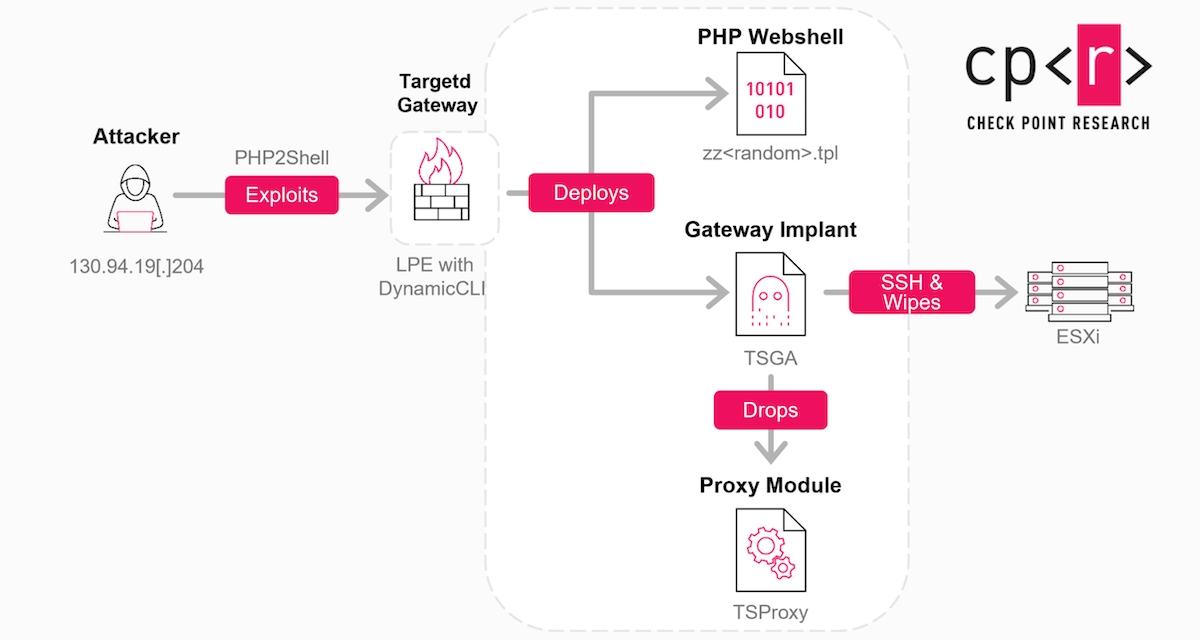
Check Pointは別のレポートで、攻撃者がまずPHP2Shell脆弱性を悪用してMobile Accessポータルへ侵入し、続いてCVE-2026-123039のゼロデイエクスプロイトでroot権限へ昇格したと説明しています。
その後、攻撃者はウェブシェルを設置し、TSGAバックドアとTSProxyマルウェアをインストールしました。これらはIvantiアプライアンスを狙った攻撃の調査中に、以前確認されたものです。さらに、侵害したゲートウェイからVMware ESXiホストへ横展開し、破壊的なワイパーマルウェアを展開しました。
Check Pointは、CVE-2026-123039のホットフィックスをすぐに適用できないセキュリティチームに対し、暫定的な緩和策としてdynamic_serverプロセスを停止し、再起動しないようにすることを推奨しています。
同社は侵害指標(IOC)も公開しました。顧客は侵害の痕跡を確認できます。確認のポイントは次の3点です。悪用の試みに典型的なコマンドの有無、正規の通信ではまれか存在しないsystem()シンクの使用、そして既定のClishラッパーを使わないコマンドです。最後のものは、ソケット経由でroot権限により実行された可能性を示しており、さらなる調査が必要です。
Check Pointは9月にも、別の2件の重大な脆弱性が悪用されていると顧客に警告していました。Security Management Server(CVE-2026-93616)とSecurity Gateway(CVE-2026-85102)のリモートコード実行(RCE)の脆弱性です。いずれも標的システムの権限を必要としないゼロデイ攻撃で悪用されました。
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は過去2年間に、悪用が確認された脆弱性のカタログへCheck Pointの脆弱性を5件追加しています。そのうち2件は、ランサムウェアグループにも悪用されました。