
警察がランサムウェア集団「KillSec」を摘発、逮捕とサーバー押収を実施
法執行機関は、数百件のサイバー攻撃に関与したとみられる多発型のランサムウェア集団に対して強制捜査に踏み切り、首謀者とされる16歳の容疑者を逮捕しました。 欧州刑事警察機構(Europol)によると、KillSecは2024年から活動を続けており、この間に少なくとも500件の攻撃を成功させました。ただし、実際の攻
法執行機関は、数百件のサイバー攻撃に関与したとみられる多発型のランサムウェア集団に対して強制捜査に踏み切り、首謀者とされる16歳の容疑者を逮捕しました。 欧州刑事警察機構(Europol)によると、KillSecは2024年から活動を続けており、この間に少なくとも500件の攻撃を成功させました。ただし、実際の攻
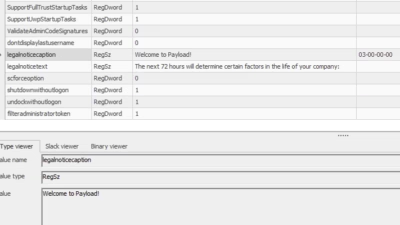
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
新たに確認されたランサムウェア・アズ・ア・サービス(RaaS)組織「Panzer」が姿を現しました。Windows、Linux、VMware ESXi、FreeBSDに対応するペイロードを謳っており、企業環境と仮想化環境の両方を狙うクロスプラットフォーム型の脅威として位置づけられています。 このグループは被害者情報の
イタリアではランサムウェアの活動が勢いを増しており、新興のランサムウェア・アズ・ア・サービス(RaaS)グループ「Panzer」が急速に注目を集めています。 Ransomfeedの報告によると、2026年9月上旬までにイタリアの組織に対する攻撃は212件に達しており、これは2025年通年で記録された169件をすでに上
Panzerと呼ばれる新たに確認されたランサムウェアの活動グループが、11カ国にまたがる16件の被害組織をリークサイトに掲載したと報じられています。これは、アフィリエイト主導の二重恐喝キャンペーンを支援するRaaS(Ransomware-as-a-Service)プラットフォームがまた一つ台頭したことを示しています。
Panzerランサムウェアは新たなRaaS(Ransomware-as-a-Service)として登場し、これまでに11カ国16件の被害を公表しています。データ窃取とファイル暗号化を組み合わせた手口が特徴です。DownloadReference Apps CyberXtronの調査によると、専用のリークサイトは202
Fire AntによるTACACSサーバーの侵害とルーターのテレメトリ操作は、コアネットワークシステムの掌握が防御側に不完全な証拠しか残さない一方で、機密性の高い接続先ネットワークへの侵入経路を開きかねないことを示しています。
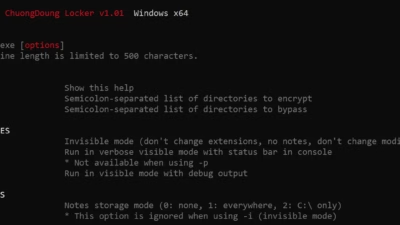
サイバー犯罪者は現在、ワークステーション、Linuxサーバー、企業の仮想インフラを同時に攻撃できる独自ツールを保有しています。ハッカーはすでに新型ランサムウェア「GenieLocker」をロシアの組織に対して展開しています。さらに、産業企業が頻繁にこの破壊的な攻撃の被害に遭っています。このマルウェ
「GenieLocker」と名付けられた新たなランサムウェアファミリーが確認されました。このマルウェアはWindows、Linux、VMware ESXi環境をまたいだ攻撃を可能にしており、脅威グループ「Toy Ghouls」のツールセットにおける大きな進化を示しています。 このマルウェアは2026年3月に初めて確認

GenieLockerは、Toy Ghoulsグループ(BearlyfyまたはLabubuとしても知られる)に関連するカスタムランサムウェアファミリーです。Windows、Linux、VMware ESXiで稼働するシステムを暗号化する能力を持ち、現在はロシアの製造業をはじめとする関連業界を主な標的としています。 こ
すべての記事を読み込みました