
インフォスティーラー「Aokigahara」、「開発者のキーリング」とAIアシスタントを標的に
AIアプリケーションや開発ツールを狙い撃ちにする新種のインフォスティーラーが登場し、不正に入手したデータの収益化の構図を変えつつあります。盗んだデータを使った恐喝などの悪用によって、新たな収益源が生まれているためです。Check Point Softwareの研究者らがこのマルウェアを発見し、富士山麓の「幽霊が出る森」
AIアプリケーションや開発ツールを狙い撃ちにする新種のインフォスティーラーが登場し、不正に入手したデータの収益化の構図を変えつつあります。盗んだデータを使った恐喝などの悪用によって、新たな収益源が生まれているためです。Check Point Softwareの研究者らがこのマルウェアを発見し、富士山麓の「幽霊が出る森」
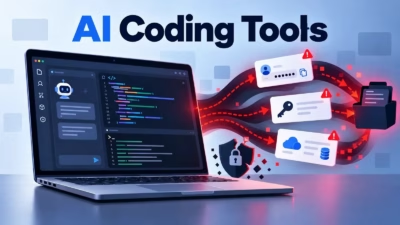
新たに確認された情報窃取型マルウェア「Aokigahara」が、AIコーディングアシスタントや開発者のワークステーション、クラウド認証情報を狙っています。認証情報の窃取対象は、ブラウザや暗号資産ウォレットにとどまらず広がっています。 標的となるのは、Claude CodeとClaude Desktop、ChatGPT
新たなデータから、組織によるPHP2Shellのパッチ適用が、攻撃者による悪用のペースに追いついていないことが明らかになりました。サイバーセキュリティの専門家は、今回は更新作業が特に複雑なため、無理もないと指摘しています。データは10月21日から少しずつ出始め、新たなPHPの脆弱性に対する世界の初動の様子を浮かび上がら
Microsoft 365の認証情報を狙うフィッシングキャンペーンで、偽のカレンダー招待が企業の受信トレイに大量に届いています。セキュリティ研究者は、4万を超える組織に送られた悪意あるメールを、重複を除いて302,386通以上確認しました。攻撃は10月に入って勢いを増しています。これらのメールは、Microso
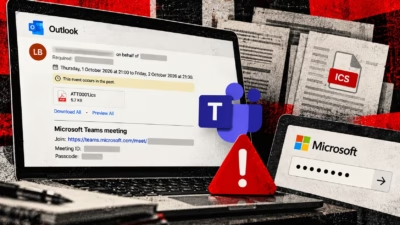
Check PointのEmail部門の研究者による新たな調査結果によると、Microsoftアカウントの認証情報を盗み取ることを狙った偽のカレンダー招待が、4万を超える組織に届いていました。 Check Pointのセキュリティ研究者は、2026年9月25日に活動が急増して以降、同社の検知システムが一意のフィッシン
企業がAIアプリケーションをOpenAI、Google、AnthropicなどのAIソフトウェアプロバイダーに接続するために広く導入している大規模言語モデル(LLM)ゲートウェイツールで、高リスクのサイバーセキュリティ脆弱性が発見されました。 LiteLLMは月間ダウンロード数が10万件近くに上るオープンソース
大手ランサムウェアグループの内部事情が、流出したファイルによって明らかになりました。そこには、多層的で企業さながらの組織的な運営ぶりが表れています。 Check Pointの研究者による分析で、Luna Mothグループが「スタッフ」に与えている指示の内容が判明しました。被害者を感情的に操り、企業のマシンへのリ
Check Point Researchが公表した新たなデータによると、2026年9月に世界の組織が受けたサイバー攻撃は、1組織あたり週平均2,803件でした。8月から16%、前年同月から48%増えています。 この数字は、一時的な急増ではなく、攻撃が継続的に増えていることを示しています。1組織あたりの週間攻撃件数は、
ランサムウェアグループQilinのメンバーとされる人物が日本で逮捕され、その後ドイツへ引き渡されました。 容疑者はロシア国籍の28歳の男で、5月に大阪で身柄を拘束されました。報道によると、10月2日にドイツ当局へ引き渡されたとのことです。 この男はランサムウェア集団の中核メンバーとみられています。2024年9月に物流
Check Pointは、自社のVPNゲートウェイ製品の脆弱性およびSecurity Management製品の重大な脆弱性2件、CVE-2026-85102と新たに公開されたCVE-2026-93616が積極的に悪用されているとして顧客に警告しました。Vulnerabilitydatabase access 両脆弱
すべての記事を読み込みました